


Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

В промышленных контроллерах ряда производителей обнаружены критические уязвимости, для которых нет и, судя по всему, не будет патчей. Сетевые администраторы встают на защиту от эксплойтов.

Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждает администраторов об уязвимостях в двух устройствах промышленных систем управления — ПЛК Unitronics Vision Series и ПЛК Mitsubishi Electric MELSEC iQ-R Series.

По сообщению CISA, из-за хранения паролей в восстанавливаемом формате, контроллер ПЛК Unitronics Vision Series стал доступен для удаленной эксплуатации. Эта уязвимость (CVE-2024-1480) получила 8,7 балла по шкале CVSS.

Компания Unitronics не прокомментировала данную проблему. Специалисты из CISA рекомендуют пользователям изолировать контролеры от рабочих сетей и подключения к интернету, защитить устройства межсетевыми экранами. Для удаленного доступа лучше использовать безопасные методы, например VPN.

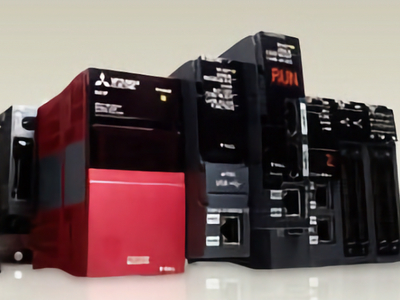
Остальные бреши затрагивают контроллер Mitsubishi Electric Corporation MELSEC iQ-R. Устройство передает пароли в открытом виде, которые легко перехватываются киберпреступниками. Уязвимости (CVE-2021-20599) дали 9,1 балла по CVSS.

Ещё три весомых дефекта было обнаружено в процессорах Mitsubishi MELSEC, таких как раскрытие конфиденциальной информации (CVE-2021-20594, CVSS 5,9), недостаточная защита учетных данных (CVE-2021-20597, CVSS 7,4) и ограничительный механизм блокировки учетной записи (CVE-2021-20598, CVSS 3,7). С помощью этих уязвимостей злоумышленники могут скомпрометировать имена пользователей, получить контроль над устройством и отказать в доступе легитимным пользователям.

В своём докладе исследователи CISA отметили, что несмотря на работу компании Mitsubishi над патчами, пользователям данных устройств недоступно обновление до исправленной версии. Агентство советует администраторам, в сетях которых есть эти ПЛК, принять защитные меры для минимизации рисков эксплуатации багов.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru