


В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

Сейчас для защиты Android-устройств Google использует функциональность Play Protect, которая сканирует девайс на наличие установленных подозрительных приложений. Тем не менее некоторому шпионскому софту удаётся обойти этот защитный механизм, поэтому в Android скоро может появиться возможность карантина подозрительных приложений.

На нововведение указал один из авторов издания Android Authority. Пока, судя по всему, оно находится в стадии бета-тестирования, поскольку впервые было замечено в сборке Android 14 QPR2 Beta 1.

Скорее всего, Google готовится выпустить фичу с выходом Android 15 или более поздних версий мобильной операционной системы. А пока разработчики обкатывают её на бета-версии Android 14.

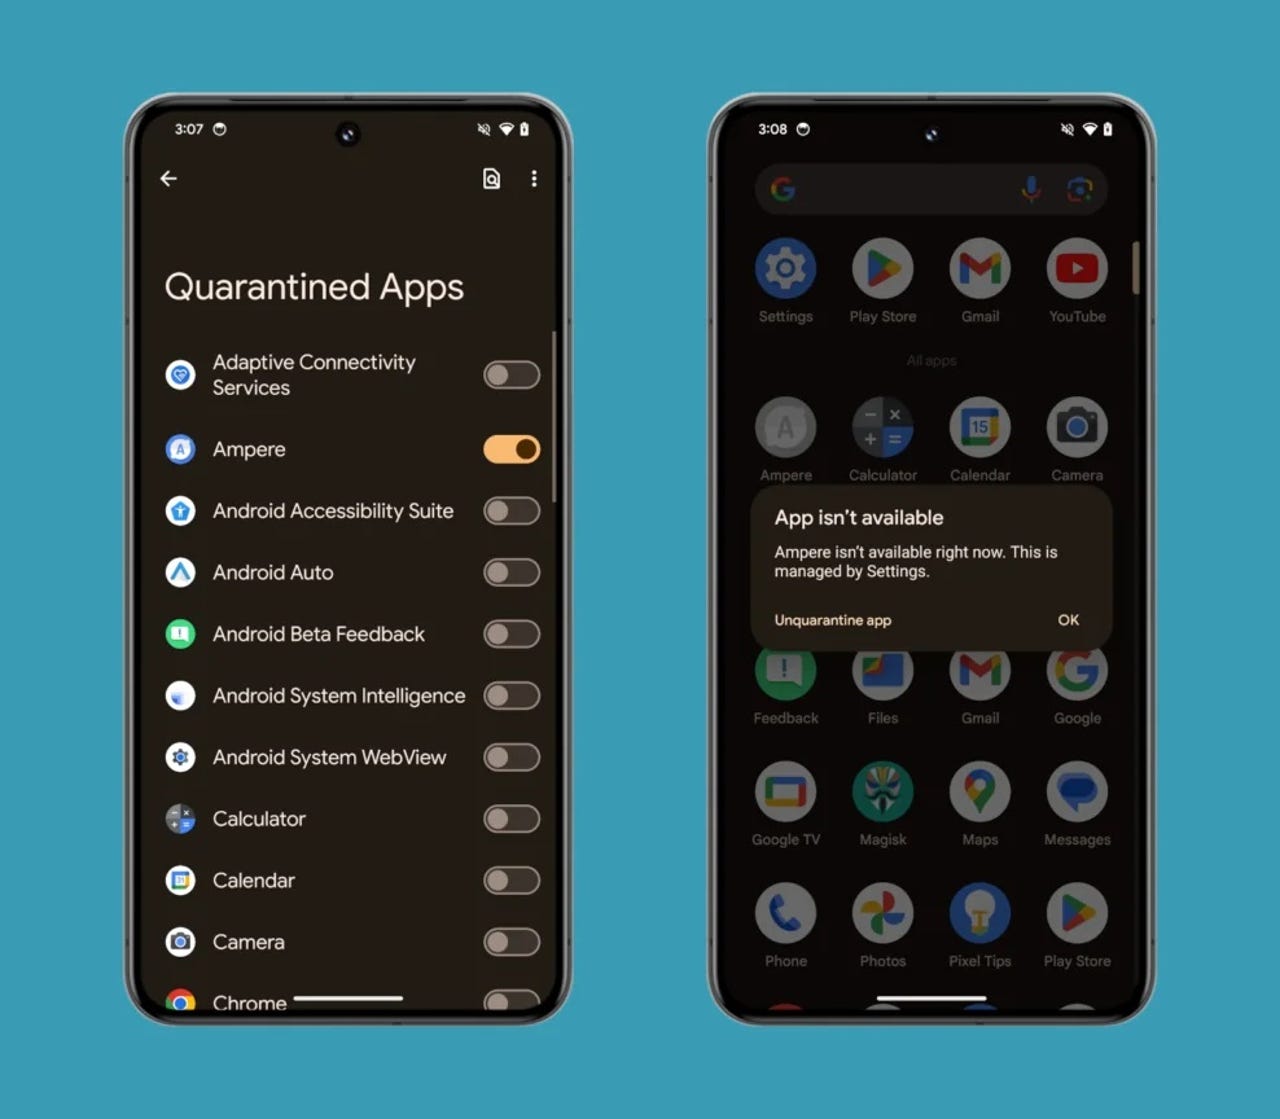
Отмечается, что пока Google скрыла страницу «Quarantined Apps», предназначенную для разработчиков, однако пункт в настойках, отвечающий за карантин приложений, присутствует.

Эта функция будет работать по логике, схожей с работой инструмента Google Digital Wellbeing, который переводит софт в подвешенное состояние, чтобы избежать различных сбоев.

Попавшее в карантин приложение будет всё равно отображаться на домашнем экране, в лончере и настройках. При этом отдельные возможности таких программ будут ограничены: окна скрыты, уведомления заблокированы, активность и процессы заморожены.

У других программ не будет возможности отправлять запросы помещённому в карантин софту. К слову, для этого используются те же API, которые выполняют задачу приостановки приложений.

Для отправки программы в карантин нужны будут разрешения «QUARANTINE_APPS».


Напомним, ранее мы писали, что Android 15 добавят функцию Private Space для защиты данных пользователей.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru