


В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

Сейчас для защиты Android-устройств Google использует функциональность Play Protect, которая сканирует девайс на наличие установленных подозрительных приложений. Тем не менее некоторому шпионскому софту удаётся обойти этот защитный механизм, поэтому в Android скоро может появиться возможность карантина подозрительных приложений.

На нововведение указал один из авторов издания Android Authority. Пока, судя по всему, оно находится в стадии бета-тестирования, поскольку впервые было замечено в сборке Android 14 QPR2 Beta 1.

Скорее всего, Google готовится выпустить фичу с выходом Android 15 или более поздних версий мобильной операционной системы. А пока разработчики обкатывают её на бета-версии Android 14.

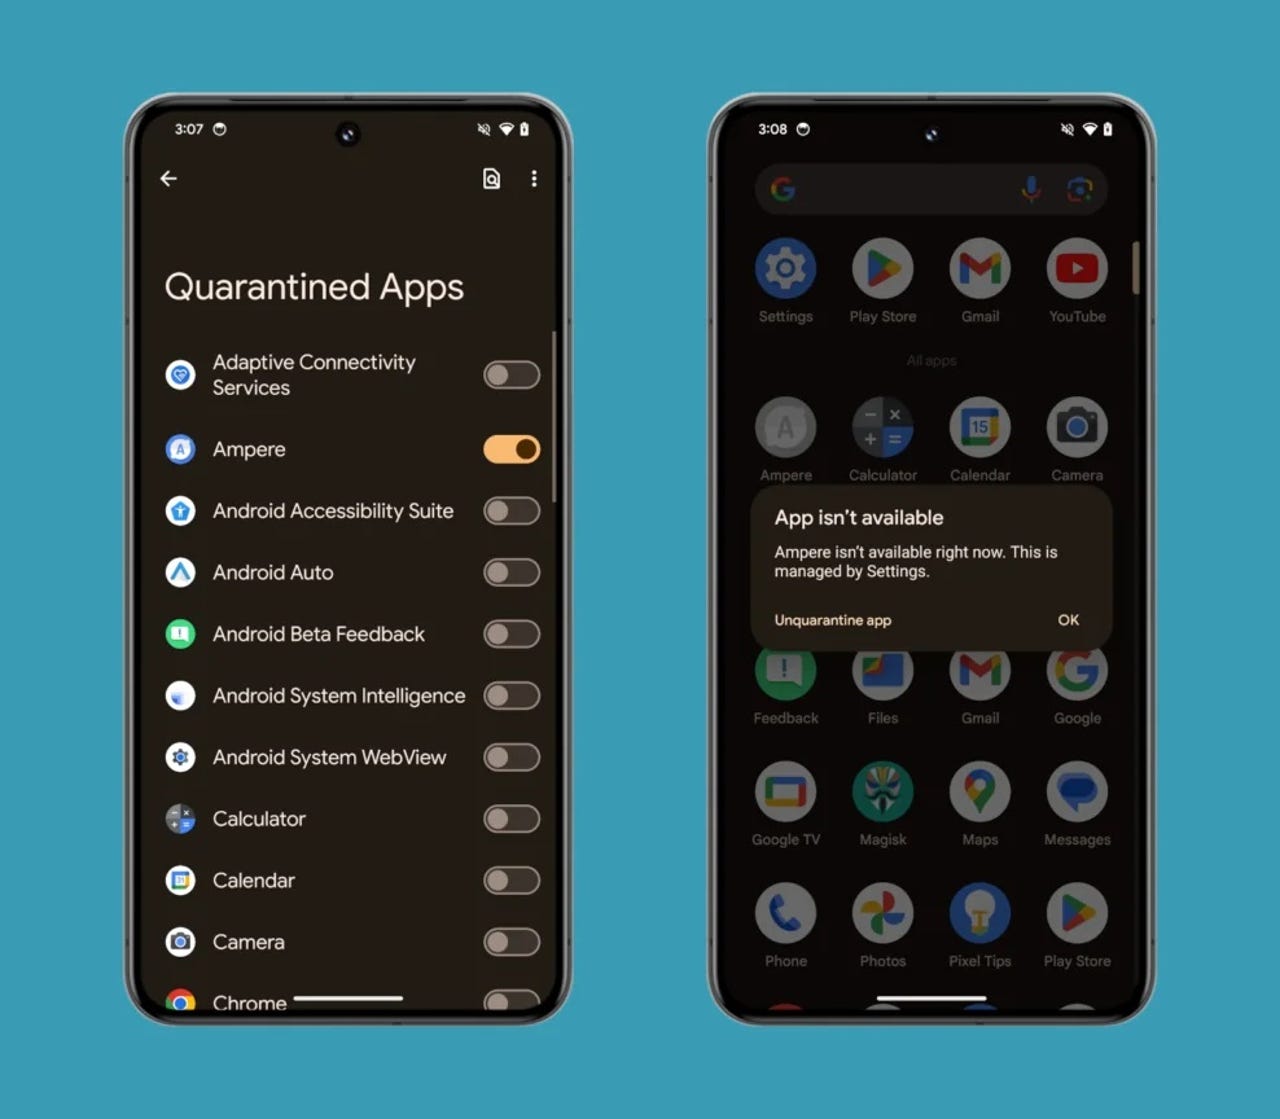
Отмечается, что пока Google скрыла страницу «Quarantined Apps», предназначенную для разработчиков, однако пункт в настойках, отвечающий за карантин приложений, присутствует.

Эта функция будет работать по логике, схожей с работой инструмента Google Digital Wellbeing, который переводит софт в подвешенное состояние, чтобы избежать различных сбоев.

Попавшее в карантин приложение будет всё равно отображаться на домашнем экране, в лончере и настройках. При этом отдельные возможности таких программ будут ограничены: окна скрыты, уведомления заблокированы, активность и процессы заморожены.

У других программ не будет возможности отправлять запросы помещённому в карантин софту. К слову, для этого используются те же API, которые выполняют задачу приостановки приложений.

Для отправки программы в карантин нужны будут разрешения «QUARANTINE_APPS».


Напомним, ранее мы писали, что Android 15 добавят функцию Private Space для защиты данных пользователей.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru