


В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

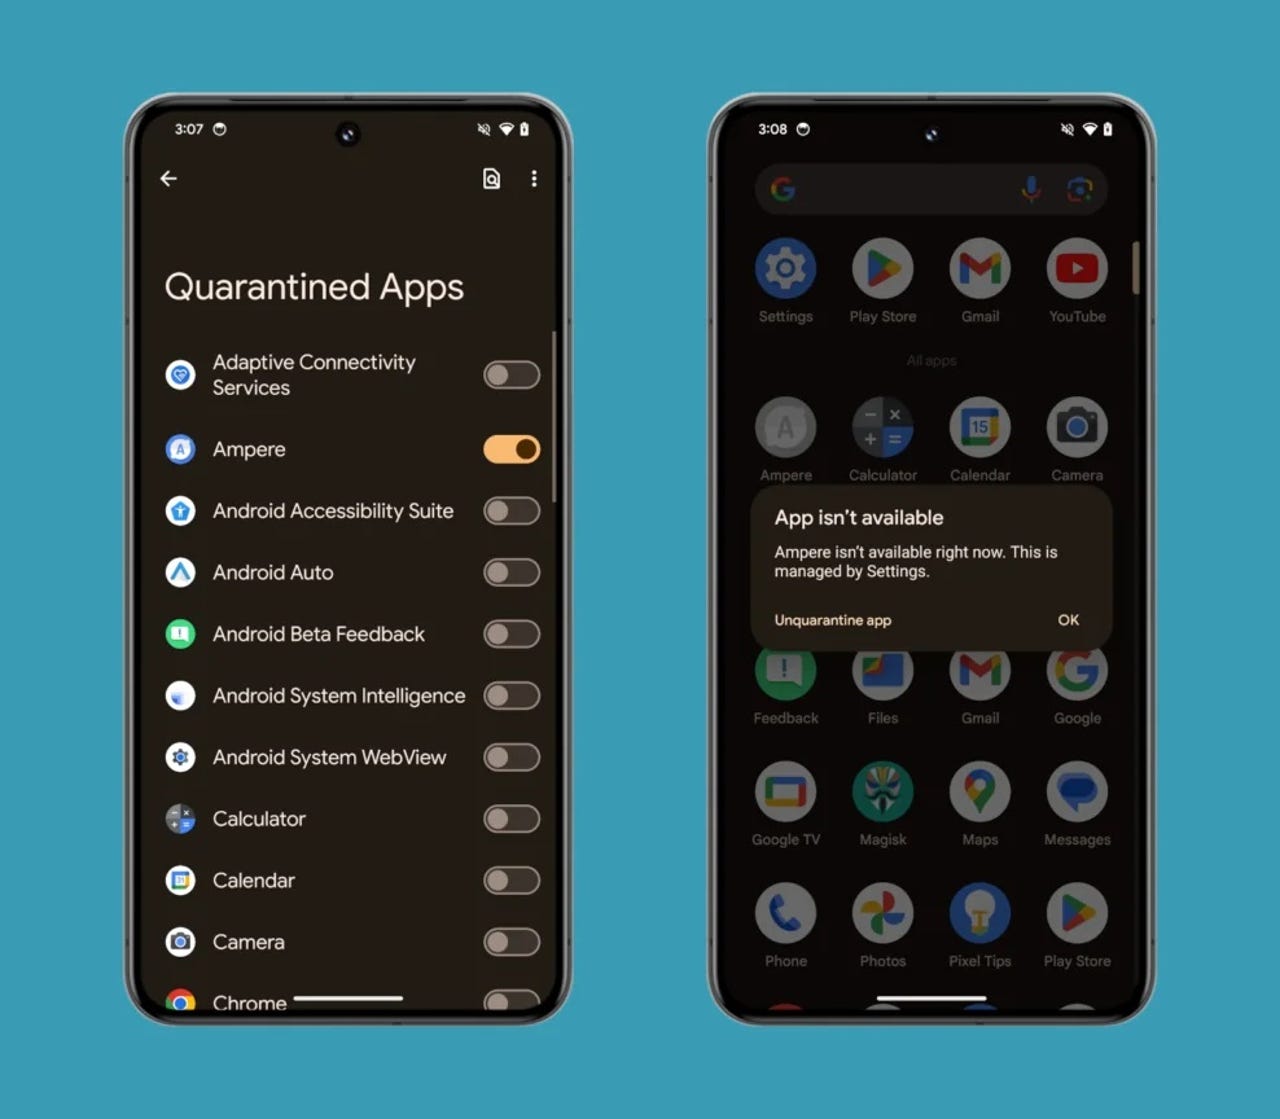
Сейчас для защиты Android-устройств Google использует функциональность Play Protect, которая сканирует девайс на наличие установленных подозрительных приложений. Тем не менее некоторому шпионскому софту удаётся обойти этот защитный механизм, поэтому в Android скоро может появиться возможность карантина подозрительных приложений.

На нововведение указал один из авторов издания Android Authority. Пока, судя по всему, оно находится в стадии бета-тестирования, поскольку впервые было замечено в сборке Android 14 QPR2 Beta 1.

Скорее всего, Google готовится выпустить фичу с выходом Android 15 или более поздних версий мобильной операционной системы. А пока разработчики обкатывают её на бета-версии Android 14.

Отмечается, что пока Google скрыла страницу «Quarantined Apps», предназначенную для разработчиков, однако пункт в настойках, отвечающий за карантин приложений, присутствует.

Эта функция будет работать по логике, схожей с работой инструмента Google Digital Wellbeing, который переводит софт в подвешенное состояние, чтобы избежать различных сбоев.

Попавшее в карантин приложение будет всё равно отображаться на домашнем экране, в лончере и настройках. При этом отдельные возможности таких программ будут ограничены: окна скрыты, уведомления заблокированы, активность и процессы заморожены.

У других программ не будет возможности отправлять запросы помещённому в карантин софту. К слову, для этого используются те же API, которые выполняют задачу приостановки приложений.

Для отправки программы в карантин нужны будут разрешения «QUARANTINE_APPS».


Напомним, ранее мы писали, что Android 15 добавят функцию Private Space для защиты данных пользователей.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru