


Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Киберпреступная группировка Core Werewolf отметилась новыми атаками, целью которых, судя по всему, были российские военные. Фигурирующий в кампании вредоносный файл был загружен на VirusTotal из Армении (город Гюмри).

Группу Core Werewolf еще называют PseudoGamaredon, ранее она атаковала объекты критической информационной инфраструктуры в России, а также предприятия военно-промышленного комплекса. Кибероперации Core Werewolf стартовали в августе 2021 года.

Специалисты российской компании F.A.C.C.T., отслеживающие активность группы, отмечали ее атаки на НИИ, который занимается разработкой вооружения, а также на российский оборонный завод. Последним кибершпионы заинтересовались в начале апреля.

По данным исследователей, злоумышленники используют в своих кампаниях софт UltraVNC. Недавно эксперты Threat Intelligence компании F.A.C.C.T. обратили внимание, что на площадку VirusTotal был загружен вредоносный файл из города Гюмри, Армения.

Это самораспаковывающийся архив в формате 7zSFX, который незаметно устанавливает в систему и запускает программу UltraVNC, открывающую удаленный доступ к устройству.

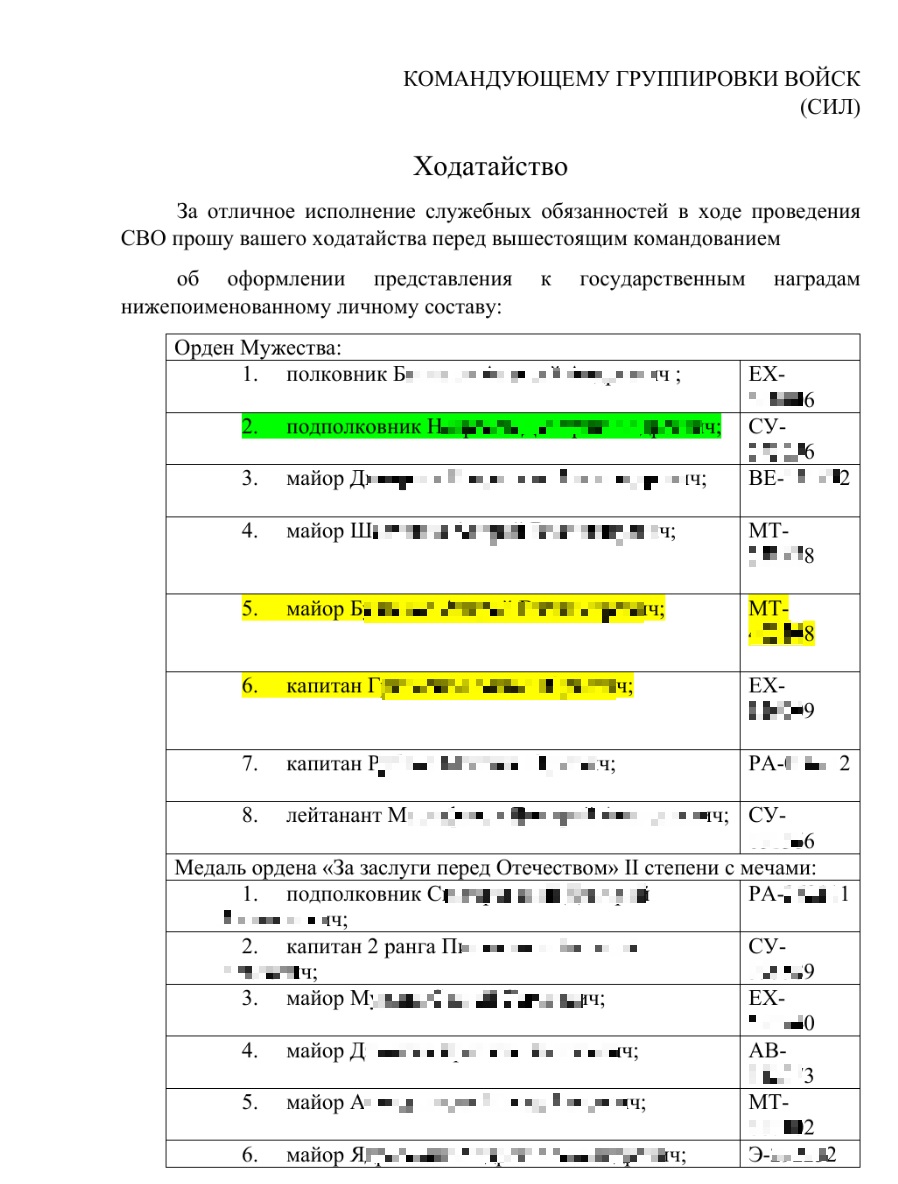
Специалисты выяснили, что целью кибершпионов на этот раз была, скорее всего, 102-я российская военная база. Выступающий приманкой документ намекал на это: маскировался под ходатайство о якобы представлении к госнаградам. Именно в городе Гюмри, кстати, дислоцируется 102-ая российская военная база.


Командным центром в кампании Core Werewolf выступал домен mailcommunity[.]ru, зарегистрированный год назад. Срок аренды уже практически подошел к концу, но злоумышленники продлили его еще на год и сразу начали использовать в атаках.

Образец UltraVNC и файл конфигурации ничем не отличаются от уже ранее использованных группировкой.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru