


В App Store обнаружен мошеннический клон мобильного Сбербанка

В App Store обнаружен мошеннический клон мобильного Сбербанка

В App Store обнаружен мошеннический клон мобильного Сбербанка

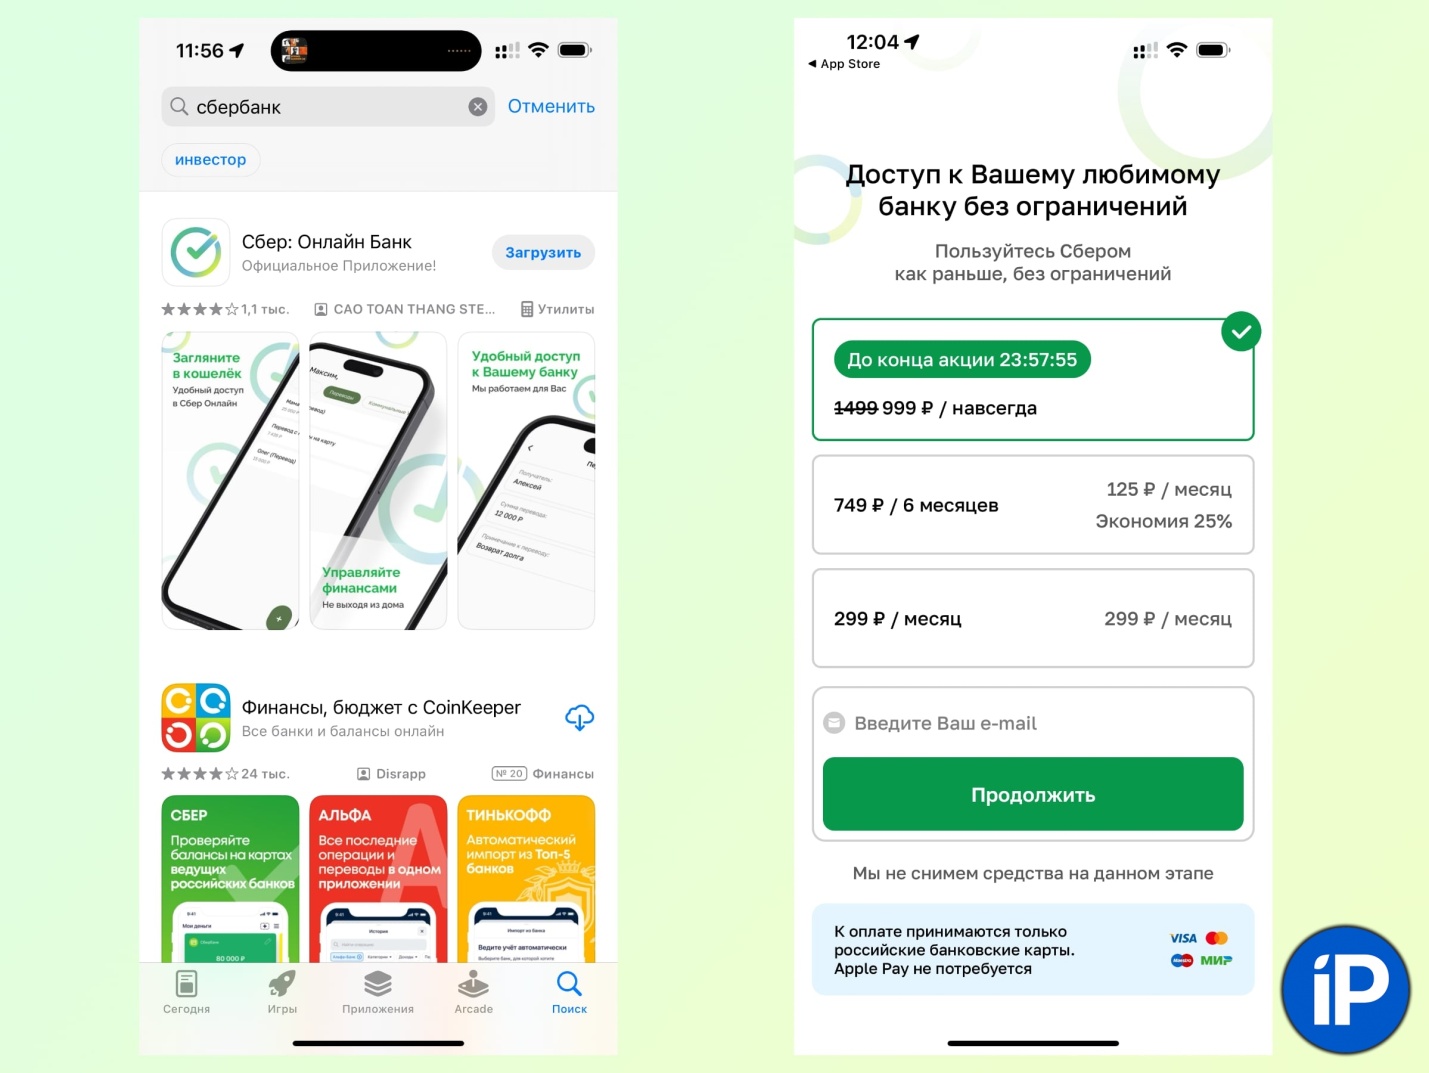
В магазине приложений Apple для мобильных платформ объявилось очередное творение мошенников — «Сбер: Онлайн Банк». Российская кредитно-финансовая организация подтвердила, что это фейк.

Поддельная прога выполнена в стилистике Сбербанка и заимствует его логотип. В качестве разработчика указана Cao Tan Thang Steel company LTD. Рейтинг на странице App Store явно накручен, отзывы сплошь негативные.

После установки приложение предлагает оформить платную подписку для доступа к личному кабинету Сбербанка. К оплате принимаются только российские банковские карты, для оформления требуется указать имейл.


В телеграм-канале Сбера сегодня, 15 апреля, было опубликовано предупреждение о том, что данный софт — мошеннический. Те, кто хочет установить на iPhone финансовое приложение, могут сделать это в любом офисе банка.

Если фальшивка уже скачана, внесенную информацию нужно удалить, как и саму программу, а также сменить пароль на доступ к личному кабинету. Для блокировки скомпрометированных карт рекомендуется обращаться в техподдержку Сбера.

Мошенники далеко не первый раз пытаются ввести россиян в заблуждение, протаскивая поддельные приложения подсанкционных банков в официальные магазины Apple и Google. Так, недавно в App Store объявились новые имитации ВТБ и «Тинькофф Банка»; установка таких клонов грозит потерей данных.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru