


В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

Разработчики Telegram устранили в десктопной версии мессенджера для Windows уязвимость нулевого дня, эксплуатация которой позволяет обойти предупреждение системы безопасности и автоматически запустить Python-скрипты.

На прошлой неделе в соцсети X (ранее — Twitter) и на киберпреступных форумах появились сообщения о вероятной уязвимости в Windows-версии Telegram.

Как утверждалось в отдельных постах, это брешь класса 0-click. Исследователи даже выложили видео, на котором демонстрируется обход уведомлений системы безопасности и удаленное выполнение кода. В конкретном примере показано, как клик на медиаматериале открывает «родной» калькулятор Windows:


На тот момент команда разработчиков Telegram пыталась откреститься от проблемы, утверждая, что подтвердить наличие уязвимости пока не получилось, а видео с демонстрацией эксплойта — скорее всего, подделка.


Однако спустя несколько дней на хакерском форуме XSS специалисты поделились PoC (proof-of-concept), в котором объясняется, что брешь стала следствием опечатки в исходном коде Telegram для Windows. Эксплуатация позволяет отправить файлы Python в формате .pyzw, не вызывающие при клике срабатывание системы предупреждений.

Python-скрипт в этом случае будет выполняться автоматически, не провоцируя уведомлений, хотя мессенджер должен предупреждать при запуске файлов такого типа. В реальной атаке пользователя можно обманом заставить кликнуть по видео, чтобы запустить эксплуатацию.

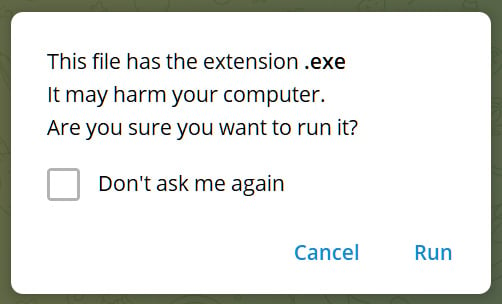
В нормальной ситуации десктопная версия Telegram ориентируется на список потенциально опасных расширений файлов. Если пользователь запускает один из таких файлов, программа выводит следующее предупреждение:

Источник: BleepingComputer


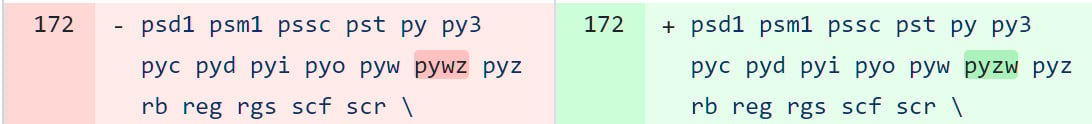
Однако из-за опечатки — девелоперы указали «pywz» вместо «pyzw» — Telegram не выводил уведомления про запуске Python-скриптов.

Источник: BleepingComputer


Сейчас разработчики мессенджера устранили ошибку в коде файла data_document_resolver.cpp.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru