


Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Эксперты ESET выявили шпионскую кампанию, в рамках которой на Android-устройства устанавливается троянизированный мессенджер. Вредоносы раздаются с поддельных сайтов, иногда с Google Play; целевые атаки с кодовым именем eXotic Visit уже собрали 380 жертв.

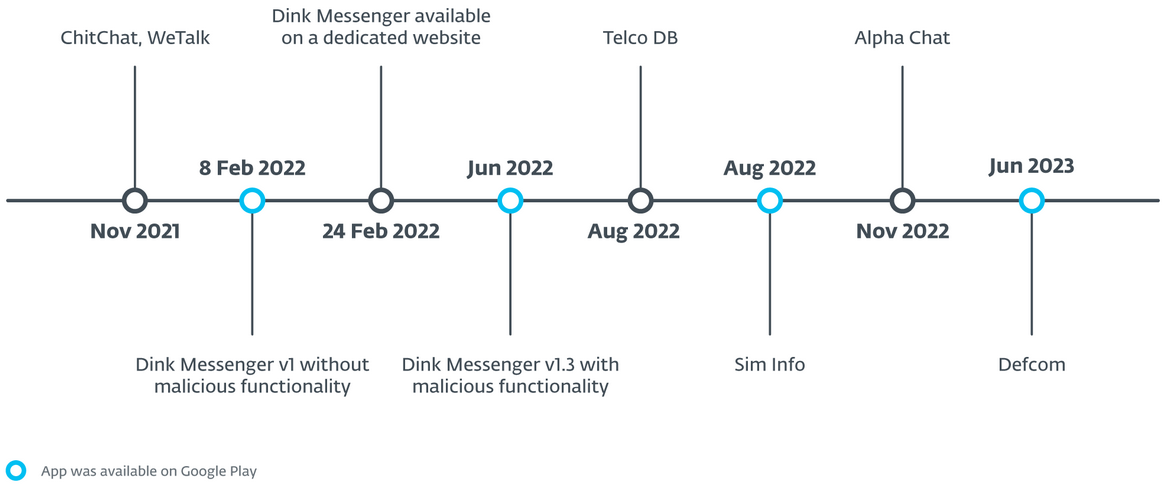
Расследование показало, что текущая киберкампания была запущена как минимум в ноябре 2021 года. Признаков связи с какой-либо известной группировкой не обнаружено, поэтому новоявленных шпионов было решено идентифицировать как Virtual Invaders.

Используемые ими зараженные приложения сохранили свою функциональность, но содержат код opensource-инструмента удаленного администрирования XploitSPY. Обнаружены вредоносные модификации Alpha Chat, ChitChat, Defcom, Dink Messenger, Signal Lite, TalkU, WeTalk, Wicker Messenger, Zaangi Chat.

Иногда шпионский софт раздается под видом других программ: Sim Info, Telco DB (обе определяют владельцев симок по телефонным номерам Пакистана), пакистанского сервиса заказа еды Shah jee Foods, приложения для записи к специалистам индийского Trilife Hospital (ранее Specialist Hospital).

Замаскированного таким образом XploitSPY суммарно скачали и активировали около 380 пользователей Android. Проникшие в Google Play репаки собрали мало загрузок (от 0 до 45) и уже удалены.

Код XploitSPY был выложен на GitHub в апреле 2020 года юзером, связанным с индийской ИБ-компанией XploitWizer. Согласно описанию, это форк трояна L3MON, созданного на основе AhMyth.

Вредонос обладает обширным набором функций:

  • сбор конфиденциальных данных с Android-устройства (местоположение, список контактов, журнал звонков, СМС-сообщения, записи с микрофона);
  • просмотр списка установленных приложений;
  • извлечение информации из уведомлений WhatsApp, Gmail, софта соцсетей;
  • составление списка файлов в папках фотоальбома, загрузок, WhatApp и Telegram;
  • загрузка и выгрузка файлов;
  • фотоснимки с помощью встроенной камеры.

В ходе eXotic Visit троянский код постоянно совершенствовался: появились обфускация, возможность обнаруживать эмуляторы, маскировка C2-адресов. В настоящее время XploitSPY скрывает свои центры управления с помощью нативной библиотеки defcome-lib.so, а при запуске на эмуляторе обращается к фальшивому C2.

Сайты, специально созданные для распространения зловреда, содержат ссылку на APK-файл на GitHub. Каким образом туда заманивают визитеров, не установлено.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru