


Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Разработчики Notepad++ обратились к пользователям за помощью: нужно «положить» поддельный веб-сайт, выдающий себя за официальный ресурс Notepad++, но при этом не связанный с проектом.

В настоящее время, кстати, фейковый сайт ведёт посетителей на легитимную страницу загрузки Notepad++, однако всё равно имеются опасения, что эта ссылка в один момент может поменяться на вредоносную.

Разработчики текстового редактора обратились к сообществу с просьбой помочь избавиться от ресурса notepad[.]plus. Последний использует брендирование официального источника и довольно высоко мелькает в поисковой выдаче.

Его ни в коем случае нельзя путать с подлинным веб-ресурсом — notepad-plus-plus.org. Дон Хо, один из девелоперов Notepad++, пишет следующее:

«Я получил очень много жалоб по электронной почте, в соцсетях и на форумах, в которых пользователи указывали на поддельный веб-сайт, имитирующий наш официальный ресурс. Есть мнение, что он представляет угрозу для нашего комьюнити».

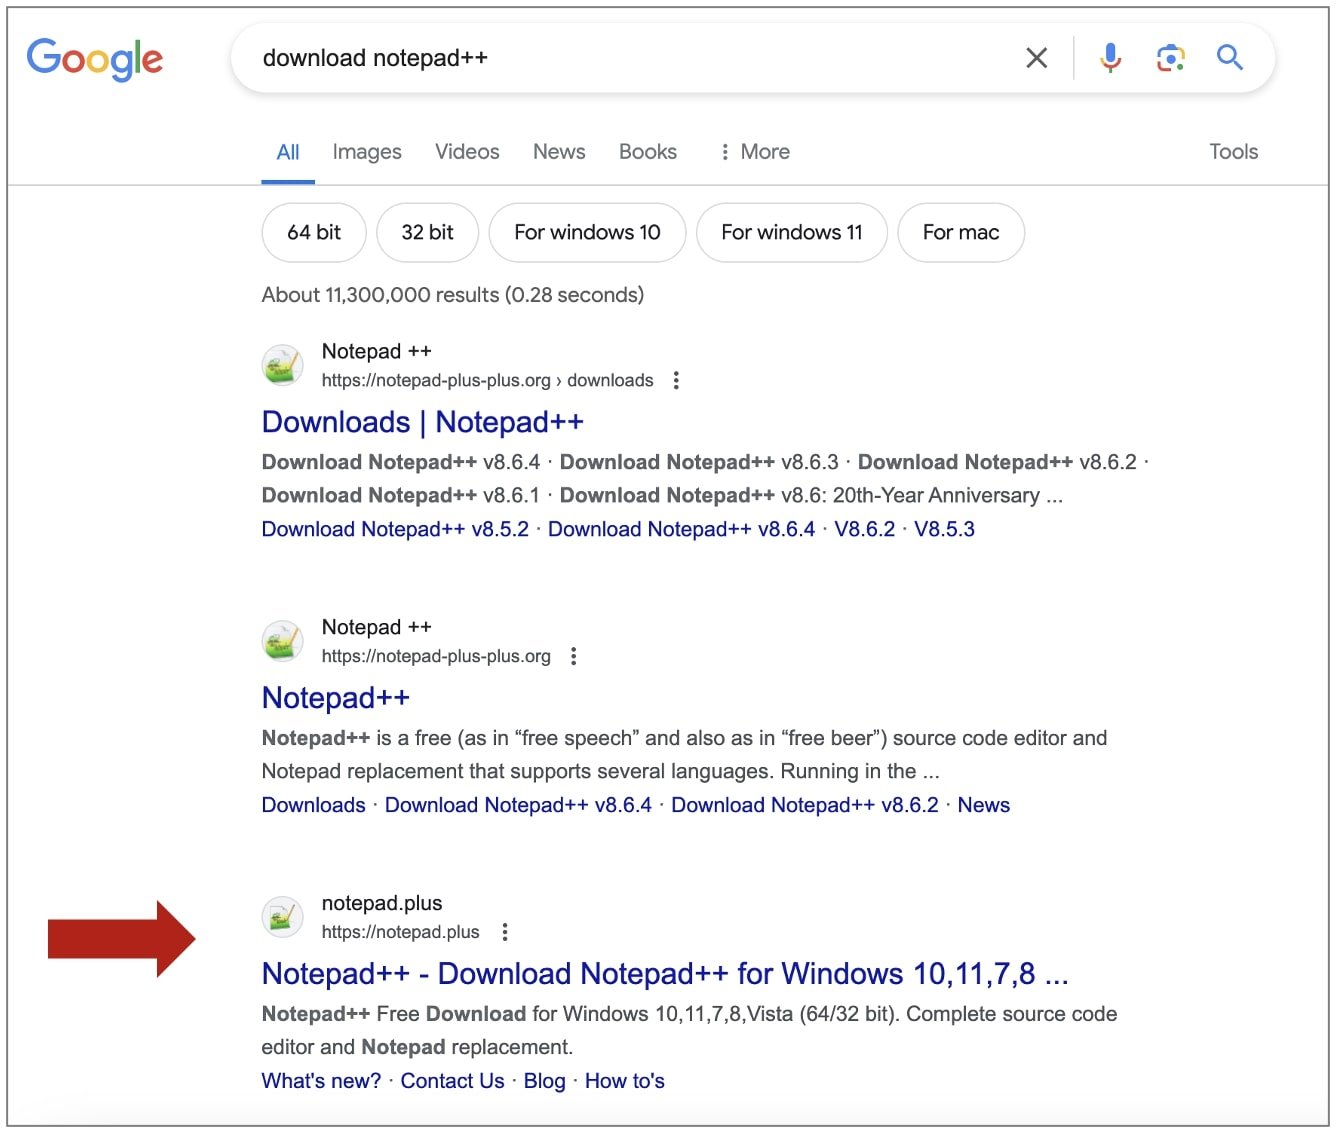
Если ввести в Google поисковой запрос «скачать Notepad++», фейковый notepad[.]plus будет одним из топовых результатов. Например, аналитики из BleepingComputer проверили это утверждение, и вот результат:

Источник: BleepingComputer


Всё бы ничего, учитывая, что сайт отправляет на загрузку легитимного установщика текстового редактора, однако Хо указывает на вредоносную рекламу, которая якобы присутствует на каждой странице этого ресурса.

В сущности, Хо считает, что администраторы фейкового сайта банально паразитируют на бренде Notepad++, что само по себе не очень порядочно, не говоря уже о потенциальных киберрисках.

Пользователей просят жаловаться на notepad[.]plus через форму Google Safebrowsing.

Напомним, в октябре мы писали о вредоносной рекламе, которая атаковала желающих скачать Notepad++.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru