


Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google добавила поддержку песочницы V8 в браузере Chrome. Таким образом разработчики хотят избавить пользователей от проблем с повреждением памяти — классом уязвимостей, которым могут воспользоваться злоумышленники.

Как отмечает Сэмюэль Гросс из V8 Security, эта песочница предназначена для предотвращения повреждения памяти в V8 и распространения этого бага внутри хост-процесса.

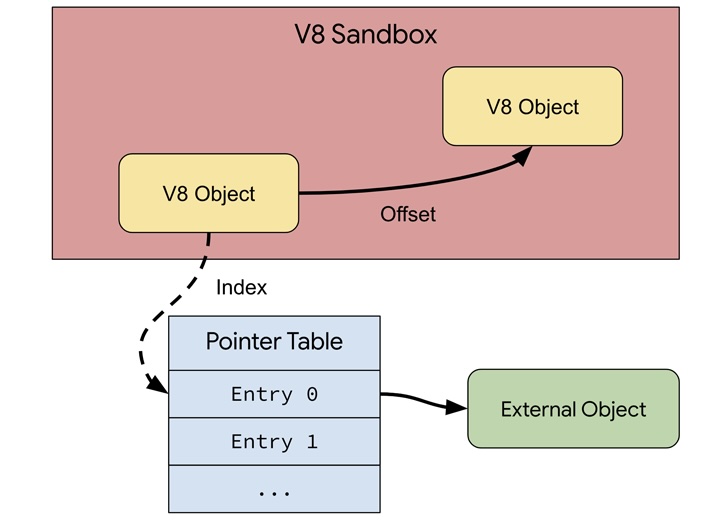
Сама Google описывает V8 Sandbox как легковесную песочницу внутри процесса для JavaScript- и WebAssembly-движка, задача которой — снизить риски эксплуатации типичных брешей в V8.

Замысел разработчиков заключается в том, чтобы ограничить возможность выполнения кода V8 подмножеством виртуального адресного пространства процесса и изолировать его от остальной части процесса. Это нивелирует угрозу эксплуатации определённого типа уязвимостей.

Ранее пользователи Chrome находились в зоне риска в том числе из-за множества дыр в V8 (включая 0-day).

«Функциональность песочницы берёт в расчёт, что атакующий сможет произвольно модифицировать любую память внутри адресного пространства изолированной среды», — объясняет команда Chromium.

«Песочница также принимает во внимание возможность читать память за её пределами (например, через побочные аппаратные каналы). Именно поэтому задача здесь — защитить остальную часть процесса от действий злоумышленника».

Гросс предложил снизить риски возникновения уязвимостей в V8, перейдя на более безопасный для памяти язык — Rust. Рассматривался также ряд аппаратных мер, таких как теггирование памяти.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru