


Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google добавила поддержку песочницы V8 в браузере Chrome. Таким образом разработчики хотят избавить пользователей от проблем с повреждением памяти — классом уязвимостей, которым могут воспользоваться злоумышленники.

Как отмечает Сэмюэль Гросс из V8 Security, эта песочница предназначена для предотвращения повреждения памяти в V8 и распространения этого бага внутри хост-процесса.

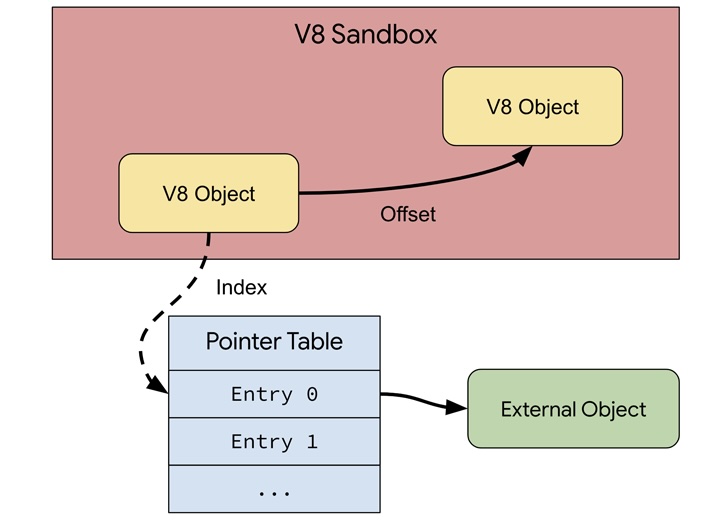
Сама Google описывает V8 Sandbox как легковесную песочницу внутри процесса для JavaScript- и WebAssembly-движка, задача которой — снизить риски эксплуатации типичных брешей в V8.

Замысел разработчиков заключается в том, чтобы ограничить возможность выполнения кода V8 подмножеством виртуального адресного пространства процесса и изолировать его от остальной части процесса. Это нивелирует угрозу эксплуатации определённого типа уязвимостей.

Ранее пользователи Chrome находились в зоне риска в том числе из-за множества дыр в V8 (включая 0-day).

«Функциональность песочницы берёт в расчёт, что атакующий сможет произвольно модифицировать любую память внутри адресного пространства изолированной среды», — объясняет команда Chromium.

«Песочница также принимает во внимание возможность читать память за её пределами (например, через побочные аппаратные каналы). Именно поэтому задача здесь — защитить остальную часть процесса от действий злоумышленника».

Гросс предложил снизить риски возникновения уязвимостей в V8, перейдя на более безопасный для памяти язык — Rust. Рассматривался также ряд аппаратных мер, таких как теггирование памяти.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru