


Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

В России набирает обороты новая мошенническая схема: киберпреступники отправляют фишинговые ссылки клиентам кредитных организаций под видом популярного сервиса компании Google — Looker Studio.

Ранее подобным образом злоумышленники действовали за рубежом, однако теперь эта практика используется и в кибератаках на россиян. О новой кампании рассказали специалисты F.A.C.C.T.

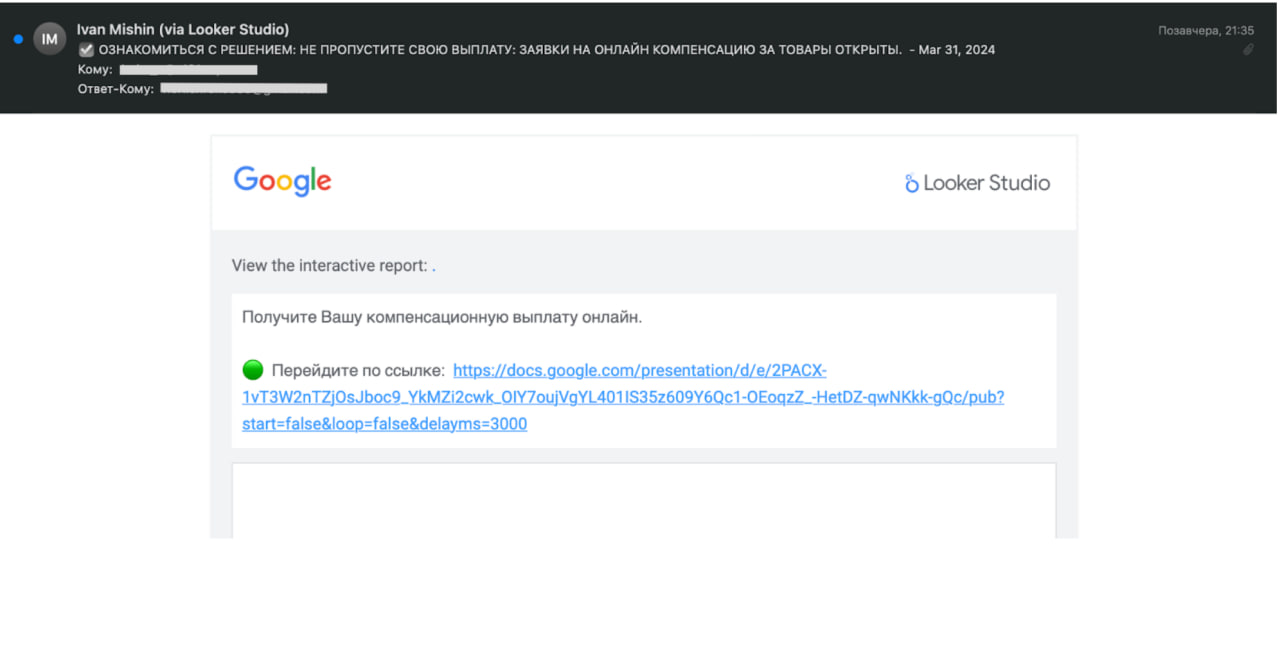
Граждане получают письма с заголовком «Получите Вашу компенсационную выплату онлайн» и ссылкой, по которой надо перейти для оформления компенсации. В качестве отправителя указан адрес looker-studio-noreply@google.com.


В данной кампании рассылки ничем не отличаются от тех, что сделаны в Google Looker Studio — популярном онлайн-инструменте для преобразования данных в настраиваемые информативные отчёты.

На руку кибермошенникам играет тот факт, что электронная почта имеет механизмы защиты, такие как SPF и DKIM, с помощью которых можно установить подлинность письма.

Например, в фишинговых рассылках SPF успешно проверяется, а DKIM-подпись google.com — полностью подтверждена. Если отследить маршрут письма, первоисточником выступает сервер Google.

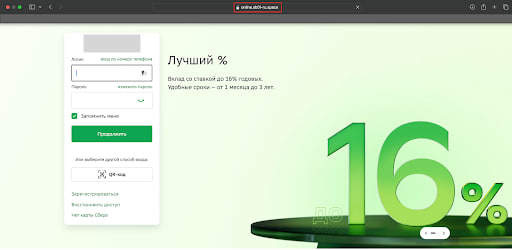
URL в таких рассылках ведёт получателя на Google-презентацию, в которой размещён единственный слайд, выступающий ссылкой на мошеннический сайт. На этом ресурсе пользователя просят оставить логин и пароль для входа в личный кабинет онлайн-банка.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru