


Сервис KidSecurity сливает чаты и ПДн, собранные с детских телефонов

Сервис KidSecurity сливает чаты и ПДн, собранные с детских телефонов

Сервис KidSecurity сливает чаты и ПДн, собранные с детских телефонов

Разработчики приложения KidSecurity (> 1 млн загрузок c Google Play) плохо оберегают свои серверы. Команда исследователей из Cybernews уже второй раз находит в открытом доступе большой массив конфиденциальных данных.

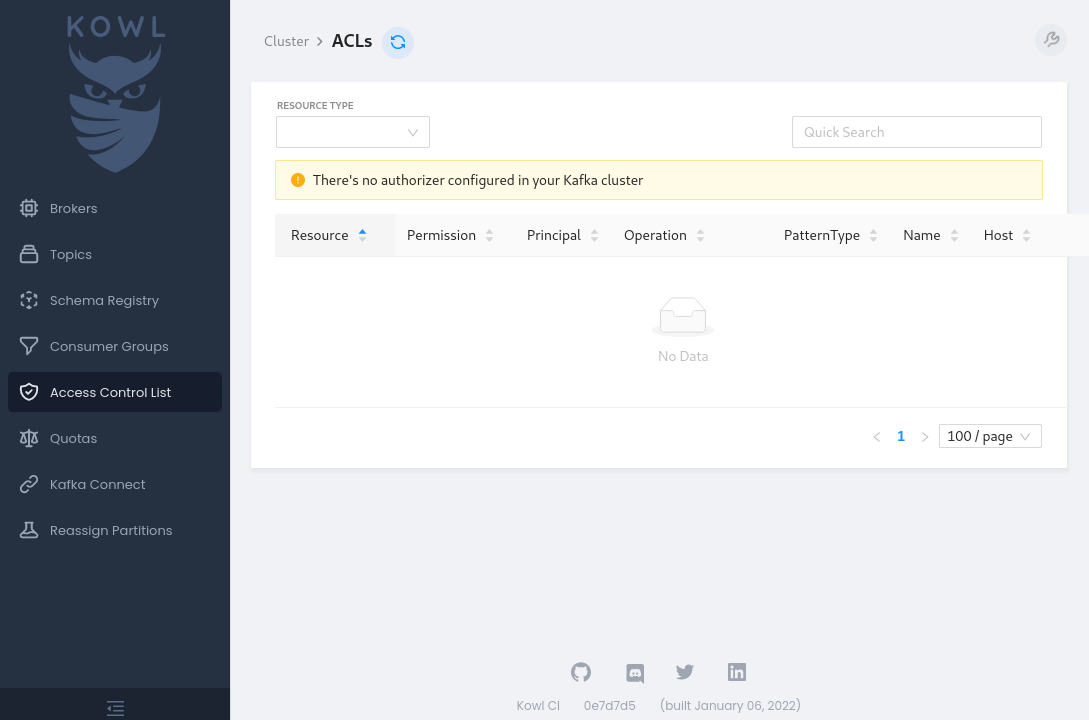
В прошлом году выяснилось, что из-за отсутствия защиты с серверов Elasticsearch и Logstash казахского вендора KidSecurity можно без труда получить номера телефонов, имейл и платежную информацию клиентов — суммарно свыше 300 млн записей. Как оказалось, кластер брокеров Kafka, используемый программой родительского контроля, тоже протекает, притом уже больше года.

Через эти серверы в реальном времени проходят большие объемы информации (с детских телефонов на гаджеты родителей). В минувшем феврале в кешах было суммарно обнаружено более 100 Гбайт данных; за 1 час наблюдений брокеры получили 456 тыс. личных сообщений, отправленных из приложений соцсетей, и статистику по использованию программ, установленных на 11 тыс. телефонов.

Разбор кешированных данных показал, что брокеры Kafka сливают следующую информацию:

  • сообщения детей в Instagram (признана экстремистской и запрещена в России), WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России), Telegram, Viber, ВКонтакте, в том числе в групповых чатах (можно узнать, например, номер школы и класс);
  • имейл-адреса родителей;
  • IP-адреса;
  • сведения из аккаунтов в магазинах приложений (страна, валюта оплаты, дата оформления и срок действия подписки);
  • списки установленных приложений, статистика использования;
  • полученные ребенком награды (спорт, помощь по дому и т. п.);
  • фоновые аудиозаписи с микрофона;
  • IMEI;
  • местоположение;
  • уровень заряда батареи.

Утечка затронула несовершеннолетних пользователей и их друзей по переписке из разных регионов, большинство проживают в России, странах Восточной Европы и на Ближнем Востоке. Доступ к Kafka-кластеру был защищен лишь после уведомления от исследователей.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru