


Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

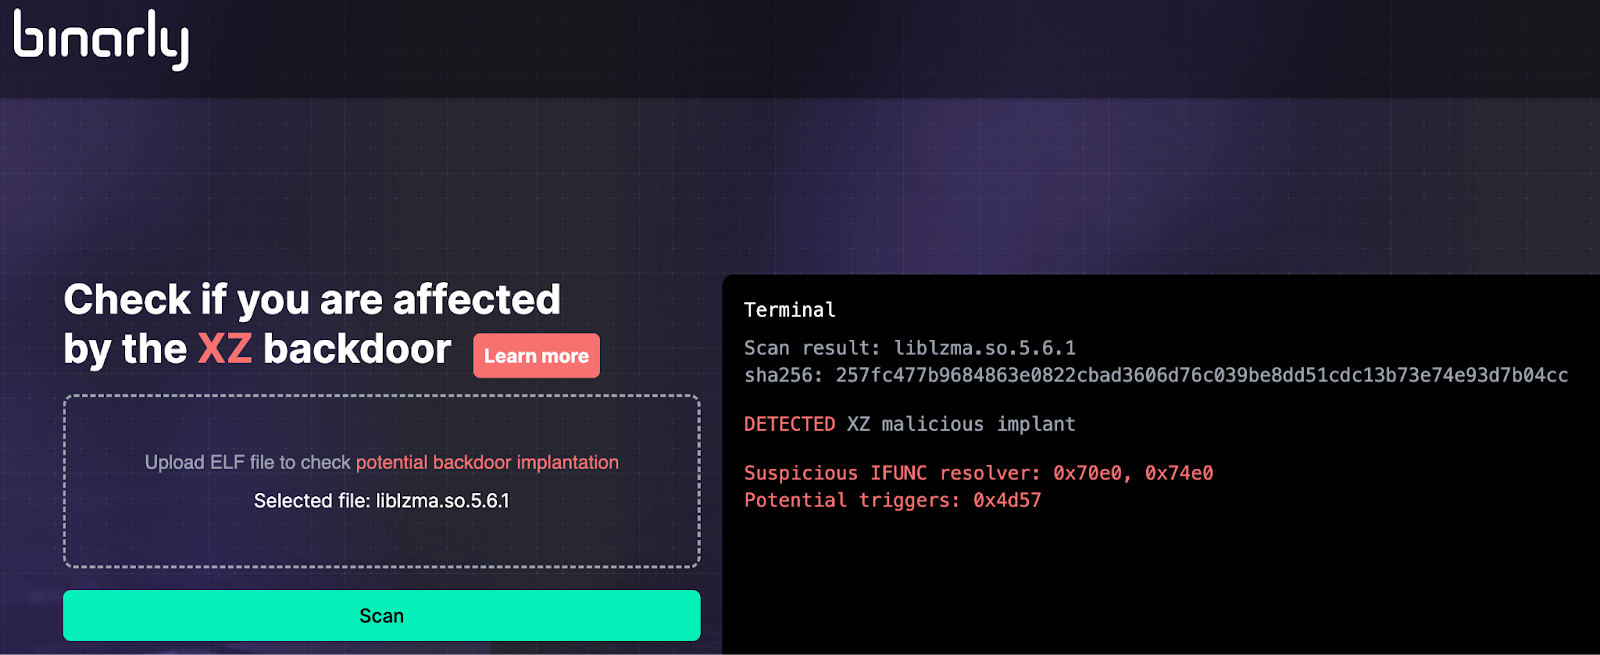
Специалисты компании Binarly выпустили бесплатный онлайн-сканер, который поможет выявить исполняемые файлы в системе Linux, затронуты уязвимостью в XZ Utils — CVE-2024-3094.

О проблеме CVE-2024-3094 мы писали в начале недели: девелоперы Red Hat настоятельно рекомендовали не использовать ряд версий Fedora, поскольку в XZ Utils, инструментах и библиотеках для сжатия данных, найден бэкдор.

Понимая масштаб потенциальных атак на цепочку поставок, эксперты компании Binarly выпустили бесплатный онлайн-сканер, способный находить бэкдор в проблемной библиотеке и любом файле.

«Такой сложный и профессионально разработанный бэкдор не предназначен для одноразовой операции. Поэтому мы сосредоточились на более общем детектировании этого непростого бэкдора», — пишут специалисты в блоге.

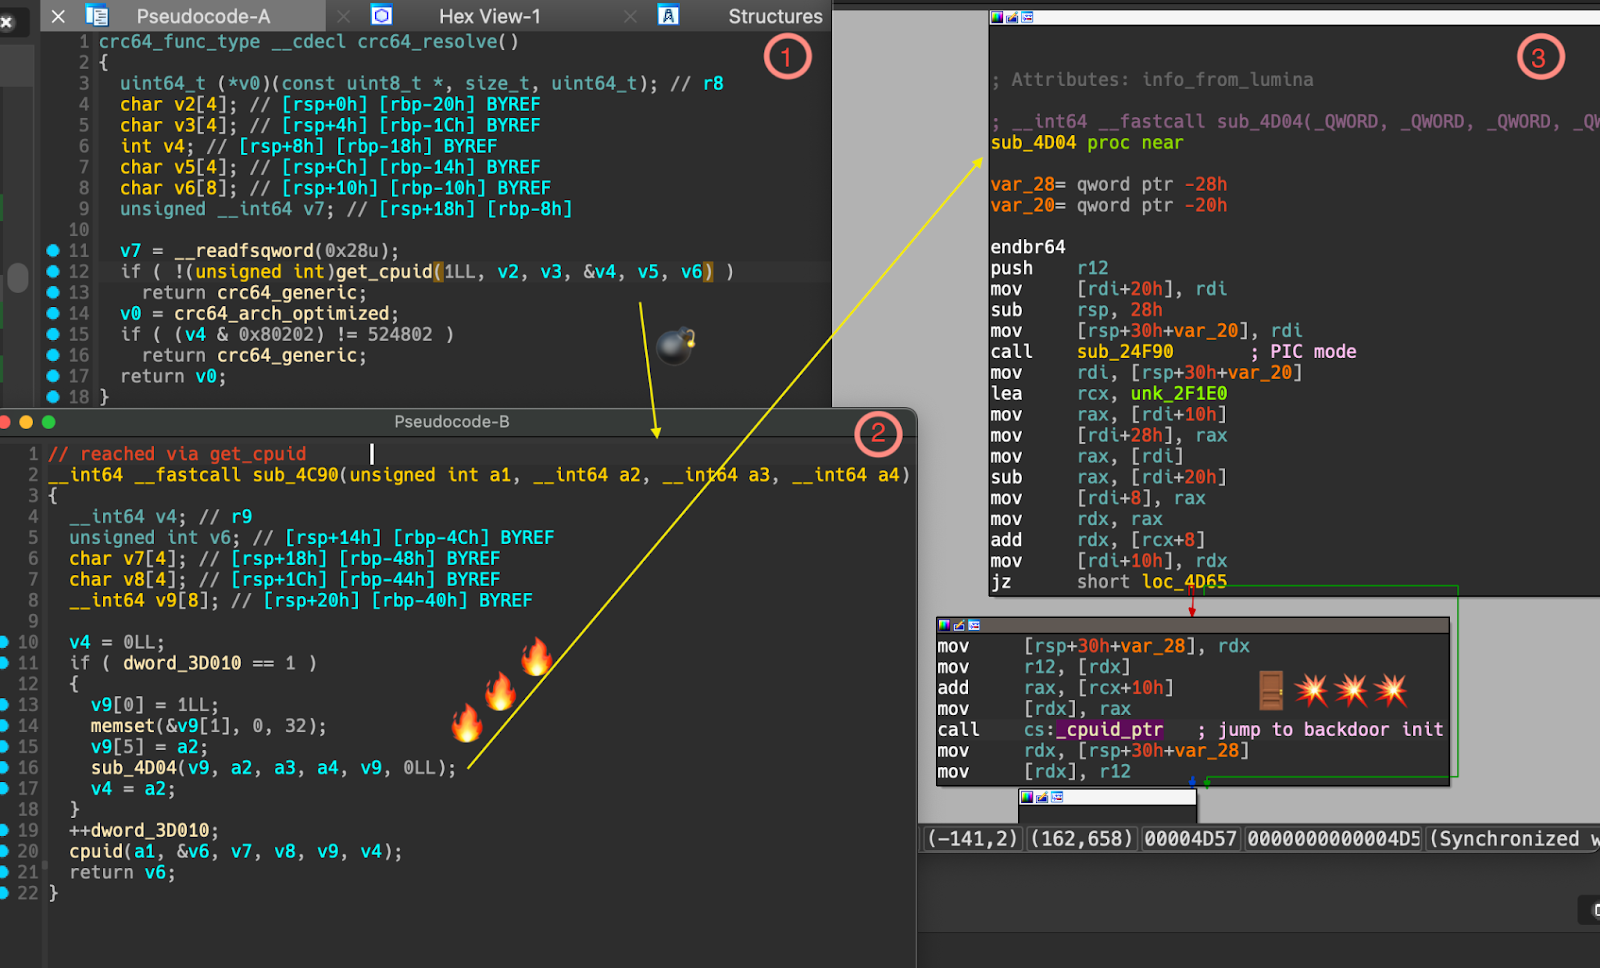
Метод обнаружения Binarly использует статический анализ бинарников и помогает обнаружить подделку переходов в функции GNU Indirect Function (IFUNC). Например, сканер проверяет помеченные подозрительными переходы.

«Внедрённый код бэкдора модифицирует вызовы ifunc, заменяя проверку “is_arch_extension_supported“, которая должна подключать “cpuid“ для вставки вызова “_get_cpuid“. Последняя экспортируется файлом пейлоада и вызывает вредоносные _get_cpuid()», — объясняют исследователи.

Бэкдор использует эту последовательность для перехвата выполнения и внедрения злонамеренного кода.


Сканер Binarly за счёт проверки различных точек повышает уровень обнаружения уязвимости.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru