


Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

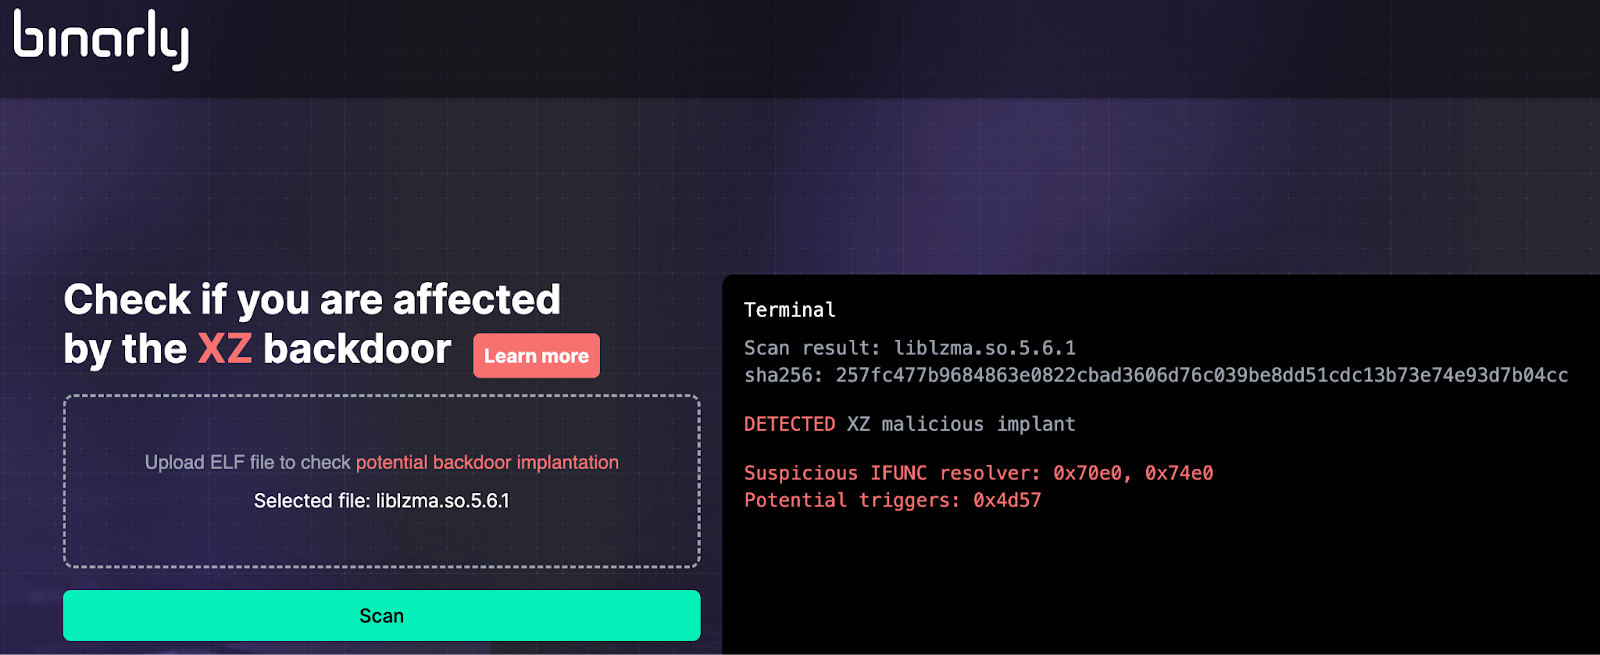
Специалисты компании Binarly выпустили бесплатный онлайн-сканер, который поможет выявить исполняемые файлы в системе Linux, затронуты уязвимостью в XZ Utils — CVE-2024-3094.

О проблеме CVE-2024-3094 мы писали в начале недели: девелоперы Red Hat настоятельно рекомендовали не использовать ряд версий Fedora, поскольку в XZ Utils, инструментах и библиотеках для сжатия данных, найден бэкдор.

Понимая масштаб потенциальных атак на цепочку поставок, эксперты компании Binarly выпустили бесплатный онлайн-сканер, способный находить бэкдор в проблемной библиотеке и любом файле.

«Такой сложный и профессионально разработанный бэкдор не предназначен для одноразовой операции. Поэтому мы сосредоточились на более общем детектировании этого непростого бэкдора», — пишут специалисты в блоге.

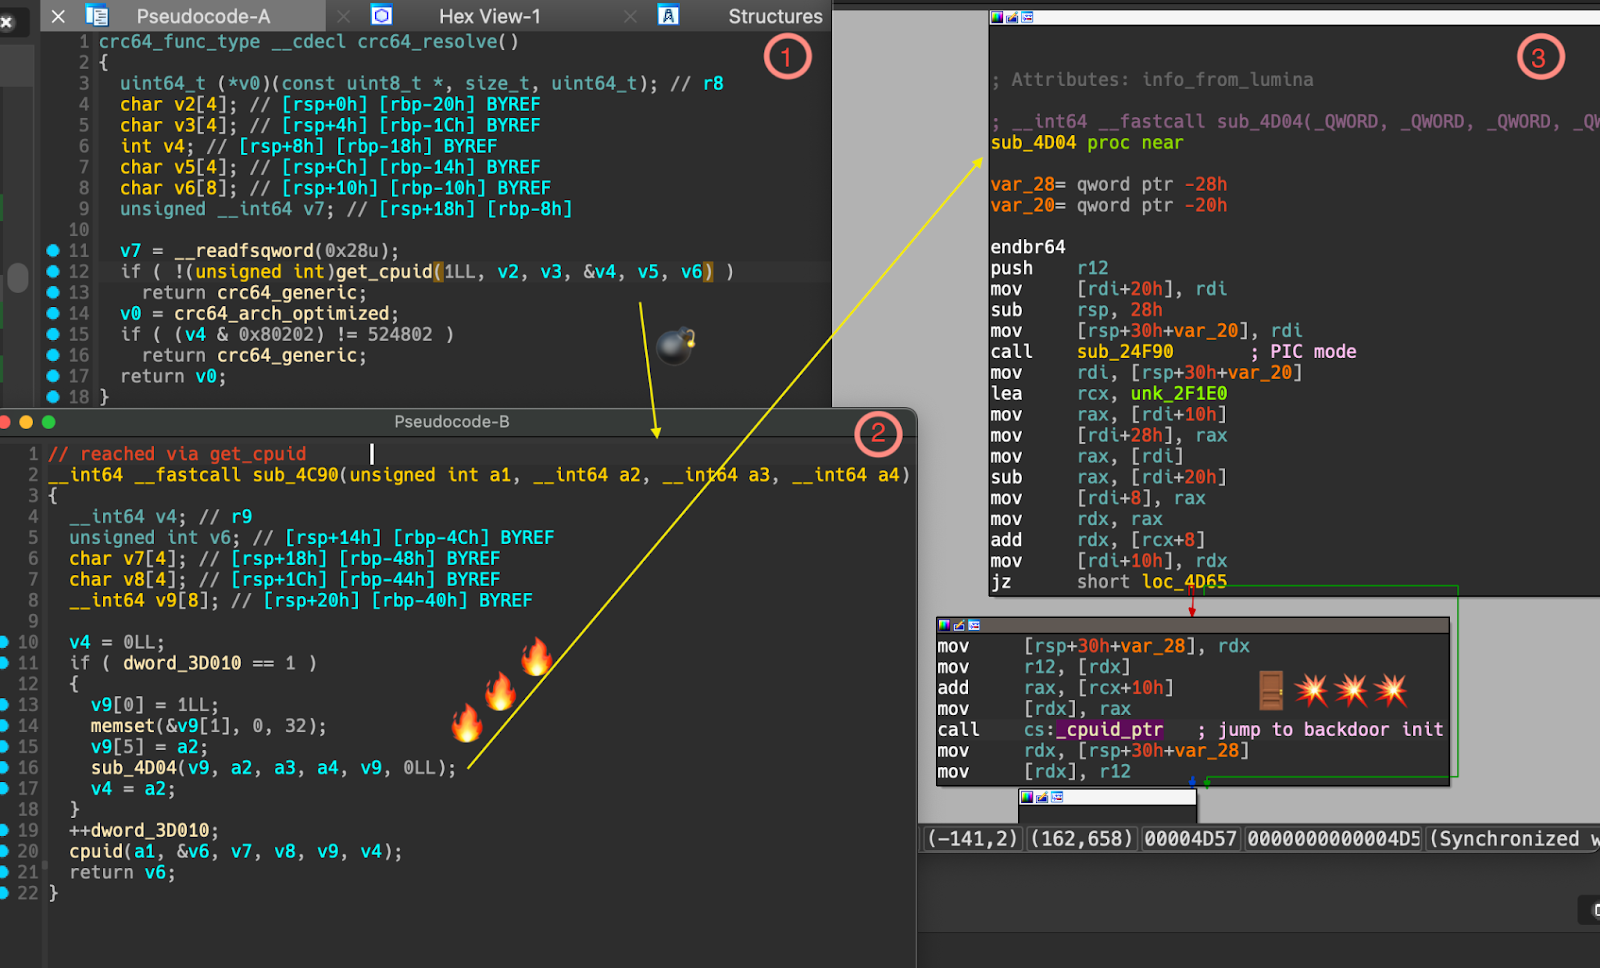
Метод обнаружения Binarly использует статический анализ бинарников и помогает обнаружить подделку переходов в функции GNU Indirect Function (IFUNC). Например, сканер проверяет помеченные подозрительными переходы.

«Внедрённый код бэкдора модифицирует вызовы ifunc, заменяя проверку “is_arch_extension_supported“, которая должна подключать “cpuid“ для вставки вызова “_get_cpuid“. Последняя экспортируется файлом пейлоада и вызывает вредоносные _get_cpuid()», — объясняют исследователи.

Бэкдор использует эту последовательность для перехвата выполнения и внедрения злонамеренного кода.


Сканер Binarly за счёт проверки различных точек повышает уровень обнаружения уязвимости.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru