


Новая фича Google Chrome привязывает cookies к конкретному устройству

Новая фича Google Chrome привязывает cookies к конкретному устройству

Новая фича Google Chrome привязывает cookies к конкретному устройству

Google добавила Chrome новую функциональность, получившую имя Device Bound Session Credentials. Она привязывает cookies к конкретному устройству, что поможет защитить пользователей от кражи «печенек» и, как следствие, перехвата аккаунтов.

Злоумышленники часто охотятся за файлами cookies, поскольку последние позволяют сразу войти в аккаунт, обойдя даже многофакторную аутентификацию (MFA). Для этого, как правило, используются вредоносные программы — стилеры.

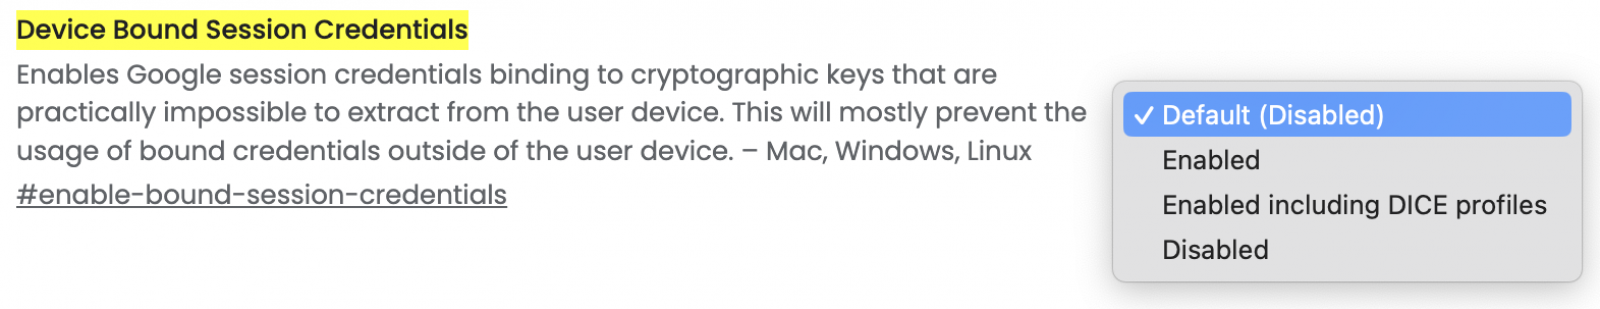
Чтобы защитить пользователя от подобных атак, Google придумала фичу Device Bound Session Credentials (DBSC). Её задача — связать с помощью криптографии ваши cookies аутентификации и ваше устройство.

После включения DBSC сам процесс аутентификации будет связан с конкретной парой закрытого и открытого ключей, сгенерированных через чип Trusted Platform Module (TPM) и безопасно хранящихся на компьютере пользователя.

Таким образом, киберпреступники не смогут получить доступ к вашим аккаунтам даже в том случае, если им удастся украсть cookies.

«Сам принцип кражи “печенек“ потеряет всякую ценность, поскольку DBSC привяжет сессии к устройствам пользователей. Мы полагаем, что результатом станет резкое снижение числа подобных атак», — объясняет Кристиан Монсен из Google.

Сейчас нововведение можно попробовать, пройдя в адресной строке в «chrome://flags/» и активировав функцию «enable-bound-session-credentials».

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru