


Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

«Darcula» — новая киберугроза, которая распространяется по схеме «фишинг как услуга» (phishing-as-a-service, PhaaS) и использует 20 тысяч доменов для подделки брендов и кражи учётных данных пользователей Android-смартфонов и iPhone.

Компании Darcula распространились более чем на 100 стран, атакуются организации из финансовых, государственных, налоговых секторов, а также телекоммуникационные и авиакомпании.

Начинающим и продвинутым кибермошенникам предлагают на выбор более 200 шаблонов сообщений. Отличительная особенность Darcula — использование протокола Rich Communication Services (RCS) для Google Messages (при атаках на Android) и iMessage (для атак на iPhone). Таким образом, в схеме не участвует СМС.

На Darcula первым обратил внимание специалист Netcraft Ошри Калон. Как отмечал исследователь, платформа используется для сложных фишинговых атак. Операторы задействуют JavaScript, React, Docker и Harbor для постоянного обновления, добавляя набору новые функциональные возможности.

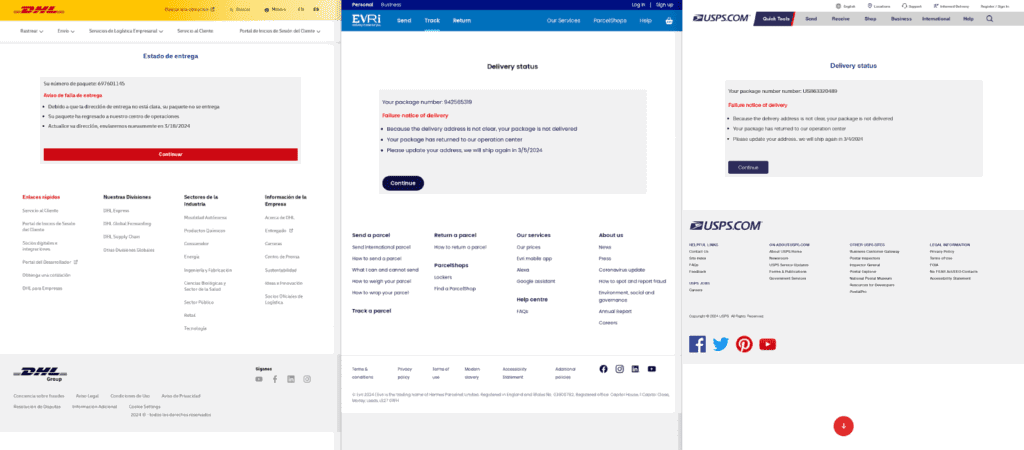
Злоумышленники выбирают узнаваемые бренды, после чего маскируют веб-ресурсы под официальные сайты этих корпораций. Посадочные страницы, как правило, выглядят так:


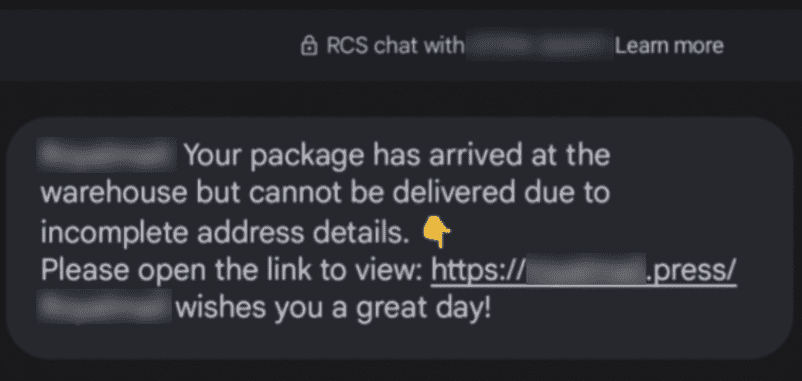
Для отправки фишинговых URL киберпреступники отказались от стандартных СМС-сообщений и стали использовать вместо них более продвинутые RCS (Android) и iMessage (iOS).

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru