


Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Уязвимость в Microsoft Edge, для которой уже есть патч, позволяет в случае эксплуатации установить вредоносные и потенциально опасные расширения на системах пользователей.

Об опасности бреши рассказал эксперт Guardio Labs Олег Зайцев. В отчёте отмечается следующее:

«Выявленная уязвимость могла позволить условным атакующим воспользоваться частным API, предназначенным для маркетинга, чтобы незаметно установить дополнительные аддоны с высокими правами. Целевой пользователь при этом не заметил бы вредоносной активности».

Проблема получила идентификатор CVE-2024-21388 и 6,5 балла по шкале CVSS. К счастью, Microsoft уже устранила этот баг с выходом стабильной версии Edge под номером 121.0.2277.83 (релиз был 25 января 2024 года).

Разработчики поблагодарили Олега Зайцева и Джуна Кокатсу за сообщения об уязвимости. В корпорации также отметили:

«Злоумышленник в случае успешной эксплуатации бреши мог получить права, необходимые для установки расширения».

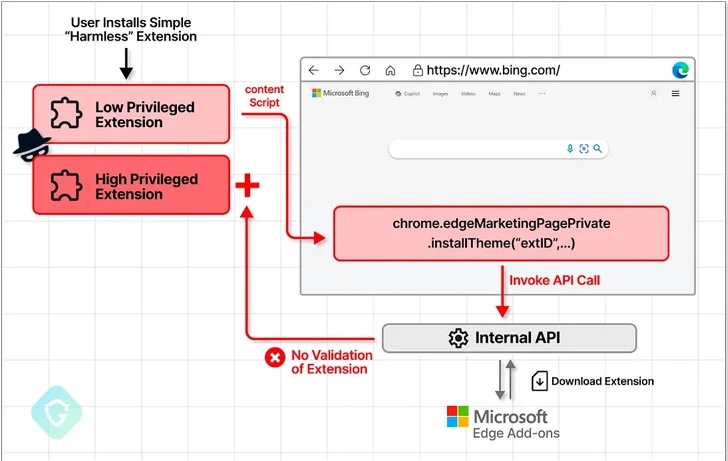
Корень проблемы крылся в привилегированном доступе Edge к ряду частных API (например, edgeMarketingPagePrivate), что открыло возможность для установки аддонов. Единственное условие, которое необходимо было соблюсти атакующему, — расширение должно размещаться в официальном магазине Microsoft.


В итоге примерный вектор атаки выглядел бы так: злоумышленник публикует в магазине с виду безобидное расширение, после чего использует его для внедрения куска вредоносного JavaScript-кода в страницу bing[.]com.

В этом случае у киберпреступника появлялась бы возможность установить любой другой сторонний аддон, используя вышеупомянутый API.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru