


Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Уязвимость в Microsoft Edge, для которой уже есть патч, позволяет в случае эксплуатации установить вредоносные и потенциально опасные расширения на системах пользователей.

Об опасности бреши рассказал эксперт Guardio Labs Олег Зайцев. В отчёте отмечается следующее:

«Выявленная уязвимость могла позволить условным атакующим воспользоваться частным API, предназначенным для маркетинга, чтобы незаметно установить дополнительные аддоны с высокими правами. Целевой пользователь при этом не заметил бы вредоносной активности».

Проблема получила идентификатор CVE-2024-21388 и 6,5 балла по шкале CVSS. К счастью, Microsoft уже устранила этот баг с выходом стабильной версии Edge под номером 121.0.2277.83 (релиз был 25 января 2024 года).

Разработчики поблагодарили Олега Зайцева и Джуна Кокатсу за сообщения об уязвимости. В корпорации также отметили:

«Злоумышленник в случае успешной эксплуатации бреши мог получить права, необходимые для установки расширения».

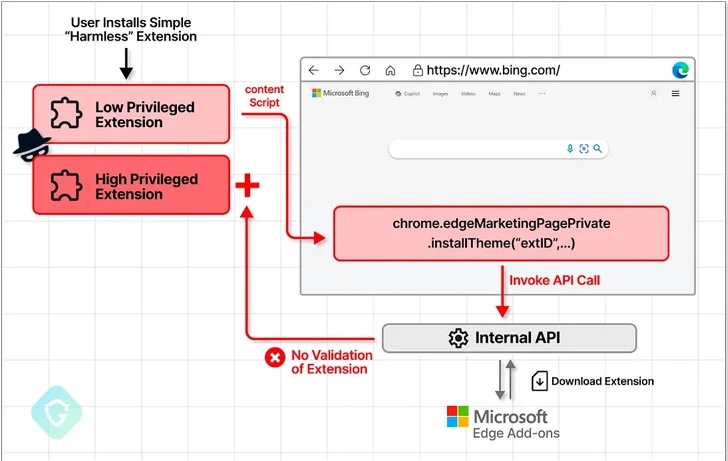
Корень проблемы крылся в привилегированном доступе Edge к ряду частных API (например, edgeMarketingPagePrivate), что открыло возможность для установки аддонов. Единственное условие, которое необходимо было соблюсти атакующему, — расширение должно размещаться в официальном магазине Microsoft.


В итоге примерный вектор атаки выглядел бы так: злоумышленник публикует в магазине с виду безобидное расширение, после чего использует его для внедрения куска вредоносного JavaScript-кода в страницу bing[.]com.

В этом случае у киберпреступника появлялась бы возможность установить любой другой сторонний аддон, используя вышеупомянутый API.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru