


Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Новый образец вредоносной программы TheMoon атакует маршрутизаторы ASUS и IoT-устройства, собирая их в ботнет. География кампании впечатляет: зафиксированы заражения в 88 странах.

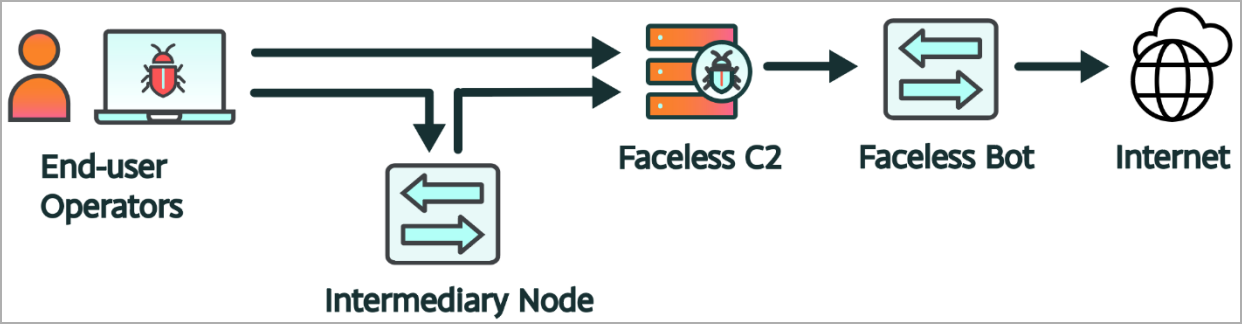
TheMoon обычно связывают с прокси-сервисом Faceless, который берёт в оборот скомпрометированные устройства и использует их в качестве прокси.

В результате киберпреступники получают возможность анонимизировать свою вредоносную активность. Новые атаки TheMoon, стартовавшие в начале марта 2024-го, отслеживают исследователи из Black Lotus Labs.

На сегодняшний день эксперты отметили 6 тысяч роутеров ASUS, ставших жертвой злоумышленников менее чем за 72 часа. Организованный TheMoon ботнет уже используется в операциях IcedID и SolarMarker.


TheMoon впервые был замечен в атаках в начале 2014 года. Тогда вредонос атаковал маршрутизаторы LinkSys. В новых атаках, по словам Black Lotus Labs, ботнет переключился на устройства от ASUS.

«Мы вычислили карту прокси-сервиса Faceless благодаря глобальной видимости Сети Lumen. В том числе выявили кампанию, запущенную в первую неделю марта 2024-го, в ходе которой злоумышленники заразили шесть тысяч роутеров ASUS менее чем за 72 часа», — пишут исследователи.

Специалисты не уточняют, каким именно способом атакующие пробивают маршрутизаторы. Однако, если учесть, что указанные модели уже не поддерживаются, скорее всего, речь идёт об эксплуатации известной уязвимости. Злоумышленники также могут брутфорсить пароли администраторов устройств.

Попав на устройство, вредонос проверяет наличие определённых шелл-сред — «/bin/bash», «/bin/ash» или «/bin/sh» — и останавливается в случае, если они не найдены.

Если же ботнет обнаруживает совместимую среду, следующим этапом расшифровывается загрузчик и выполняет пейлоад с именем «.nttpd». Последний создаёт PID-файл с номером версии (на сегодняшний день — 26).

Далее TheMoon настраивает правила iptables, чтобы дропать TCP-трафик на портах 8080 и 80. Эта тактика защищает взломанное устройство от вмешательства со стороны.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru