


В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

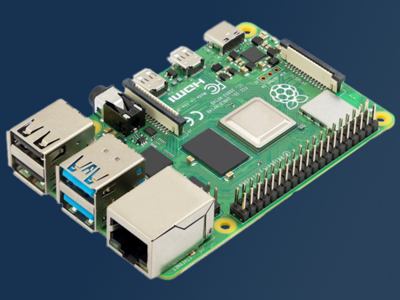
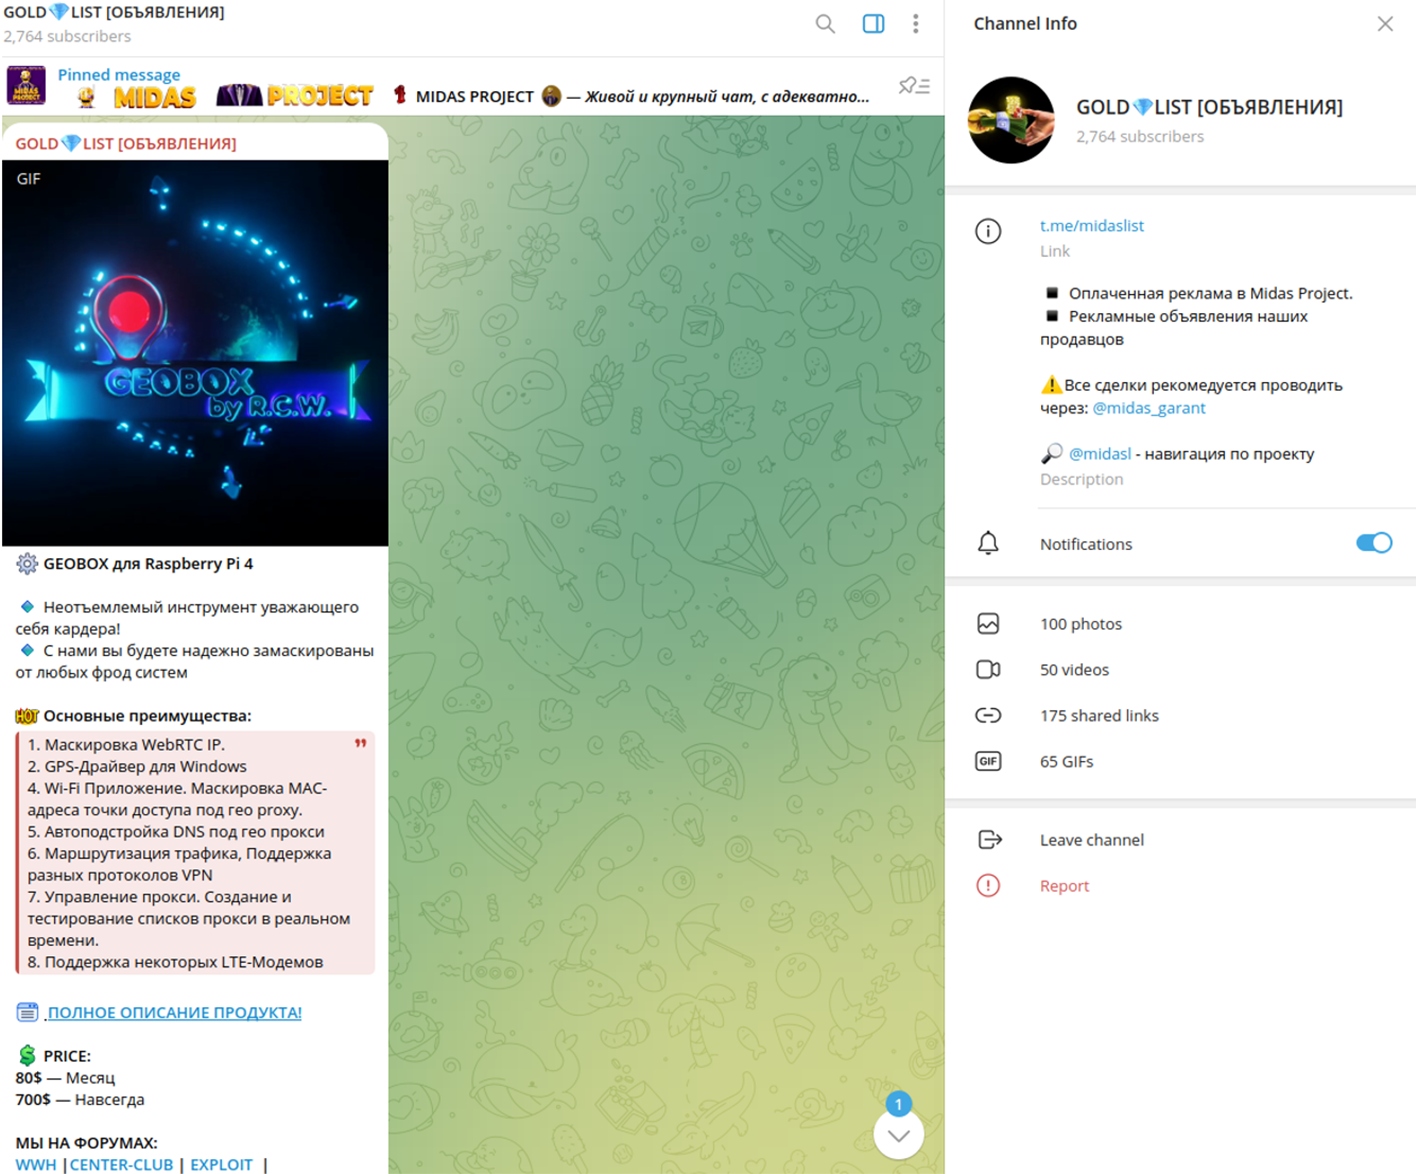
Киберпреступники продают в Telegram кастомный софт для Raspberry Pi —GEOBOX. Он позволяет даже малоквалифицированным хакерам превратить одноплатный компьютер в инструмент для кибератак.

В соответствующих телеграм-каналах можно приобрести GEOBOX за 700 долларов (пожизненная лицензия), при этом есть возможность платить по 80 долларов в месяц, если вам ближе модель подписки.

На кастомный софт наткнулись специалисты компании Resecurity в ходе расследования серьёзного  киберинцидента, затронувшего компанию из списка Fortune 100.

«Чтобы подробнее изучить GEOBOX, мы приобрели его. Выяснилось, что киберпреступники используют несколько GEOBOX-устройств, каждое из которых подключено к Сети. Эти девайсы стратегически размещены в разных удалённых местах», — пишут в отчёте аналитики.

«Устройства выступают в качестве прокси, обеспечивая анонимность. Подобный подход затрудняет расследование и отслеживание активности злоумышленников. Более того, GEOBOX-девайсы не хранят логов».

Исследователи также отметили, что киберпреступный софт обладает богатым набором функциональных возможностей и вполне способен затруднить работу правоохранительных органов при расследовании киберпреступлений.


Resecurity расписала основную функциональность GEOBOX по пунктам:

  • GPS-спуфинг даже на устройствах без ресивера. Позволяет пользователям подделывать свою геолокацию и обходить системы безопасности, учитывающие местоположение.
  • Эмулирование определённых настроек сети и точек доступа Wi-Fi. Пригодится, когда нужно замаскировать вредоносную активность под легитимный трафик.
  • Маршрутизация трафика через прокси-серверы для обфусцирования местоположения атакующего.
  • Маскирование IP- и MAC-адреса, затрудняющее отслеживание цифрового следа.
  • Богатая поддержка протоколов VPN, включая настройки DNS, а также поддержка LTE для доступа к Сети с мобильных устройств (добавляет ещё слой анонимности).
Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru