


В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

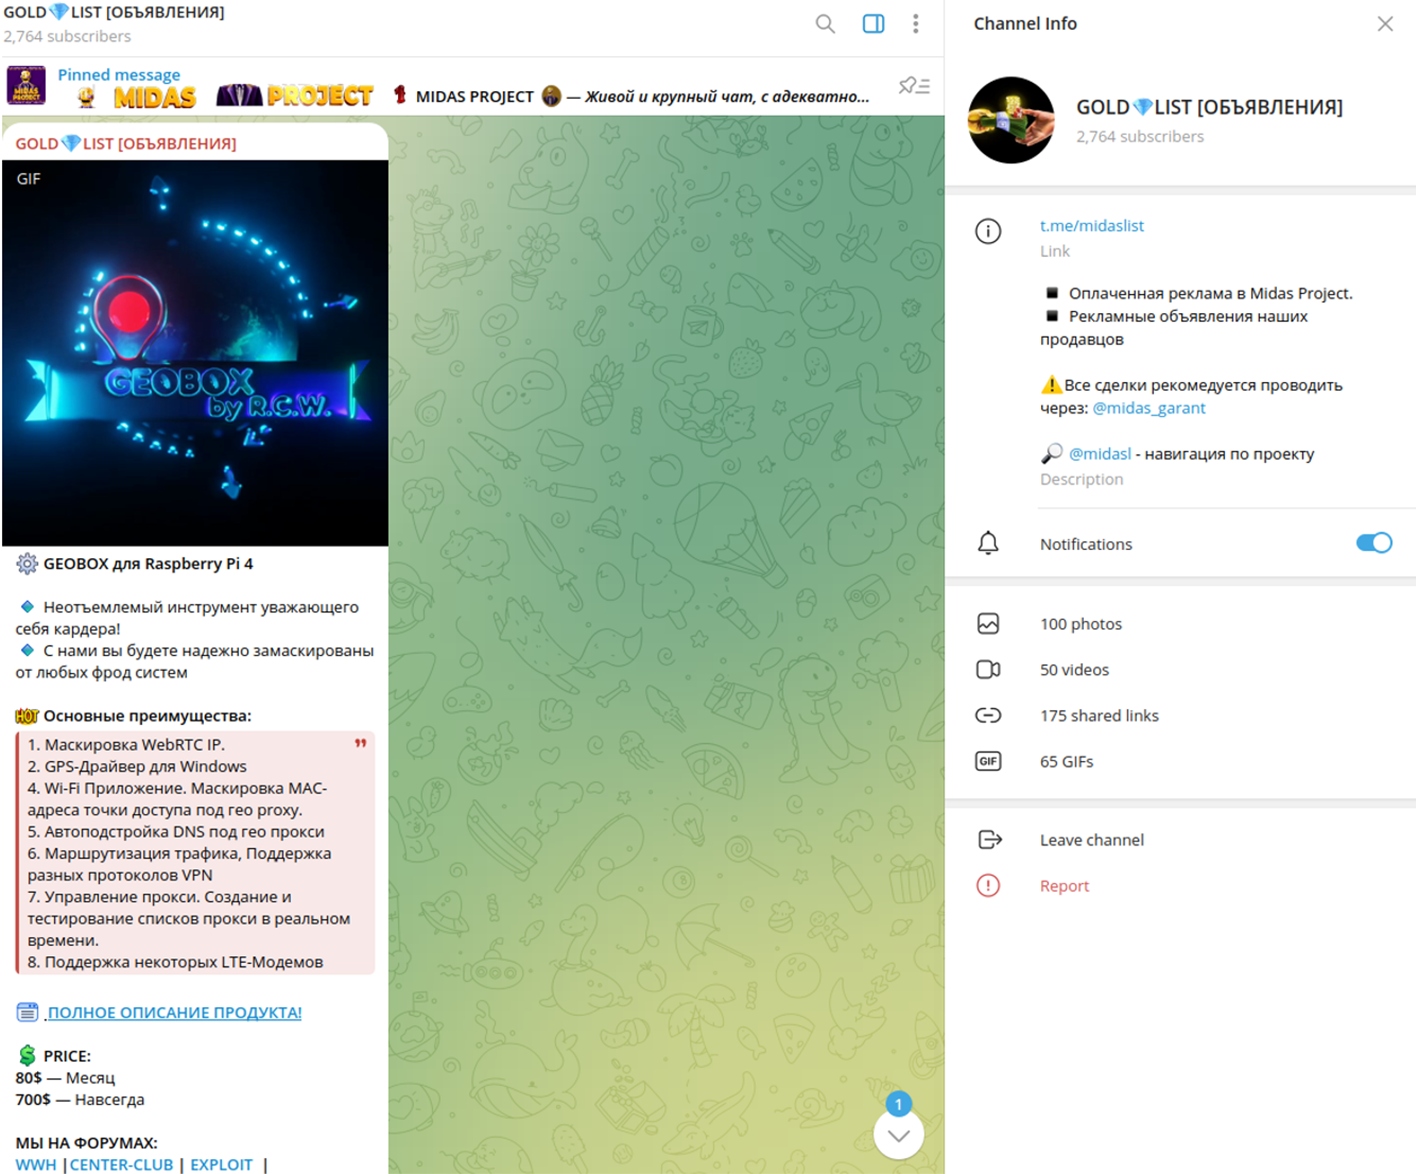
Киберпреступники продают в Telegram кастомный софт для Raspberry Pi —GEOBOX. Он позволяет даже малоквалифицированным хакерам превратить одноплатный компьютер в инструмент для кибератак.

В соответствующих телеграм-каналах можно приобрести GEOBOX за 700 долларов (пожизненная лицензия), при этом есть возможность платить по 80 долларов в месяц, если вам ближе модель подписки.

На кастомный софт наткнулись специалисты компании Resecurity в ходе расследования серьёзного  киберинцидента, затронувшего компанию из списка Fortune 100.

«Чтобы подробнее изучить GEOBOX, мы приобрели его. Выяснилось, что киберпреступники используют несколько GEOBOX-устройств, каждое из которых подключено к Сети. Эти девайсы стратегически размещены в разных удалённых местах», — пишут в отчёте аналитики.

«Устройства выступают в качестве прокси, обеспечивая анонимность. Подобный подход затрудняет расследование и отслеживание активности злоумышленников. Более того, GEOBOX-девайсы не хранят логов».

Исследователи также отметили, что киберпреступный софт обладает богатым набором функциональных возможностей и вполне способен затруднить работу правоохранительных органов при расследовании киберпреступлений.


Resecurity расписала основную функциональность GEOBOX по пунктам:

  • GPS-спуфинг даже на устройствах без ресивера. Позволяет пользователям подделывать свою геолокацию и обходить системы безопасности, учитывающие местоположение.
  • Эмулирование определённых настроек сети и точек доступа Wi-Fi. Пригодится, когда нужно замаскировать вредоносную активность под легитимный трафик.
  • Маршрутизация трафика через прокси-серверы для обфусцирования местоположения атакующего.
  • Маскирование IP- и MAC-адреса, затрудняющее отслеживание цифрового следа.
  • Богатая поддержка протоколов VPN, включая настройки DNS, а также поддержка LTE для доступа к Сети с мобильных устройств (добавляет ещё слой анонимности).
Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru