


ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

Новый поиск Google, оснащённый ИИ-функцией «Search Generative Experience», предлагает пользователям мошеннические сайты, перенаправляющие на установку вредоносных расширений для Chrome и фейковые розыгрыши смартфонов iPhone.

Google анонсировала свой ИИ-поиск в начале этого месяца. За него отвечает функция Search Generative Experience (SGE), чья задача — вывести сгенерированные ИИ сводки по сайтам.

В числе прочего алгоритмы выдают рекомендации посетить те или иные ресурсы, связанные с запросом пользователя. Как раз с этой функциональностью и вышел конфуз.

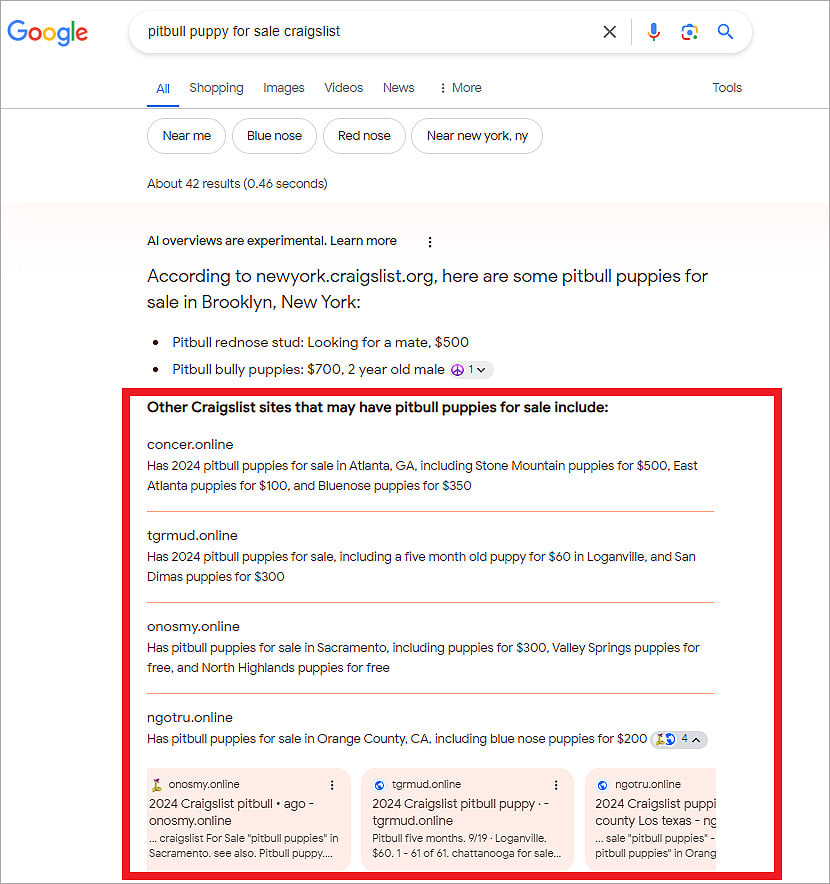
Как отметила SEO-специалист Лили Рэй, SGE предлагает людям посетить вредоносные или спамерские сайты, что повышает риск заражения вредоносными программами и увеличивает шансы стать жертвой мошеннической схемы.

В подтверждение своих слов Рэй опубликовала следующий скриншот:


Как выяснили аналитики из BleepingComputer, продвигаемые SGE сомнительные сайты в подавляющем большинстве используют домен верхнего уровня .online, а также одни HTML-шаблоны.

Судя по всему, злоумышленники запустили кампанию называемого «отравления SEO», что и вывело их в рекомендации нового алгоритма Google. Если пользователь кликнет по ссылке в выдаче, его ждёт серия редиректов, а в конце — мошеннический веб-ресурс.

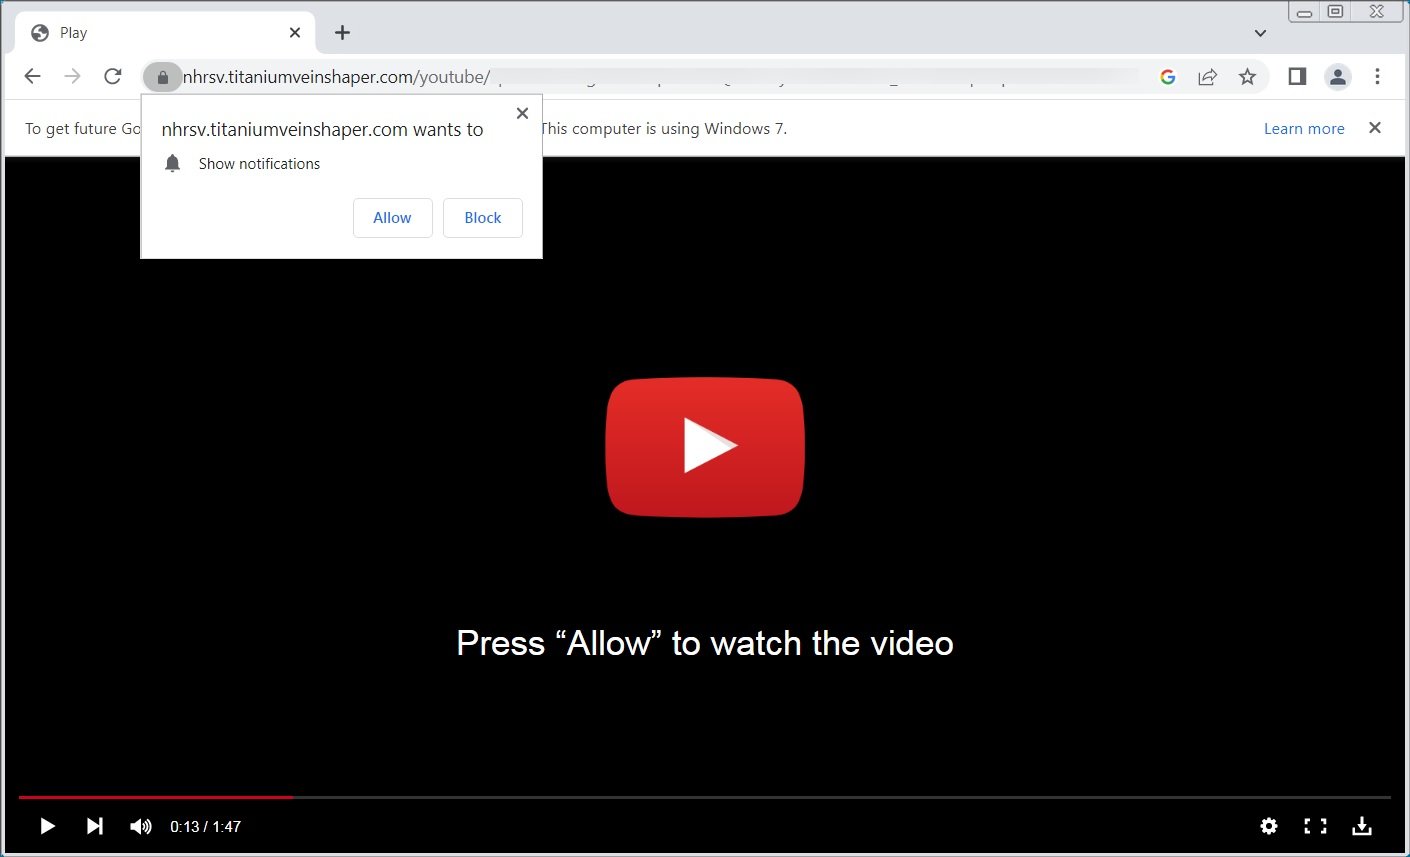
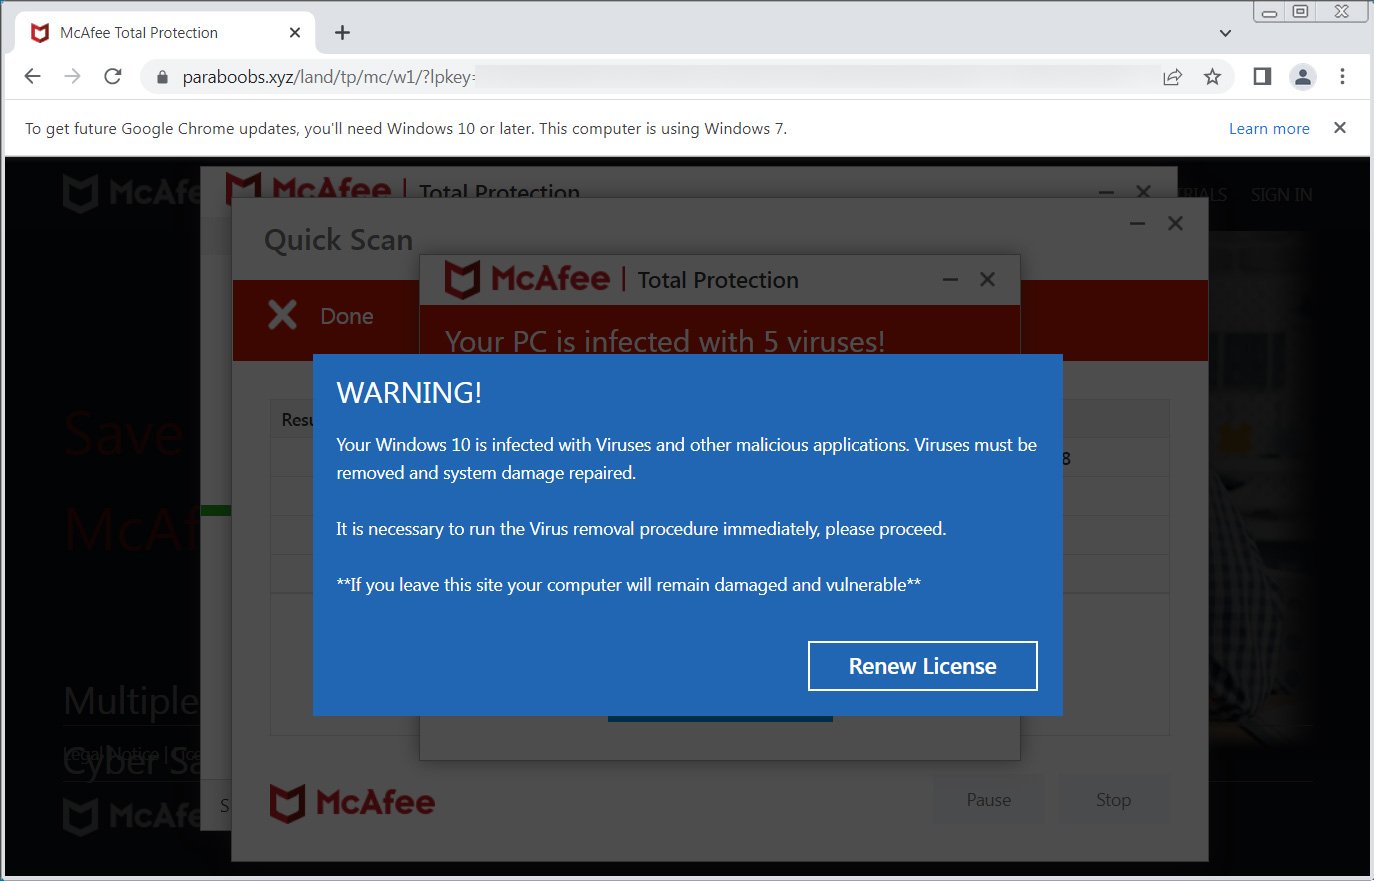
Анализ BleepingComputer показал, что чаще всего условный посетитель попадает на фейковые капчи YouTube, которые пытаются заставить его подписаться на уведомления в браузере (приведёт к большому объёму спама).


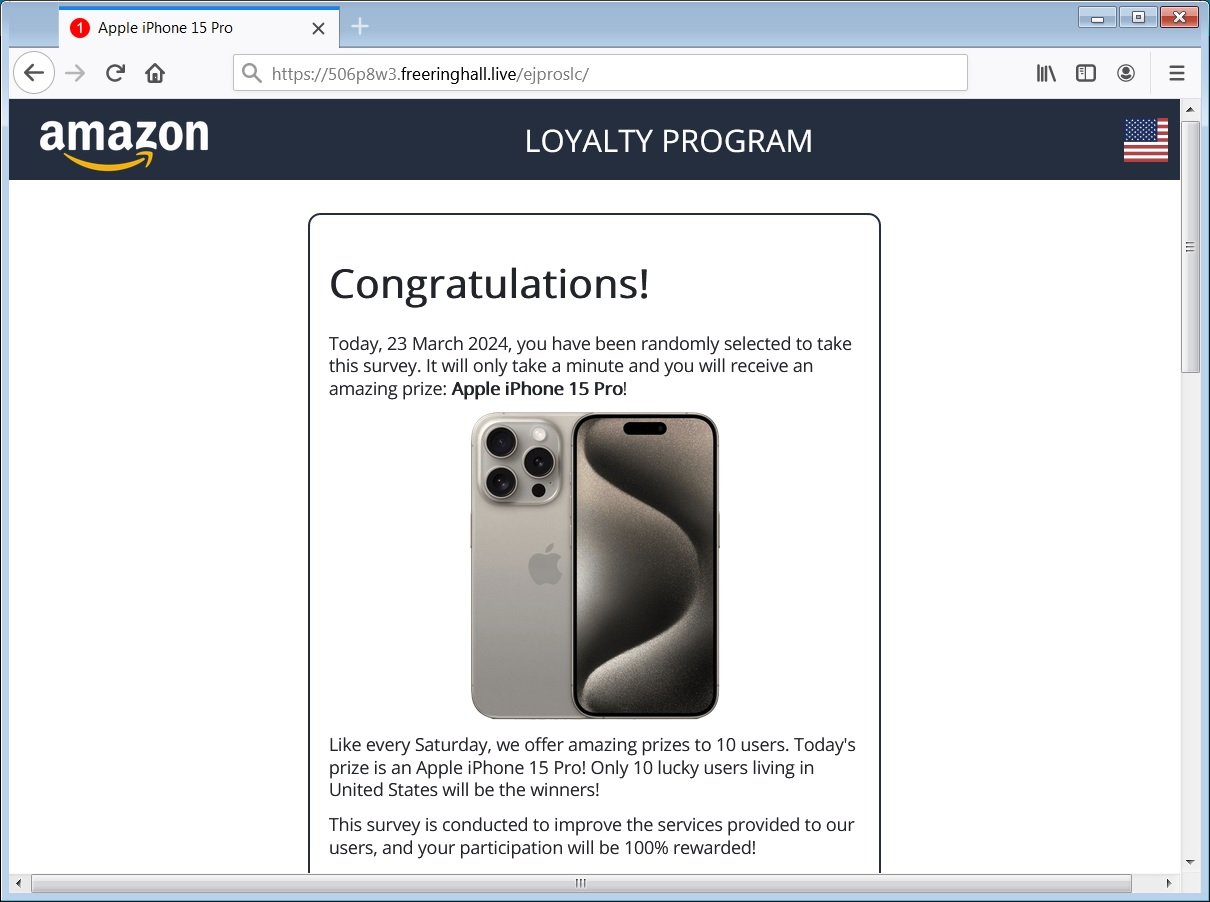
Помимо этого, в схеме участвуют фейковые розыгрыши iPhone и классическая уловка — «ваш компьютер заражён вирусами».

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru