


39 тыс. сайтов на WordPress пострадали от вредоносной кампании Sign1

39 тыс. сайтов на WordPress пострадали от вредоносной кампании Sign1

39 тыс. сайтов на WordPress пострадали от вредоносной кампании Sign1

Ранее не встречавшаяся специалистам вредоносная кампания Sign1 за последние полгода успела заразить более 39 тысяч сайтов на WordPress. Посетителям таких ресурсов показывают навязчивую всплывающую рекламу или перенаправляют их на сторонние веб-сайты.

Атакующие внедряют вредоносный код в кастомные HTML-виджеты и легитимные плагины, что позволяет обойтись без модификации «родных» файлов WordPress.

Кампанию SIgn1 удалось обнаружить специалистам Sucuri, когда сайт одного из клиентов начал выводить посетителям всплывающие рекламные объявления. Позже выяснилось, что клиента взломали с помощью брутфорса.

Исследователи считают, что злоумышленники также могли воспользоваться уязвимостью в одном из установленных на ресурсе плагинов.

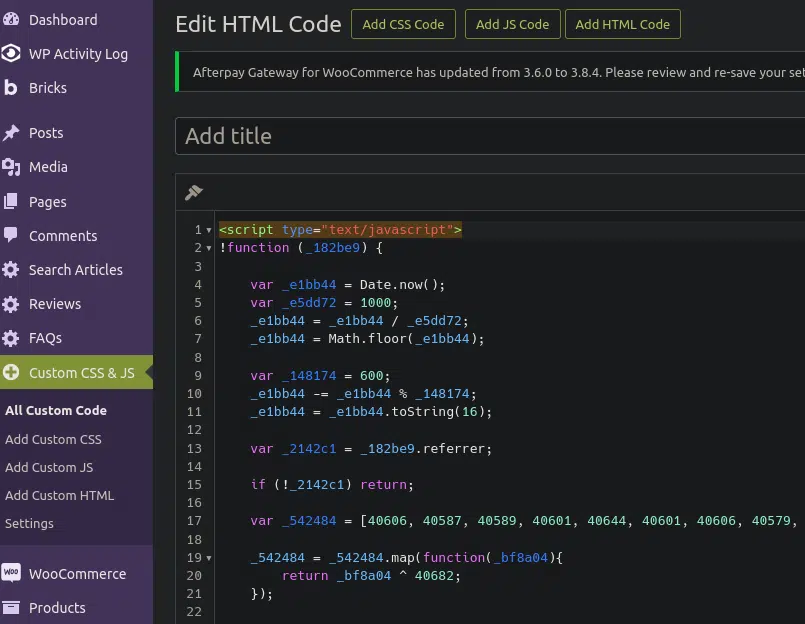
После получения доступа операторы Sign1 либо взяли в оборот кастомный HTML-виджет, либо установили легитимный Simple Custom CSS and JS для внедрения вредоносного JavaScript-кода.


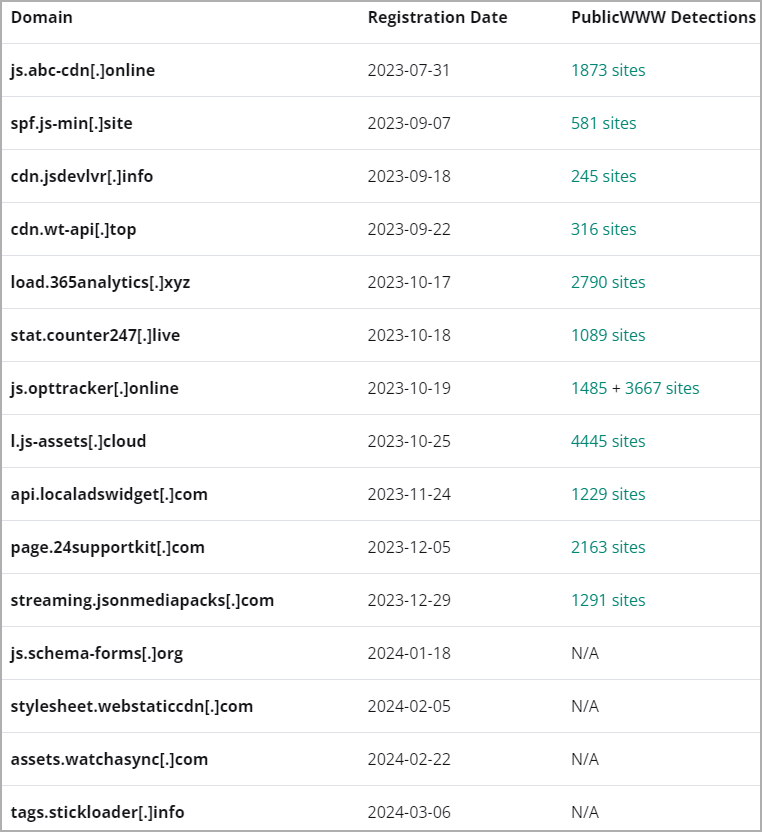
В Sucuri выяснили, что злоумышленники используют основанную на времени рандомизацию для создания динамических URL (меняются каждые десять минут, чтобы уйти от блокировки). Домены киберпреступников, как правило, созданы недавно, поэтому найти их в чёрных списках нельзя.

Вышеописанные URL используются для получения дополнительных вредоносных скриптов, которые уже запускаются в браузере посетителя. Изначально атакующие использовали Namecheap, но теперь базируются на HETZNER и задействуют Cloudflare для обфускации IP.


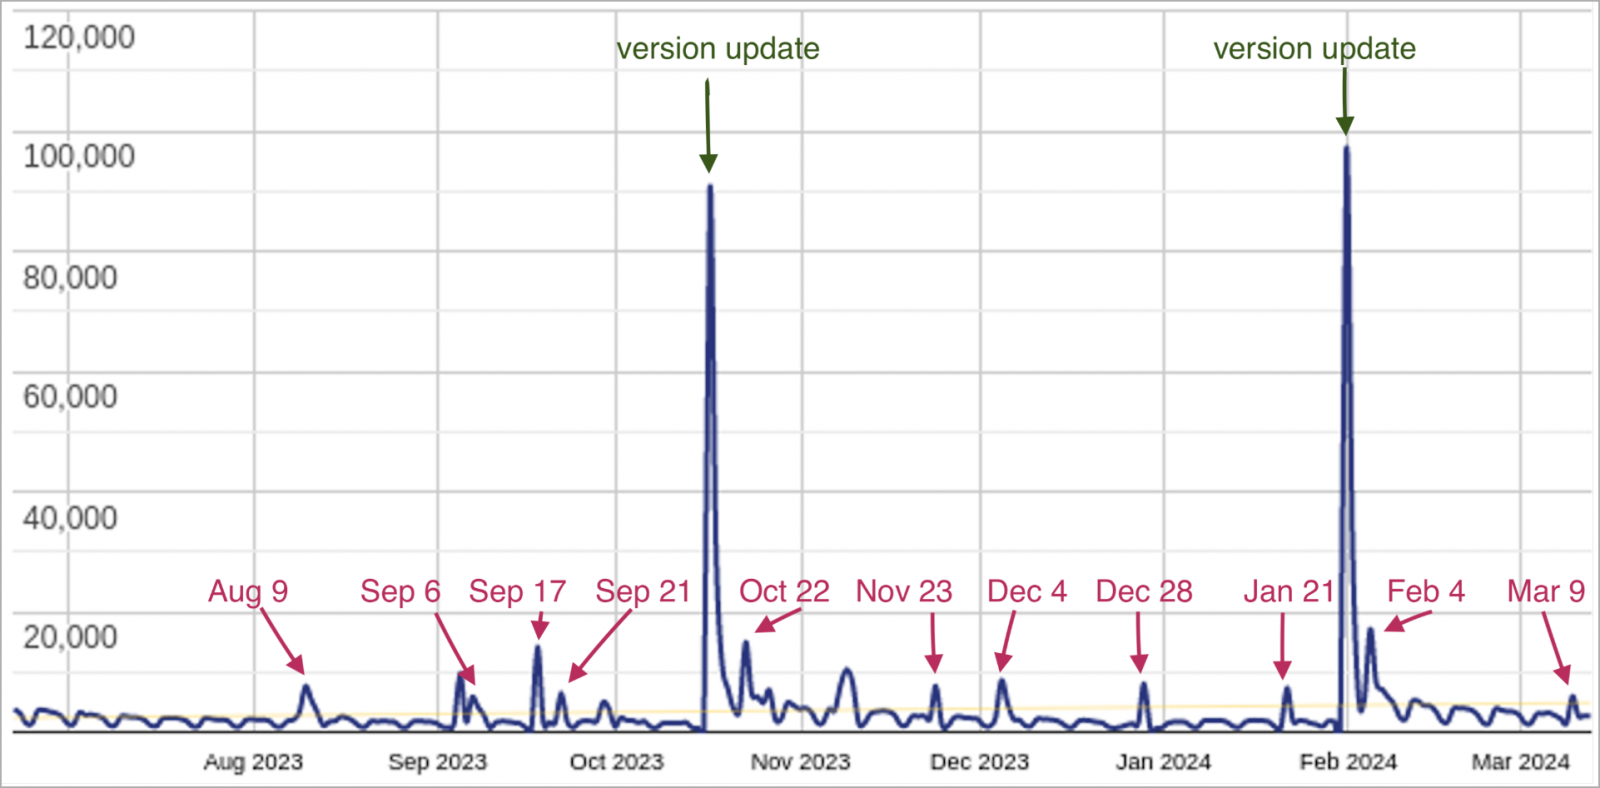
Эксперты предупреждают, что операторы Sign1 не стоят на месте, постоянно развивая вредонос. Об этом хорошо свидетельствует скачок заражений за последнее время.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru