

В первый день Pwn2Own 2024 взломали Windows 11, Tesla и Ubuntu Linux

В первый день Pwn2Own 2024 взломали Windows 11, Tesla и Ubuntu Linux

В первый день Pwn2Own 2024 взломали Windows 11, Tesla и Ubuntu Linux

В первый день соревнования Pwn2Own 2024 для хакеров, походящего в Ванкувере, специалисты успели продемонстрировать эксплуатацию уязвимостей нулевого дня (0-day) в Windows 11, Tesla и Ubuntu Linux.

Ивент начался с того, что специалист Haboob SA Абдул Азиз Харири задействовал эксплойт для уязвимости в Adobe Reader, с помощью которого можно обойти ограничения API и выполнить код в macOS.

За демонстрацию вектора атаки Азиз Харири получил 50 тысяч долларов от организаторов.

Затем компания Synacktiv выиграла Tesla Model 3 и 200 тысяч долларов за взлом электронного блока управления автомобилем. С помощью целочисленного переполнения специалисты справились с задачей менее чем за 30 секунд.

После этого настал черёд VMware Workstation VM , которой занялись эксперты компании Theori Гвангун Юнг и Джуно Ли. Они заработали 130 тысяч долларов за выполнение кода с правами SYSTEM в Windows с помощью переполнения буфера, бреши в UAF и бага неинициализированной переменной.

Исследователи из Reverse Tactics принесли компании $90 тысяч за эксплуатацию двух уязвимостей в Oracle VirtualBox, позволяющих выйти за пределы виртуальной машины и повысить права до SYSTEM.

В конце первого дня Pwn2Own Vancouver 2024 Манфред Пол продемонстрировал атаку на браузеры Apple Safari, Google Chrome и Microsoft Edge. Эксплуатация трёх 0-day помогла специалисту заработать 102 500 долларов.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
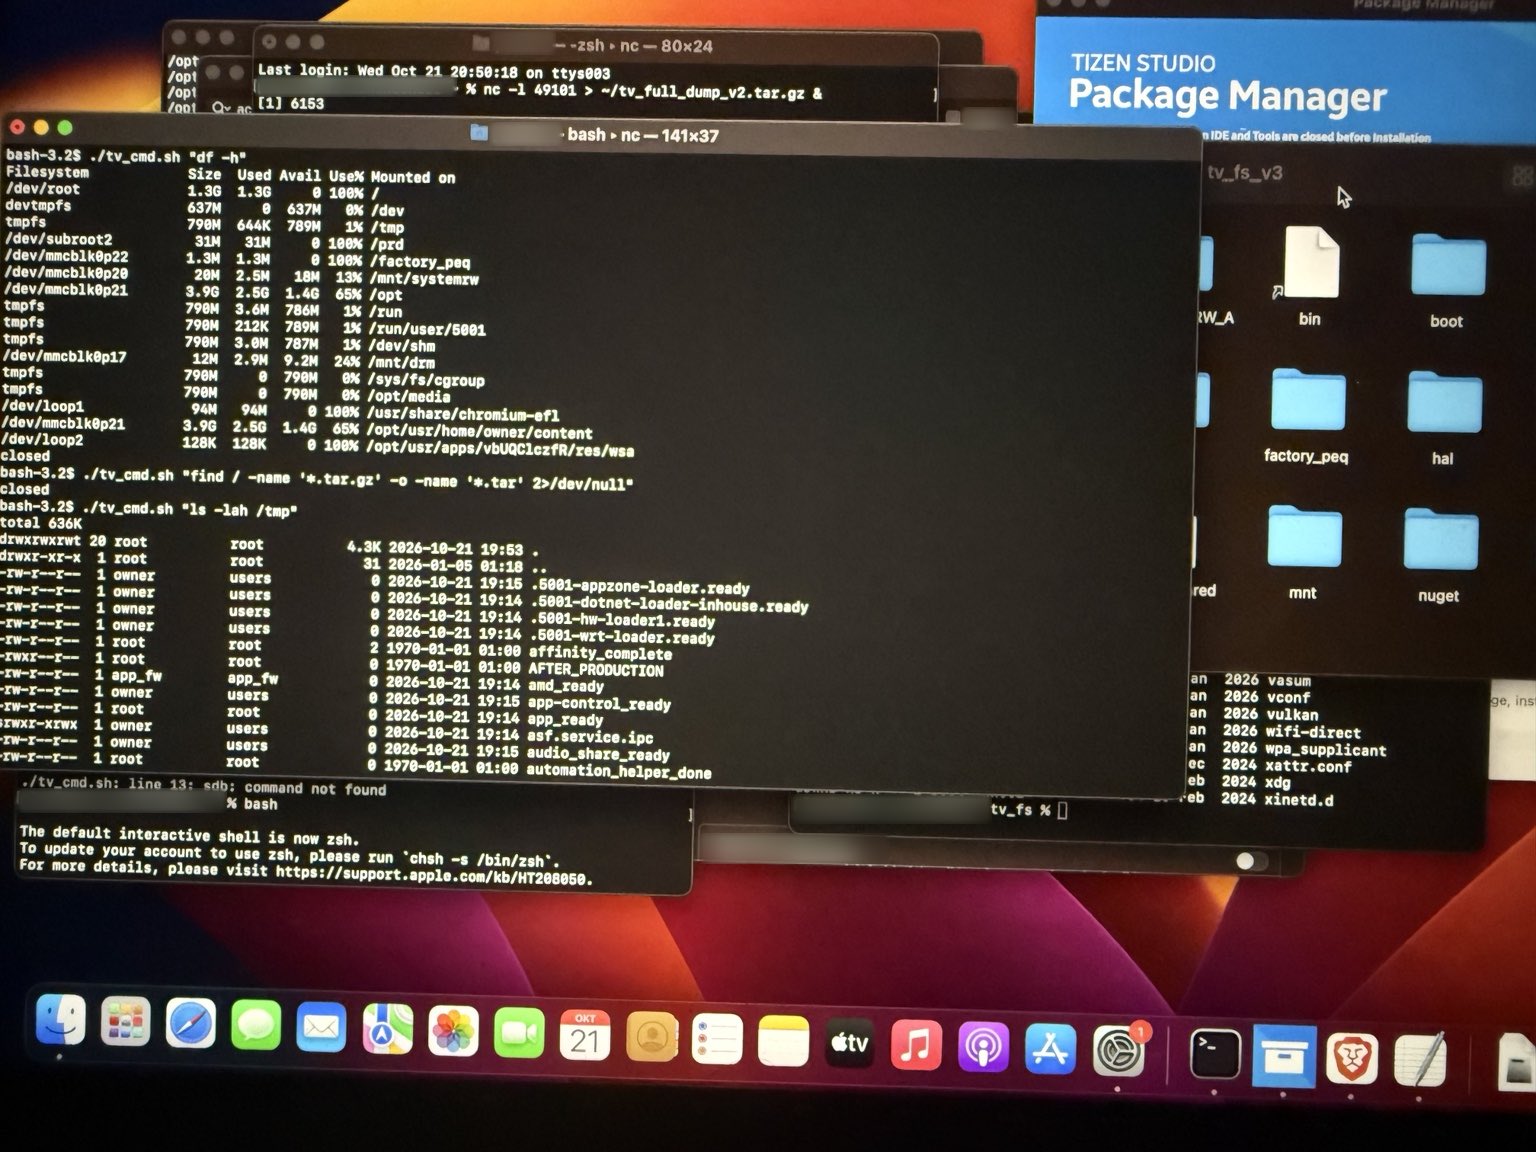

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru