


Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

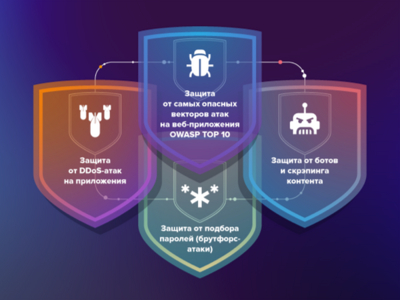
Группа компаний «Гарда» представила новое защитное решение — межсетевой экран для веб-приложений «Гарда WAF». Файрвол представляет собой автоматизированную платформу и отличается от других продуктов этого класса опцией защиты API.

Из-за этого новинка позиционируется как WAAP, Web Application and API Protection. Целевая аудитория — владельцы финансовых и платежных систем, сервисов электронной коммерции, высоконагруженных веб-приложений.

Платформа предоставляет расширенный набор инструментов для выявления аномалий и защиты от атак, утечек и уязвимостей, в том числе нулевого дня. Требования к аппаратной составляющей, со слов разработчиков, минимальны, настройка и кастомизация не вызовут затруднений.

Выявлять уязвимости «Гарда WAF» помогают встроенный сканер и использующий эвристики анализатор трафика. Эксплойты 0-day блокируются методом виртуального патчинга. Предусмотрен также механизм защиты от DDoS-атак.

Поставки будут осуществляться в виде SaaS и on-premise. Возможно также использование в комбинации со спецзащитой Anti-DDoS и Threat Intelligence компании.

Онлайн-запуск «Гарда WAF» запланирован на 10 апреля. Осенью ожидается сертификация ФСТЭК.

«Объем рынка межсетевых экранов для веб-приложений, в совокупности облачных и on-prem, на 2024 оценивается в среднем в 10 миллиардов, — с удовлетворением отметил Лука Сафонов, технический директор продукта «Гарда WAF». — Есть пространство для развития и большие планы: импортозамещение в стране еще не завершено, бизнес растет, дозревает до той степени, когда приходиться совершенствовать системы защиты информации, появляются новые предприятия. В ближайшие минимум два года будет чем заняться».

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru