


Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Группа компаний «Гарда» представила новое защитное решение — межсетевой экран для веб-приложений «Гарда WAF». Файрвол представляет собой автоматизированную платформу и отличается от других продуктов этого класса опцией защиты API.

Из-за этого новинка позиционируется как WAAP, Web Application and API Protection. Целевая аудитория — владельцы финансовых и платежных систем, сервисов электронной коммерции, высоконагруженных веб-приложений.

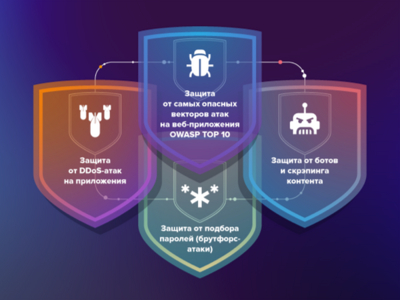
Платформа предоставляет расширенный набор инструментов для выявления аномалий и защиты от атак, утечек и уязвимостей, в том числе нулевого дня. Требования к аппаратной составляющей, со слов разработчиков, минимальны, настройка и кастомизация не вызовут затруднений.

Выявлять уязвимости «Гарда WAF» помогают встроенный сканер и использующий эвристики анализатор трафика. Эксплойты 0-day блокируются методом виртуального патчинга. Предусмотрен также механизм защиты от DDoS-атак.

Поставки будут осуществляться в виде SaaS и on-premise. Возможно также использование в комбинации со спецзащитой Anti-DDoS и Threat Intelligence компании.

Онлайн-запуск «Гарда WAF» запланирован на 10 апреля. Осенью ожидается сертификация ФСТЭК.

«Объем рынка межсетевых экранов для веб-приложений, в совокупности облачных и on-prem, на 2024 оценивается в среднем в 10 миллиардов, — с удовлетворением отметил Лука Сафонов, технический директор продукта «Гарда WAF». — Есть пространство для развития и большие планы: импортозамещение в стране еще не завершено, бизнес растет, дозревает до той степени, когда приходиться совершенствовать системы защиты информации, появляются новые предприятия. В ближайшие минимум два года будет чем заняться».

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru