


Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Группа компаний «Гарда» представила новое защитное решение — межсетевой экран для веб-приложений «Гарда WAF». Файрвол представляет собой автоматизированную платформу и отличается от других продуктов этого класса опцией защиты API.

Из-за этого новинка позиционируется как WAAP, Web Application and API Protection. Целевая аудитория — владельцы финансовых и платежных систем, сервисов электронной коммерции, высоконагруженных веб-приложений.

Платформа предоставляет расширенный набор инструментов для выявления аномалий и защиты от атак, утечек и уязвимостей, в том числе нулевого дня. Требования к аппаратной составляющей, со слов разработчиков, минимальны, настройка и кастомизация не вызовут затруднений.

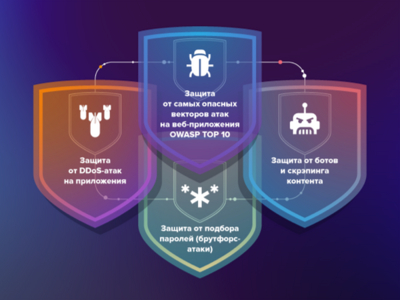
Выявлять уязвимости «Гарда WAF» помогают встроенный сканер и использующий эвристики анализатор трафика. Эксплойты 0-day блокируются методом виртуального патчинга. Предусмотрен также механизм защиты от DDoS-атак.

Поставки будут осуществляться в виде SaaS и on-premise. Возможно также использование в комбинации со спецзащитой Anti-DDoS и Threat Intelligence компании.

Онлайн-запуск «Гарда WAF» запланирован на 10 апреля. Осенью ожидается сертификация ФСТЭК.

«Объем рынка межсетевых экранов для веб-приложений, в совокупности облачных и on-prem, на 2024 оценивается в среднем в 10 миллиардов, — с удовлетворением отметил Лука Сафонов, технический директор продукта «Гарда WAF». — Есть пространство для развития и большие планы: импортозамещение в стране еще не завершено, бизнес растет, дозревает до той степени, когда приходиться совершенствовать системы защиты информации, появляются новые предприятия. В ближайшие минимум два года будет чем заняться».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru