


Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Киберпреступники ищут в Сети серверы с дырявой библиотекой Aiohttp

Группировка кибервымогателей ShadowSyndicate теперь ищет в Сети серверы, уязвимые к CVE-2024-23334. Эта брешь представляет собой возможность обхода директории (directory traversal) в Python-библиотеке aiohttp.

Aiohttp — библиотека с открытым исходным кодом, которую писали поверх Asyncio, I/O-фреймворка Python. Задача aiohttp — обрабатывать большие объёмы HTTP-запросов без классической многопоточной сети.

Aiohttp используют веб-девелоперы и бэкенд-инженеры, разрабатывающие высокопроизводительные приложения. 28 февраля 2024 года вышла версия aiohttp под номером 3.9.2, устраняющая уязвимостьCVE-2024-23334 (затрагивает 3.9.1 и более старые релизы).

С помощью эксплойта злоумышленники могут удалённо получить доступ к файлам на уязвимых серверах. Причина бреши кроется в некорректной валидации, когда функция «follow_symlinks» настроена на «True» для статичных маршрутов.

27 февраля один из исследователей выложил на GitHub демонстрационный эксплойт (proof-of-concept, PoC) для CVE-2024-23334. Более того, в начале марта на YouTube появился ролик с пошаговой инструкцией по эксплуатации.

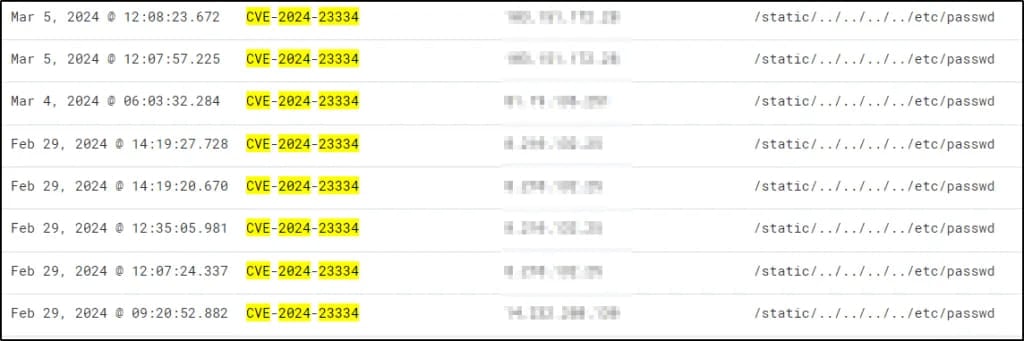
Согласно новому отчёту Cyble, 29 февраля сканеры компании зафиксировали попытки пробить серверы с помощью CVE-2024-23334. Источники атак — пять IP-адресов, о которых ранее сообщала Group-IB, связывая их с киберпреступниками из ShadowSyndicate.


Группа ShadowSyndicate актива с июля 2022 года, ей приписывают распространение таких вредоносов, как Quantum, Nokoyawa, BlackCat/ALPHV, Clop, Royal, Cactus и Play.

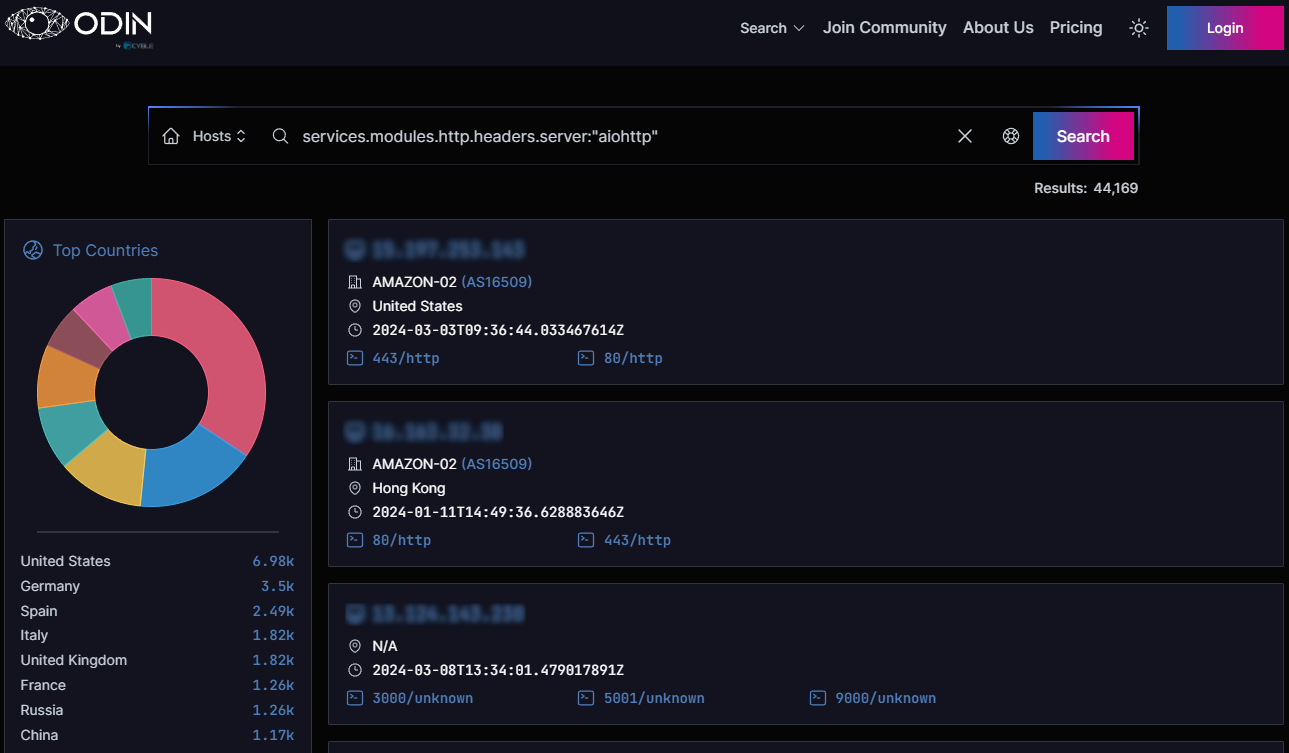
Как показывает ODIN, на данный момент в Сети находятся приблизительно 44 170 установок с дырявой версией aiohttp. Большинство расположены в США (15,8%), за которыми идут Германия (8%), Испания (5,7%), Великобритания, Италия, Франция, Россия и Китай.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru