


GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

Исследователи выявили новый вектор атаки на современные процессоры, поддерживающие спекулятивное выполнение. Получивший имя GhostRace способ может привести к учетке конфиденциальных данных.

GhostRace получила идентификатор CVE-2024-2193 и является по своей сути разновидностью Spectre v1 (CVE-2017-5753). Специалисты в отчёте описывают этот класс уязвимостей так:

«С помощью атаки неверного предсказания ветви злоумышленник может превратить все архитектурно свободные от гонок критические области в  “спекулятивное состояние гонки“ (Speculative Race Conditions, SRC) и привести к утечке данных жертвы».

О похожей проблеме под названием SLAM мы писали в декабре 2023 года. Тогда эксперты предупреждали, что она способна вытащить хеш root-пароля из процессоров AMD и Intel.

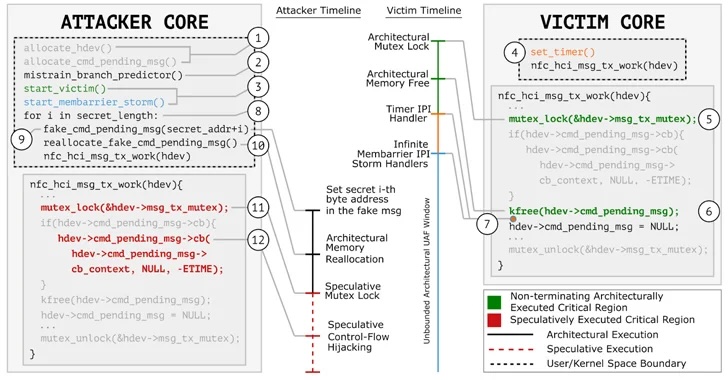
GhostRace отличается тем, что с её помощью неаутентифицированный атакующий может извлечь произвольные данные из процессора, используя условия гонки для доступа к спекулятивным путям исполняемого кода — атака вида Speculative Concurrent Use-After-Free (SCUAF).

«Любое программное обеспечение (операционная система, гипервизор и пр.), имплементирующее примитивы синхронизации посредством ветвей без каких-либо инструкций сериализации, уязвимо перед SRC. Это касается любой микроархитектуры — x86, ARM, RISC-V», — поясняют специалисты VUSec.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru