


Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Киберпреступная группировка Magnet Goblin, основной мотивацией которой являются деньги жертв, использует 1-day уязвимости для взлома серверов и установки вредоносной программы. В зоне риска системы Windows и Linux.

1-day — это, как правило, известные бреши, для которых разработчики выпустили свежие патчи. Задача злоумышленников — успеть пробить цель до того, как пользователь установит обновления.

Чтобы успеть атаковать непропатченные системы, киберпреступники проводят обратный инжиниринг заплаток. Обычно полученная таким образом информация может подсказать способ эксплуатации и суть проблемы.

На атаки Magnet Goblin обратили внимание специалисты Check Point. Особенность подхода этой группы как раз и заключается в максимально быстрой эксплуатации свежих уязвимостей.

Чаще всего Magnet Goblin запускает свои кампании на следующий день после публикации демонстрационного эксплойта (proof-of-concept, PoC). Среди используемых брешей встречаются:

  • Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887, CVE-2024-21888, CVE-2024-21893);
  • Apache ActiveMQ, ConnectWise ScreenConnect, Qlik Sense (CVE-2023-41265, CVE-2023-41266, CVE-2023-48365);
  • Magento (CVE-2022-24086).

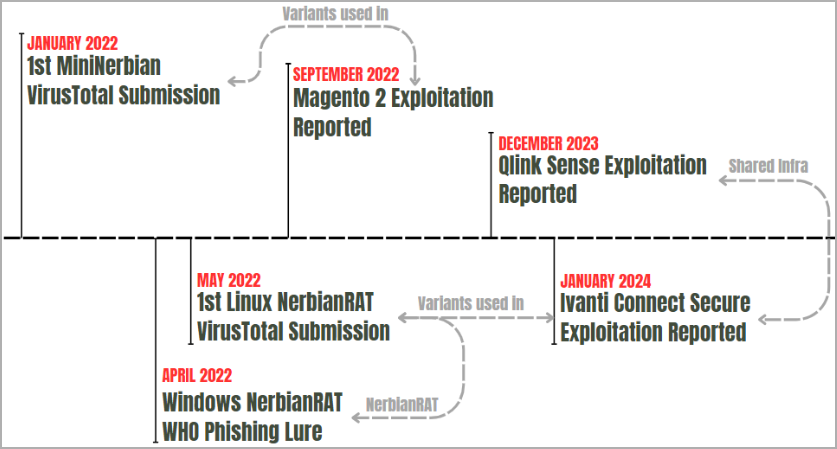
В систему устанавливается кастомные вредоносы — NerbianRAT и MiniNerbian. Иногда фигурирует WARPWIRE, троян на JavaScript, ворующий данные жертвы.


Зловреды могут выполнять различные команды, поступающие от C2 (MiniNerbian использует для связи HTTP, а более сложный NerbianRAT — TCP-сокеты).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru