


Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

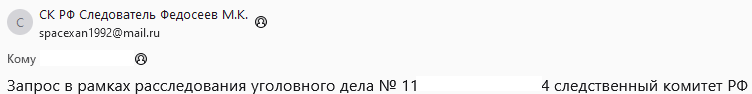
В рамках целевой атаки на машиностроительное предприятие неизвестные злоумышленники отправляли на корпоративные адреса письма от имени СК РФ с троянским вложением. При его открытии в систему с помощью WhiteSnake внедрялся JavaScript-бэкдор.

Судя по набору инструментов (инфостилер, модульный бэкдор, программа для прослушки через микрофон), целью атаки являлся сбор информации о сотрудниках компании, ее инфраструктуре и внутренней сети. Эксперты «Доктор Веб» зафиксировали также выгрузку данных (файлов и скриншотов); авторство шпионской атаки установить не удалось.

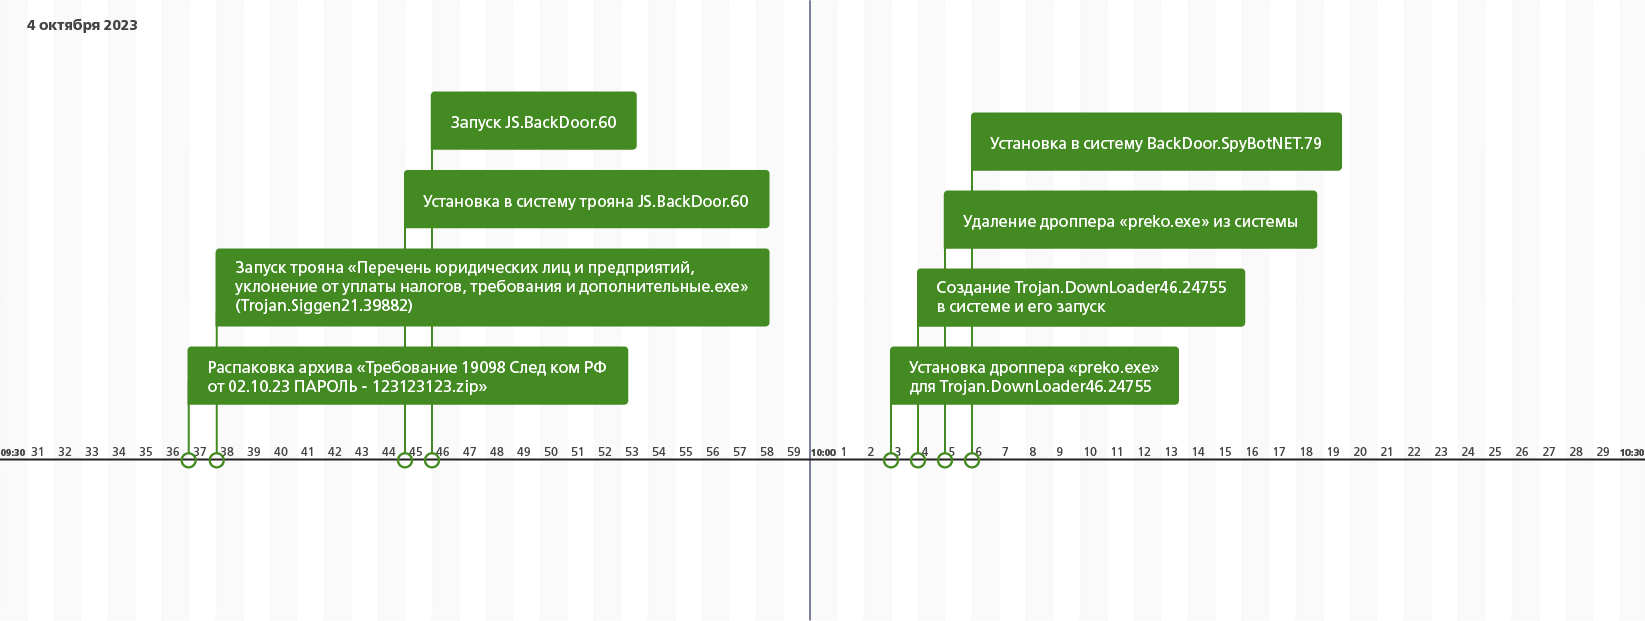
Поддельные письма рассылались с аккаунта @mail.ru и содержали два вложения: защищенный паролем вредоносный ZIP и безобидный PDF с отсылкой к содержимому архива. Последний включал два исполняемых файла (копии Trojan.Siggen21.39882, он же WhiteSnake Stealer), два документа для отвода глаз и пароль, сдублированный в имени архива (Трeбoвaниe 19098 Cлед ком РФ от 02.10.23 ПАРОЛЬ - 123123123.zip).


Стилер в данном случае играл роль первой ступени заражения: по команде собирал данные о конфигурации сетей Wi-Fi и пароли на доступ, запускал прокси-сервер SSH и устанавливал зловреда второй ступени — JS.BackDoor.60.

Бэкдор оказался необычным: он использовал собственный фреймворк на JavaScript с возможностью расширения функциональности за счет добавления модулей-задач. Свой автозапуск в зараженной системе вредонос обеспечивал двумя способами — с помощью записей в реестре Windows и через модификацию найденных файлов ярлыков (за исключением Explorer.lnk или Проводник.lnk).

Во втором случае всем LNK-находкам в качестве целевого приложения назначается wscript.exe. Для запуска указываются аргументы с записанным телом бэкдора, с тем чтобы он стартовал первым, а потом уже исходная программа. В итоге с помощью JavaScript-вредоноса авторам атаки удалось украсть содержимое десятков каталогов с личными и корпоративными данными. Зафиксирован также факт создания скриншотов.

Из дополнительных инструментов слежки злоумышленники использовали BackDoor.SpyBotNET.79 — программу для прослушки через подключенный микрофон. Запись велась лишь в тех случаях, когда зловред фиксировал интенсивность звука, характерную для человеческого голоса.

В ходе атаки наблюдались также попытки внедрения загрузчика Trojan.DownLoader46.24755 — безуспешные из-за возникшей ошибки.

Подпишитесь на новости

Трамп создал группу по суперинтеллекту во главе с директором нацразведки

Дональд Трамп объявил о создании Super Intelligence Force — федеральной группы, которая займётся вопросами искусственного интеллекта. Возглавит её директор национальной разведки США Джей Клейтон. Задача — сохранить технологическое лидерство страны и защитить интересы американцев. Название громкое, конкретики пока заметно меньше.

Как сообщает ABC News, группа будет координировать взаимодействие федеральных властей с пользователями, общественными и религиозными организациями, операторами критической инфраструктуры и ИИ-компаниями.

В состав также войдут председатель Федеральной торговой комиссии Эндрю Фергюсон, заместитель министра обороны по исследованиям и инженерии Эмиль Майкл и руководитель Управления кадровой службы Скотт Купор. При этом Трамп не уточнил, какие конкретно полномочия получит группа для контроля разработки ИИ.

А вот с терминологией уже определились. Указ от 29 сентября предписывает ведомствам исполнительной власти использовать «Super Intelligence» и «SI» вместо «Artificial Intelligence» и «AI» в официальной переписке, на сайтах и в других документах, не являющихся законами. Ребрендинг закрепили раньше, чем объяснили механизм надзора.

Создание группы последовало за встречей Трампа с руководителями технологических компаний. По словам президента, они подписали соглашение о стандартах самостоятельного контроля своих технологий.

Теперь администрации предстоит показать, как совместить гонку за лидерством с управлением рисками. Пока объявлены состав и общие задачи, а каким будет реальный контроль за «суперинтеллектом», ещё предстоит выяснить.

RSS: Новости на портале Anti-Malware.ru