


Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

В рамках целевой атаки на машиностроительное предприятие неизвестные злоумышленники отправляли на корпоративные адреса письма от имени СК РФ с троянским вложением. При его открытии в систему с помощью WhiteSnake внедрялся JavaScript-бэкдор.

Судя по набору инструментов (инфостилер, модульный бэкдор, программа для прослушки через микрофон), целью атаки являлся сбор информации о сотрудниках компании, ее инфраструктуре и внутренней сети. Эксперты «Доктор Веб» зафиксировали также выгрузку данных (файлов и скриншотов); авторство шпионской атаки установить не удалось.

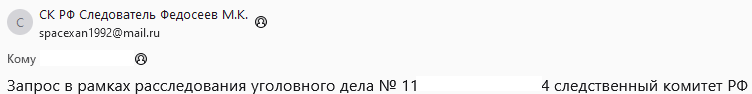
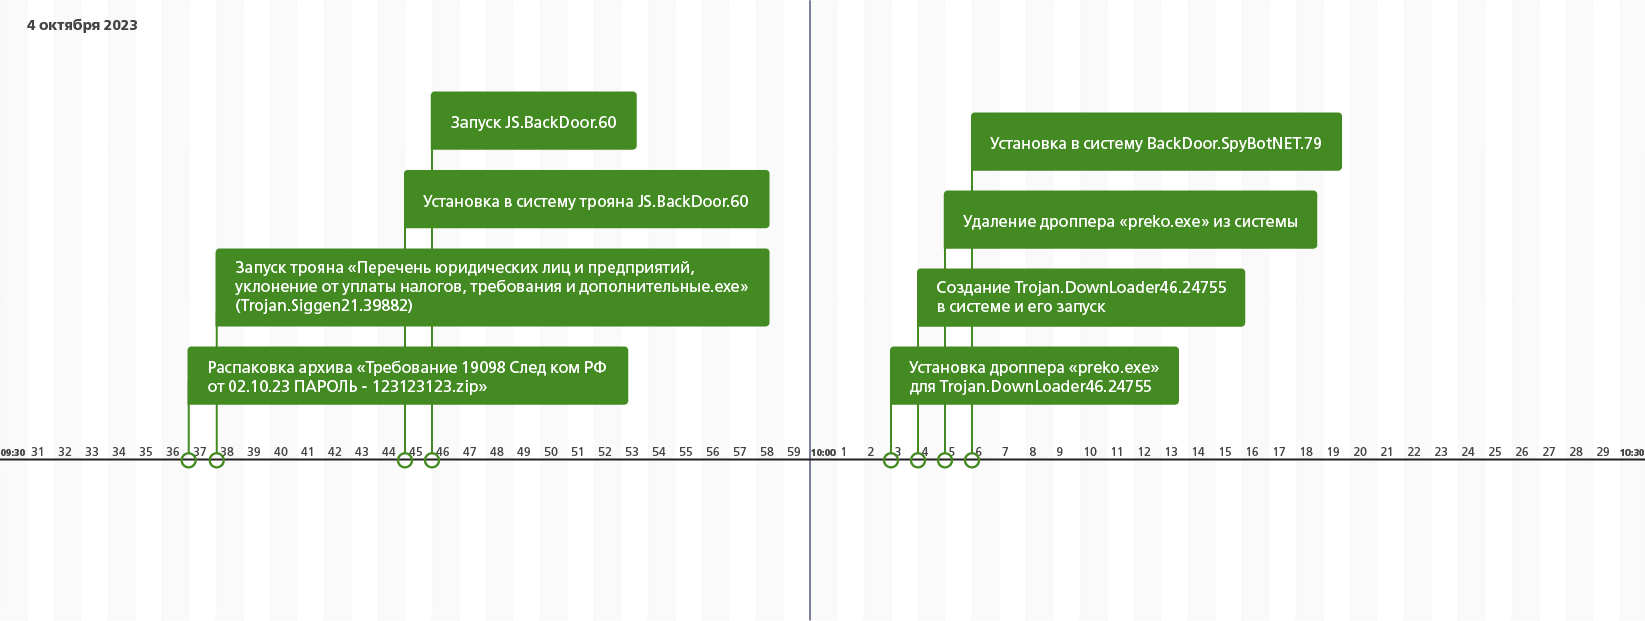
Поддельные письма рассылались с аккаунта @mail.ru и содержали два вложения: защищенный паролем вредоносный ZIP и безобидный PDF с отсылкой к содержимому архива. Последний включал два исполняемых файла (копии Trojan.Siggen21.39882, он же WhiteSnake Stealer), два документа для отвода глаз и пароль, сдублированный в имени архива (Трeбoвaниe 19098 Cлед ком РФ от 02.10.23 ПАРОЛЬ - 123123123.zip).


Стилер в данном случае играл роль первой ступени заражения: по команде собирал данные о конфигурации сетей Wi-Fi и пароли на доступ, запускал прокси-сервер SSH и устанавливал зловреда второй ступени — JS.BackDoor.60.

Бэкдор оказался необычным: он использовал собственный фреймворк на JavaScript с возможностью расширения функциональности за счет добавления модулей-задач. Свой автозапуск в зараженной системе вредонос обеспечивал двумя способами — с помощью записей в реестре Windows и через модификацию найденных файлов ярлыков (за исключением Explorer.lnk или Проводник.lnk).

Во втором случае всем LNK-находкам в качестве целевого приложения назначается wscript.exe. Для запуска указываются аргументы с записанным телом бэкдора, с тем чтобы он стартовал первым, а потом уже исходная программа. В итоге с помощью JavaScript-вредоноса авторам атаки удалось украсть содержимое десятков каталогов с личными и корпоративными данными. Зафиксирован также факт создания скриншотов.

Из дополнительных инструментов слежки злоумышленники использовали BackDoor.SpyBotNET.79 — программу для прослушки через подключенный микрофон. Запись велась лишь в тех случаях, когда зловред фиксировал интенсивность звука, характерную для человеческого голоса.

В ходе атаки наблюдались также попытки внедрения загрузчика Trojan.DownLoader46.24755 — безуспешные из-за возникшей ошибки.

Подпишитесь на новости

ГигаЧат написал продолжение Мёртвых душ под руководством экспертов

У Чичикова появились новые приключения, на этот раз при участии нейросети. «ГигаЧат» создал продолжение «Мёртвых душ» под руководством историков, литературоведов, лингвистов и инженеров. Гоголь уничтожил рукопись второго тома в 1852 году, а команда проекта предложила собственную версию дальнейшей истории.

Как сообщает «Сбер», модель обучали на сочинениях Гоголя, его письмах и черновиках, произведениях современников, а также философских и религиозных текстах, которыми мог вдохновляться писатель.

По словам создателей, каждый фрагмент проверяли эксперты: задача состояла в создании новых образов и смыслов, а не в сборке знакомых гоголевских фраз. Насколько убедительно получилось продолжение, теперь предстоит оценить читателям.

Иллюстрации тоже сгенерировала нейросеть. За основу взяли работы Александра Агина, оформлявшего первый том ещё при жизни Гоголя. Получился литературный эксперимент с ИИ и в тексте, и на страницах с изображениями.

В «Сбере» называют две цели проекта: показать возможности нейросетей как инструментов анализа и творчества в руках специалистов и привлечь молодую аудиторию к русской классике. Владислав Крейнин подчёркивает, что работа не закрывает споры об утраченном втором томе.

И это существенная оговорка: перед читателем новое продолжение, созданное ИИ и людьми. Узнать, что именно написал и сжёг Гоголь, нейросеть не может. Зато повод перечитать первый том появился вполне настоящий.

RSS: Новости на портале Anti-Malware.ru