


Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

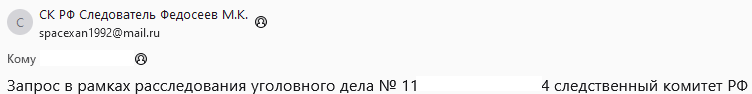
В рамках целевой атаки на машиностроительное предприятие неизвестные злоумышленники отправляли на корпоративные адреса письма от имени СК РФ с троянским вложением. При его открытии в систему с помощью WhiteSnake внедрялся JavaScript-бэкдор.

Судя по набору инструментов (инфостилер, модульный бэкдор, программа для прослушки через микрофон), целью атаки являлся сбор информации о сотрудниках компании, ее инфраструктуре и внутренней сети. Эксперты «Доктор Веб» зафиксировали также выгрузку данных (файлов и скриншотов); авторство шпионской атаки установить не удалось.

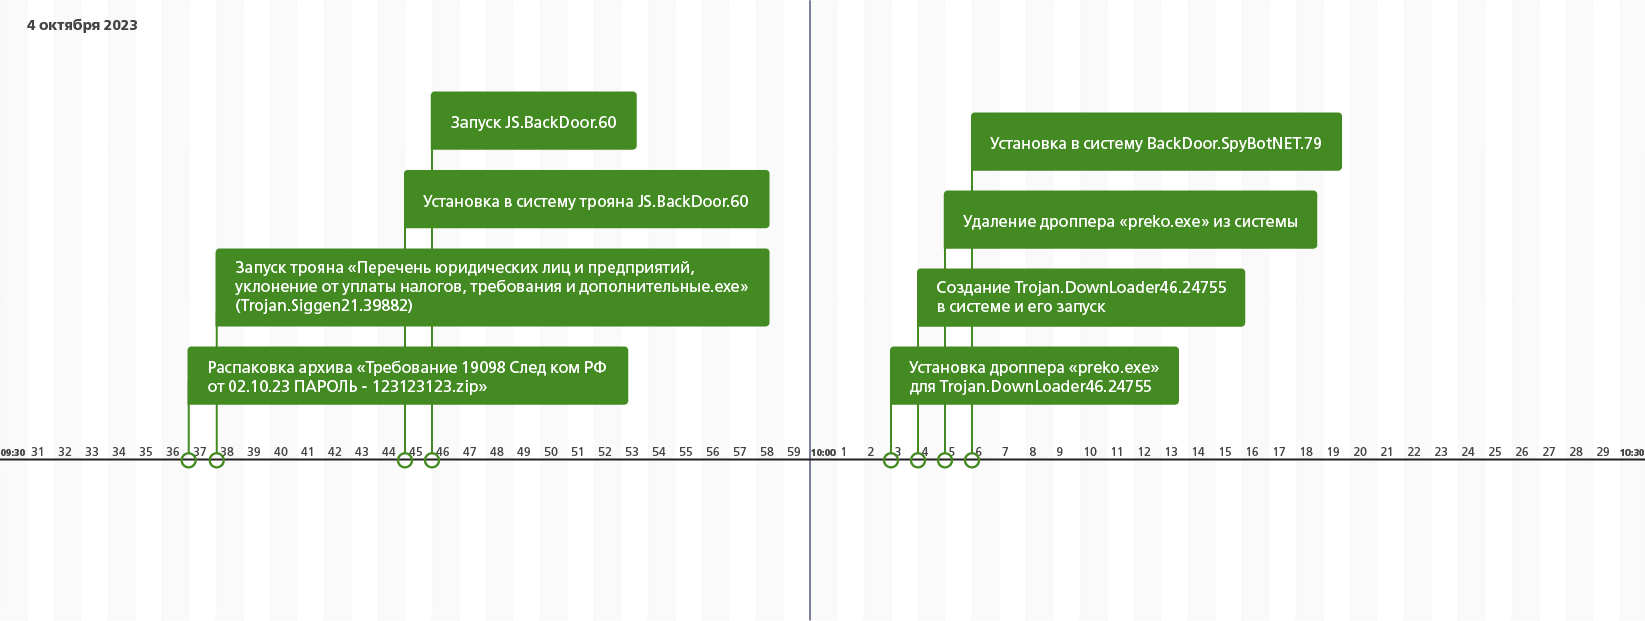
Поддельные письма рассылались с аккаунта @mail.ru и содержали два вложения: защищенный паролем вредоносный ZIP и безобидный PDF с отсылкой к содержимому архива. Последний включал два исполняемых файла (копии Trojan.Siggen21.39882, он же WhiteSnake Stealer), два документа для отвода глаз и пароль, сдублированный в имени архива (Трeбoвaниe 19098 Cлед ком РФ от 02.10.23 ПАРОЛЬ - 123123123.zip).


Стилер в данном случае играл роль первой ступени заражения: по команде собирал данные о конфигурации сетей Wi-Fi и пароли на доступ, запускал прокси-сервер SSH и устанавливал зловреда второй ступени — JS.BackDoor.60.

Бэкдор оказался необычным: он использовал собственный фреймворк на JavaScript с возможностью расширения функциональности за счет добавления модулей-задач. Свой автозапуск в зараженной системе вредонос обеспечивал двумя способами — с помощью записей в реестре Windows и через модификацию найденных файлов ярлыков (за исключением Explorer.lnk или Проводник.lnk).

Во втором случае всем LNK-находкам в качестве целевого приложения назначается wscript.exe. Для запуска указываются аргументы с записанным телом бэкдора, с тем чтобы он стартовал первым, а потом уже исходная программа. В итоге с помощью JavaScript-вредоноса авторам атаки удалось украсть содержимое десятков каталогов с личными и корпоративными данными. Зафиксирован также факт создания скриншотов.

Из дополнительных инструментов слежки злоумышленники использовали BackDoor.SpyBotNET.79 — программу для прослушки через подключенный микрофон. Запись велась лишь в тех случаях, когда зловред фиксировал интенсивность звука, характерную для человеческого голоса.

В ходе атаки наблюдались также попытки внедрения загрузчика Trojan.DownLoader46.24755 — безуспешные из-за возникшей ошибки.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru