
Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Компании «Актив» и РЕД СОФТ подтвердили совместимость пользовательских устройств новой линейки Рутокен MFA и отечественной операционной системы РЕД ОС для строгой аутентификации при входе в локальные учётные записи.

Работа устройств линейки Рутокен MFA основана на стеке технологий FIDO2 (CTAP2). Использование пакетов из репозитория РЕД ОС позволяет аутентифицировать пользователя при входе в учётную запись по данному стандарту. После ввода логина и пароля пользователь должен ввести PIN-код от устройства (фактор знания) и подтвердить свое присутствие нажатием на сенсорную кнопку (фактор владения). Таким образом, заказчики получают возможность использовать один аутентификатор Рутокен MFA как для задач аутентификации в веб-сервисы, так и для входа в ОС.

Операционная система РЕД ОС может применяться в организациях с высокими требованиями к информационной безопасности и сохранности персональных данных (до 1 класса включительно). Безопасность работы РЕД ОС обеспечивается средствами защиты информации от доверенных партнёров РЕД СОФТ, встроенными инструментами мониторинга и реагирования на инциденты, присутствует сканер уязвимостей и средства безопасной разработки.

Сценарии совместного использования продуктов РЕД ОС и Рутокен MFA опубликованы на следующих ресурсах:

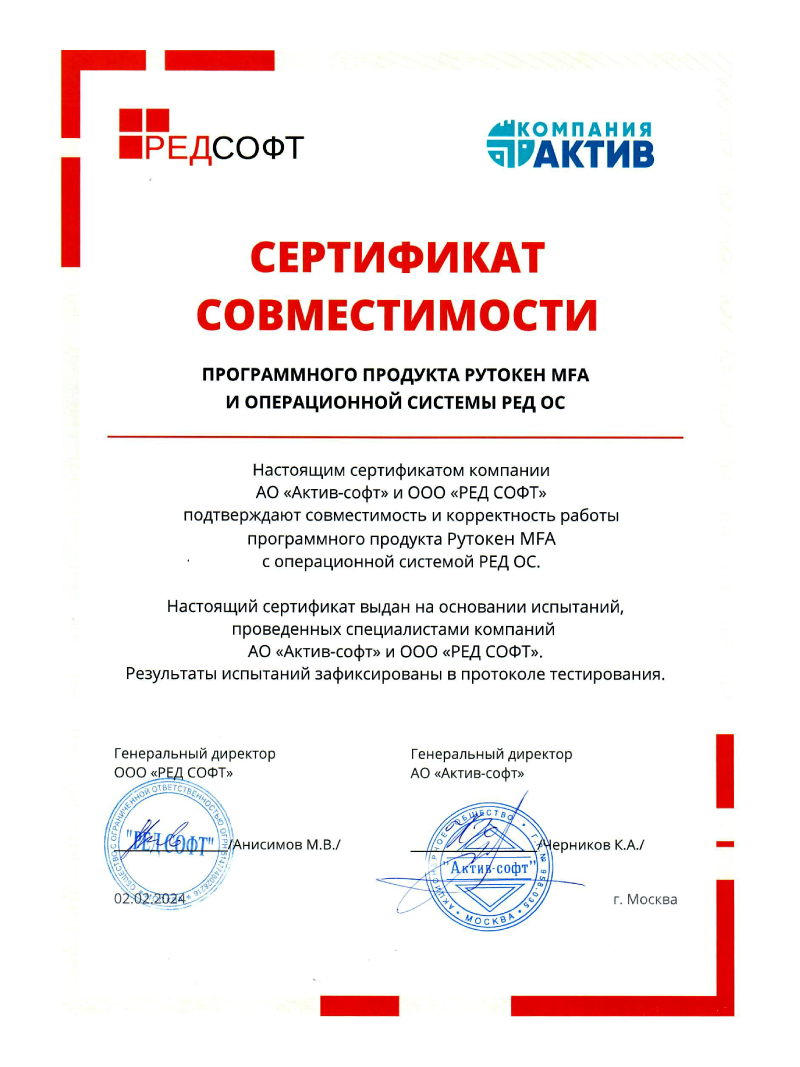
Совместимость решений компании «Актив» и РЕД СОФТ подтверждены сертификатом.

РЕД ОС — российская операционная система семейства Linux для серверов и рабочих станций, предоставляющая универсальную среду для использования прикладного программного обеспечения. Разработка РЕД ОС ведётся в закрытом контуре РЕД СОФТ, исходные коды и пакеты находятся в собственном репозитории РЕД ОС, расположенном на территории РФ. Это составной программный продукт, построенный на пакетной базе RPM-формата, соответствующий требованиям POSIX и LSB 4.1 (Linux Standard Base).

Андрей Шпаков, руководитель проектов по информационной безопасности Компании «Актив»: «Применение устройств Рутокен MFA в качестве аутентификаторов при входе в учетные записи российских операционных систем создает новые эффективные сценарии для заказчиков. Мы уверены, что пользователи РЕД ОС смогут решать вопросы качественной и надежной пользовательской аутентификации без лишних сложностей». 

Рустам Рустамов, заместитель генерального директора РЕД СОФТ: «РЕД ОС создаётся как безопасная среда для работы. Наша задача ― соответствовать самым высоким стандартам и требованиям к информационной безопасности, так как среди заказчиков РЕД СОФТ много организаций и компаний, которые всерьёз заботятся о сохранности своих данных. Такие продукты, как устройства Рутокен MFA, помогают расширить стек решений по информационной безопасности, доступных для пользователей РЕД ОС».

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru