
Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Компании «Актив» и РЕД СОФТ подтвердили совместимость пользовательских устройств новой линейки Рутокен MFA и отечественной операционной системы РЕД ОС для строгой аутентификации при входе в локальные учётные записи.

Работа устройств линейки Рутокен MFA основана на стеке технологий FIDO2 (CTAP2). Использование пакетов из репозитория РЕД ОС позволяет аутентифицировать пользователя при входе в учётную запись по данному стандарту. После ввода логина и пароля пользователь должен ввести PIN-код от устройства (фактор знания) и подтвердить свое присутствие нажатием на сенсорную кнопку (фактор владения). Таким образом, заказчики получают возможность использовать один аутентификатор Рутокен MFA как для задач аутентификации в веб-сервисы, так и для входа в ОС.

Операционная система РЕД ОС может применяться в организациях с высокими требованиями к информационной безопасности и сохранности персональных данных (до 1 класса включительно). Безопасность работы РЕД ОС обеспечивается средствами защиты информации от доверенных партнёров РЕД СОФТ, встроенными инструментами мониторинга и реагирования на инциденты, присутствует сканер уязвимостей и средства безопасной разработки.

Сценарии совместного использования продуктов РЕД ОС и Рутокен MFA опубликованы на следующих ресурсах:

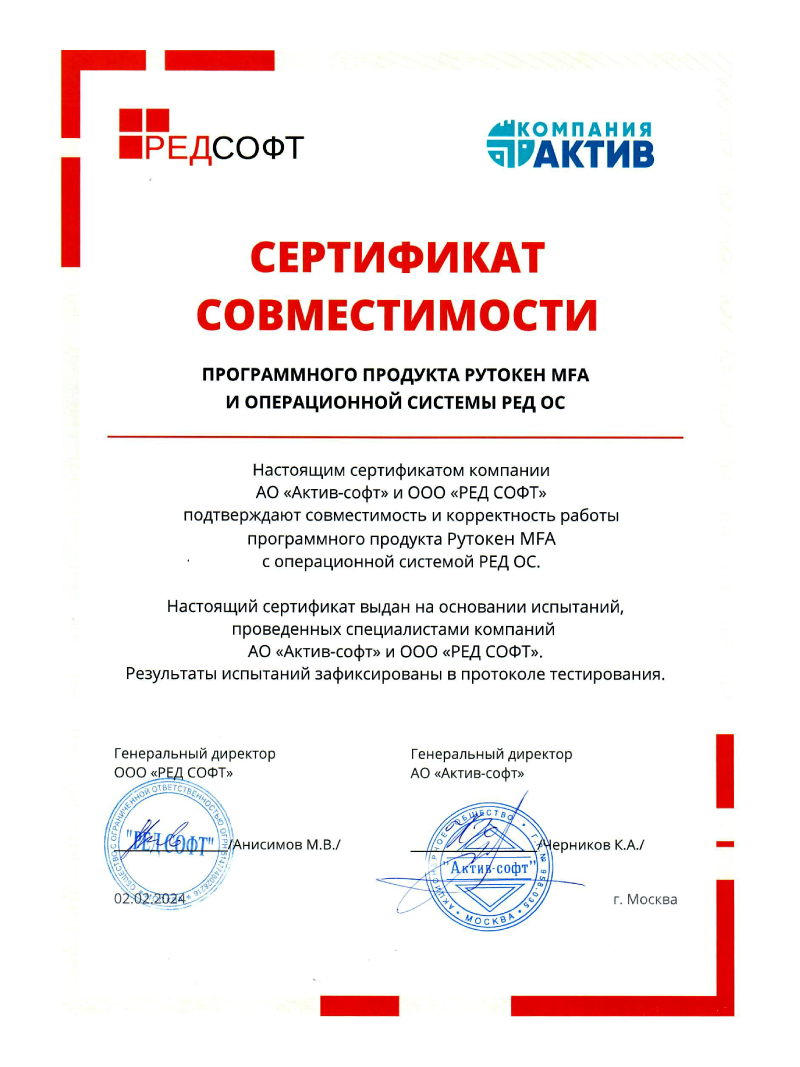
Совместимость решений компании «Актив» и РЕД СОФТ подтверждены сертификатом.

РЕД ОС — российская операционная система семейства Linux для серверов и рабочих станций, предоставляющая универсальную среду для использования прикладного программного обеспечения. Разработка РЕД ОС ведётся в закрытом контуре РЕД СОФТ, исходные коды и пакеты находятся в собственном репозитории РЕД ОС, расположенном на территории РФ. Это составной программный продукт, построенный на пакетной базе RPM-формата, соответствующий требованиям POSIX и LSB 4.1 (Linux Standard Base).

Андрей Шпаков, руководитель проектов по информационной безопасности Компании «Актив»: «Применение устройств Рутокен MFA в качестве аутентификаторов при входе в учетные записи российских операционных систем создает новые эффективные сценарии для заказчиков. Мы уверены, что пользователи РЕД ОС смогут решать вопросы качественной и надежной пользовательской аутентификации без лишних сложностей». 

Рустам Рустамов, заместитель генерального директора РЕД СОФТ: «РЕД ОС создаётся как безопасная среда для работы. Наша задача ― соответствовать самым высоким стандартам и требованиям к информационной безопасности, так как среди заказчиков РЕД СОФТ много организаций и компаний, которые всерьёз заботятся о сохранности своих данных. Такие продукты, как устройства Рутокен MFA, помогают расширить стек решений по информационной безопасности, доступных для пользователей РЕД ОС».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru