


Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Вышедшие на прошлой неделе обновления macOS (Sonoma 14.4, Ventura 13.6.5, Monterey 12.7.4), судя по всему, мешают запуску софта КриптоПро CSP и Chromium ГОСТ. Пока непонятно, баг это или намеренные действия Apple.

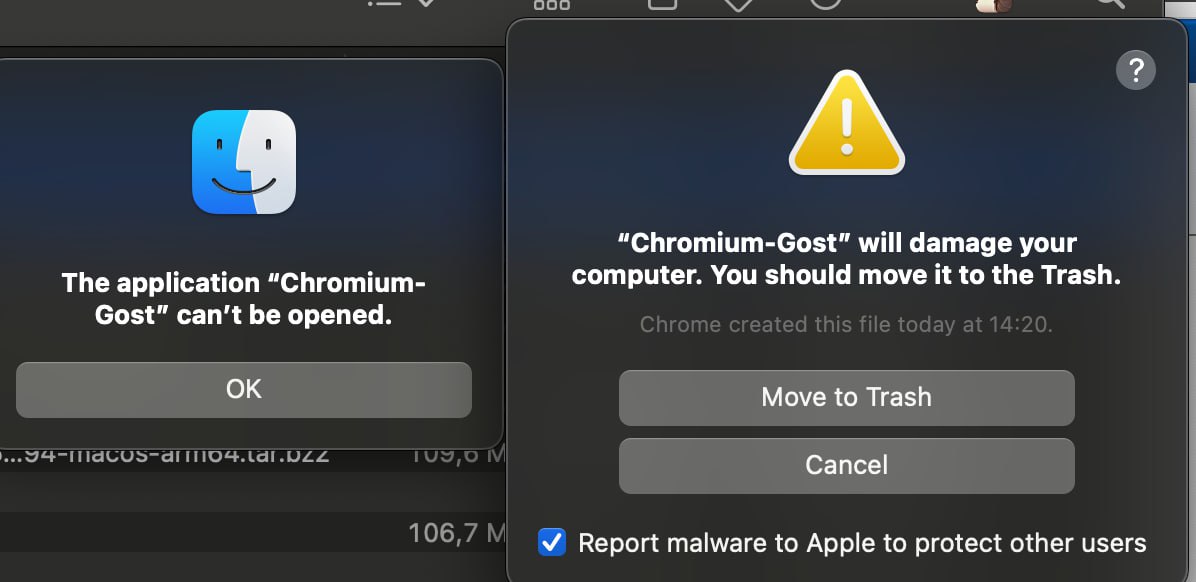
При попытке запустить вышеупомянутые приложения пользователь видит ошибку следующего содержания:

«“Chromium-Ghost“ повредит компьютеру. Переместите приложение в Корзину».

Вероятно, macOS видит в легитимном софте признаки вредоносного — классическое ложноположительное срабатывание. На одном из скриншотов предлагается отправить Apple информацию о «зловреде».


Как пишет телеграм-канал «Об ЭП и УЦ», разработчики проблемных приложений предупреждают пользователей, что перезагрузка устройства приводит к неработоспособности установленного ранее криптопровайдера.

Пока сложно сказать, связана ли эта ситуация с недавним внесением компании КриптоПро в санкционный список США, однако 7 марта Apple заблокировала программы вендора в App Store (коснулось КриптоПро NGate и DSS Client).

Пользователям macOS, работающим с электронной подписью, рекомендуется не устанавливать мартовские обновления операционной системы. Кроме того, в качестве временного решения КриптоПро выложила сборку Chromium-Gost для macOS без подписи компании.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru