


В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

Ещё в одном WordPress-плагине нашли опасную уязвимость. На этот раз пострадал проект LiteSpeed Cache, а выявленная брешь позволяет не прошедшим аутентификацию пользователям повысить свои права.

Проблему отслеживают под идентификатором CVE-2023-40000. К счастью, в настоящее время готов патч (в версии 5.7.0.1).

«В сущности, это межсайтовый скриптинг (XSS), позволяющий любому неаутентифицированному пользователю повысить права на сайте с помощью одного HTTP-запроса», — объясняют исследователи из Patchstack.

Плагин LiteSpeed Cache используется для улучшения производительности веб-ресурса. В общей сумме его установили более пяти миллионов владельцев сайтов. Последняя на данный момент версия — 6.1 (выпущена 5 февраля 2024 года).

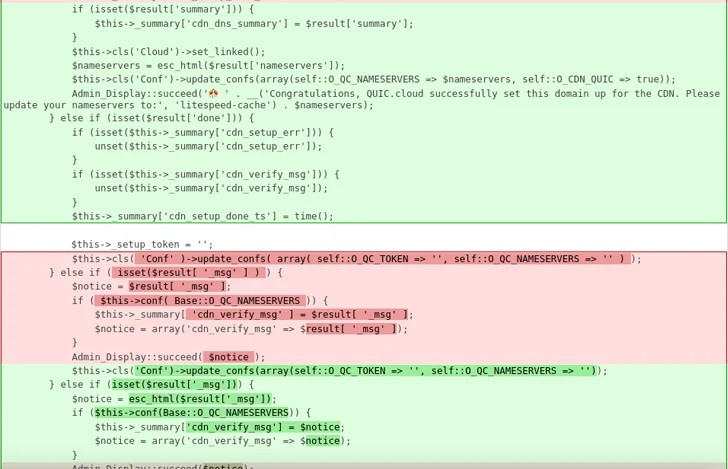
Причина появления CVE-2023-40000 кроется в недостаточной обработке пользовательского ввода, а именно — в функции update_cdn_status(). Эксплойт успешно работает на конфигурации по умолчанию.

Использовать баг в кибератаке может любой юзер, у которого есть доступ к wp-admin.


Напомним, буквально на днях стало известно о критической дыре в WordPress-плагине Ultimate Member, позволяющей провести SQL-инъекцию.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru