


Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

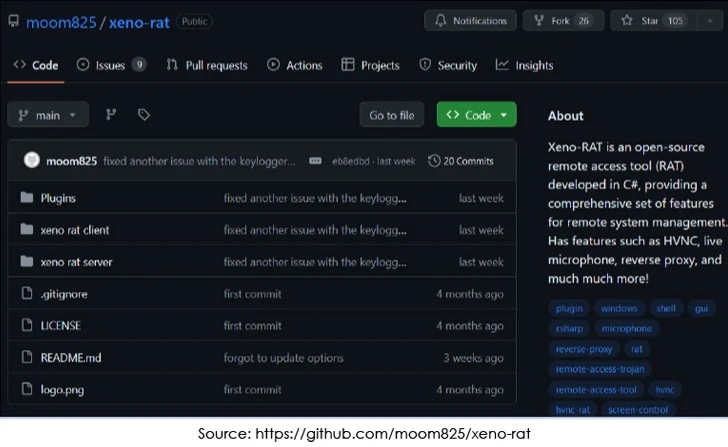
Сложный троян Xeno, открывающий удалённый доступ к компьютеру жертвы, доступен бесплатно на GitHub. Теперь вредонос стал доступнее и, как следствие, опаснее.

Xeno написан на C# и может работать в системах Windows 10 и Windows 11. Его автор, известный под ником moom825, утверждает, что зловред предоставляет богатый набор функций для удалённого управления ОС.

Среди них отмечаются, например, обратный прокси SOCKS5, возможность записывать аудио в режиме реального времени, а также устанавливать модуль hVNC (hidden virtual network computing).

«Троян написан полностью с нуля, что гарантирует уникальный подход к реализации удалённого доступа», — гласит описание Xeno от разработчика на GitHub.

К слову, moom825 также стоит за разработкой другого вредоноса на C# — DiscordRAT 2.0, которого ранее распространяли в npm-пакетах. Мы писали об этих атаках в октябре 2023-го.

Специалисты Cyfirma отметили, что Xeno попадет на устройства жертв через сеть доставки контента Discord.


«Основной вектор — файлы-ярлыки, замаскированные под скриншоты WhatsApp и выполняющие функции загрузчика. С их помощью в систему помещается ZIP-архив, где он распаковывается и запускается (вторая ступень атаки)», — пишут исследователи.

Вредоносная библиотека подключается с помощью сторонней загрузки, что помогает закрепиться в системе и уйти от детектирования антивирусными средствами.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru