


Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

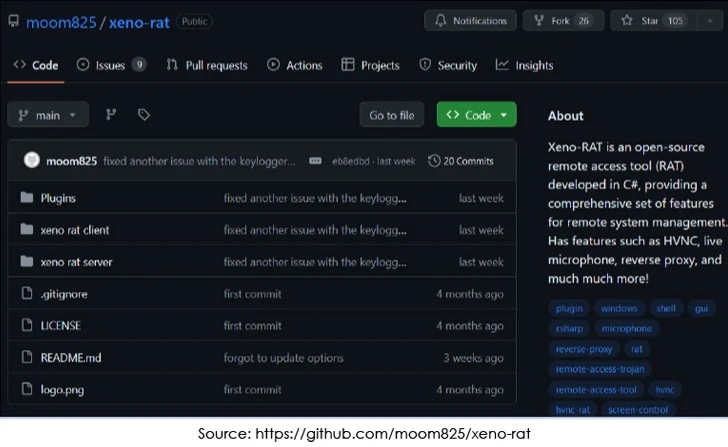
Сложный троян Xeno, открывающий удалённый доступ к компьютеру жертвы, доступен бесплатно на GitHub. Теперь вредонос стал доступнее и, как следствие, опаснее.

Xeno написан на C# и может работать в системах Windows 10 и Windows 11. Его автор, известный под ником moom825, утверждает, что зловред предоставляет богатый набор функций для удалённого управления ОС.

Среди них отмечаются, например, обратный прокси SOCKS5, возможность записывать аудио в режиме реального времени, а также устанавливать модуль hVNC (hidden virtual network computing).

«Троян написан полностью с нуля, что гарантирует уникальный подход к реализации удалённого доступа», — гласит описание Xeno от разработчика на GitHub.

К слову, moom825 также стоит за разработкой другого вредоноса на C# — DiscordRAT 2.0, которого ранее распространяли в npm-пакетах. Мы писали об этих атаках в октябре 2023-го.

Специалисты Cyfirma отметили, что Xeno попадет на устройства жертв через сеть доставки контента Discord.


«Основной вектор — файлы-ярлыки, замаскированные под скриншоты WhatsApp и выполняющие функции загрузчика. С их помощью в систему помещается ZIP-архив, где он распаковывается и запускается (вторая ступень атаки)», — пишут исследователи.

Вредоносная библиотека подключается с помощью сторонней загрузки, что помогает закрепиться в системе и уйти от детектирования антивирусными средствами.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru