


Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

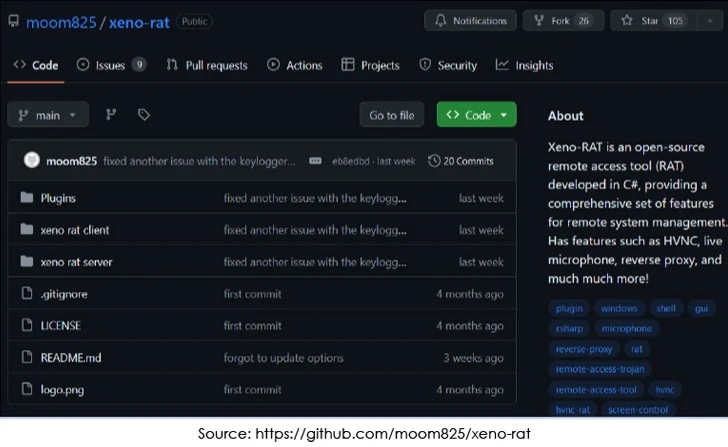
Сложный троян Xeno, открывающий удалённый доступ к компьютеру жертвы, доступен бесплатно на GitHub. Теперь вредонос стал доступнее и, как следствие, опаснее.

Xeno написан на C# и может работать в системах Windows 10 и Windows 11. Его автор, известный под ником moom825, утверждает, что зловред предоставляет богатый набор функций для удалённого управления ОС.

Среди них отмечаются, например, обратный прокси SOCKS5, возможность записывать аудио в режиме реального времени, а также устанавливать модуль hVNC (hidden virtual network computing).

«Троян написан полностью с нуля, что гарантирует уникальный подход к реализации удалённого доступа», — гласит описание Xeno от разработчика на GitHub.

К слову, moom825 также стоит за разработкой другого вредоноса на C# — DiscordRAT 2.0, которого ранее распространяли в npm-пакетах. Мы писали об этих атаках в октябре 2023-го.

Специалисты Cyfirma отметили, что Xeno попадет на устройства жертв через сеть доставки контента Discord.


«Основной вектор — файлы-ярлыки, замаскированные под скриншоты WhatsApp и выполняющие функции загрузчика. С их помощью в систему помещается ZIP-архив, где он распаковывается и запускается (вторая ступень атаки)», — пишут исследователи.

Вредоносная библиотека подключается с помощью сторонней загрузки, что помогает закрепиться в системе и уйти от детектирования антивирусными средствами.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru