


Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

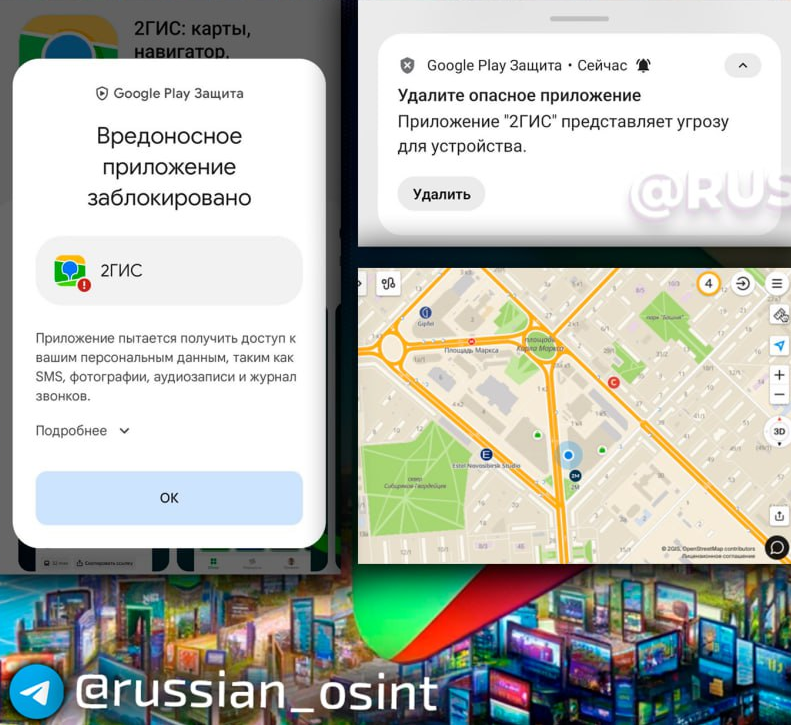
Оператор картографического сервиса «2ГИС» второй раз будет судиться с Google — вероятно, из-за того, что Google Play Защита блокирует его приложение на Android-гаджетах как вредоносное.

Так ли это, ТАСС узнать не удалось. Иск подан в Арбитражный суд Москвы; претензии адресованы Google LLC, Google Commerce Limited и ООО «Гугл».

Первый раз «2ГИС» судился с Google в 2023 году. На тот момент сервис пытался оспорить удаление своего приложения из магазина техногиганта (поводом для изгнания послужила подсанкционность основного владельца российского сервиса — Сбербанка).

Суд удовлетворил этот иск в прошлом месяце, однако программа до сих пор недоступна для скачивания в Google Play. Не так давно те, кто уже использует «2ГИС», столкнулись с другой проблемой: Google Play Защита стала проявлять агрессию, определяя софт как вредоносный..

В «2ГИС» журналистам пояснили, что на самом деле приложение безопасно и не вредит телефону, а доступ к микрофону и звонкам ему нужен для нормальной работы. Что касается Google Play Protect, этот защитник обычно выдает подобную реакцию, когда используемое приложение временно недоступно в магазине Google.


Экспертная проверка приложения «2ГИС» в «Лаборатории Касперского» опасных компонентов не выявила.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru