


У сервиса микрозаймов украли базу данных пользователей и их смартфонов

У сервиса микрозаймов украли базу данных пользователей и их смартфонов

У сервиса микрозаймов украли базу данных пользователей и их смартфонов

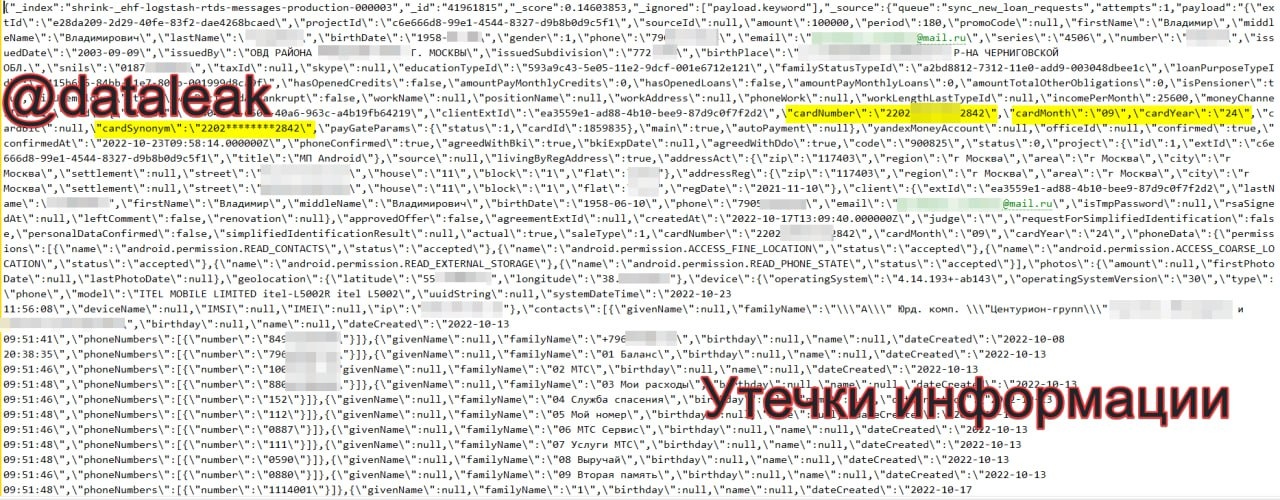
На анализ в DLBI передали файл JSON — дамп с данными неназванной микрофинансовой организации. Судя по всему, база была скопирована из системы Elasticsearch; в ней содержатся собранные с помощью Logstash логи приложений для iOS и Android.

В записи включена следующая информация:

  • ФИО заемщика;
  • ФИО поручителя;
  • телефон (17,9 млн уникальных номеров);
  • имейл (1,1 млн уникальных адресов);
  • адрес регистрации и места жительства;
  • паспортные данные (серия, номер, код подразделения, кем и когда выдан);
  • место рождения;
  • СНИЛС;
  • ИНН;
  • место и адрес работы, должность, рабочий телефон;
  • ежемесячный доход;
  • частичный либо полный номер банковской карты, срок действия;
  • Skype ID;
  • IP-адрес;
  • модель смартфона.

Кроме этого, дамп содержит адресные книги заемщиков и списки приложений, установленных на телефонах.


К сожалению, несмотря на многочисленные предупреждения профессионалов ИБ и публикации в СМИ, серверы Elasticsearch до сих пор и притом нередко плохо защищены, представляя собой легкую мишень для взломщиков. В результате в открытый доступ могут попасть ПДн миллионов пользователей — готовые базы, которые злоумышленники охотно используют для рассылки спама и реализации мошеннических схем.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru