


В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

Пользователи Яндекс ID теперь могут пройти аутентификацию с помощью сканирования отпечатка пальца или лица. Таким образом, копания продолжает развивать беспарольные методы входа в аккаунт.

Как отмечают разработчики, биометрическая аутентификация стала доступна благодаря интеграции веб-стандарта WebAuthn. Считается, что последний обеспечивает довольно высокий уровень безопасности и конфиденциальности.

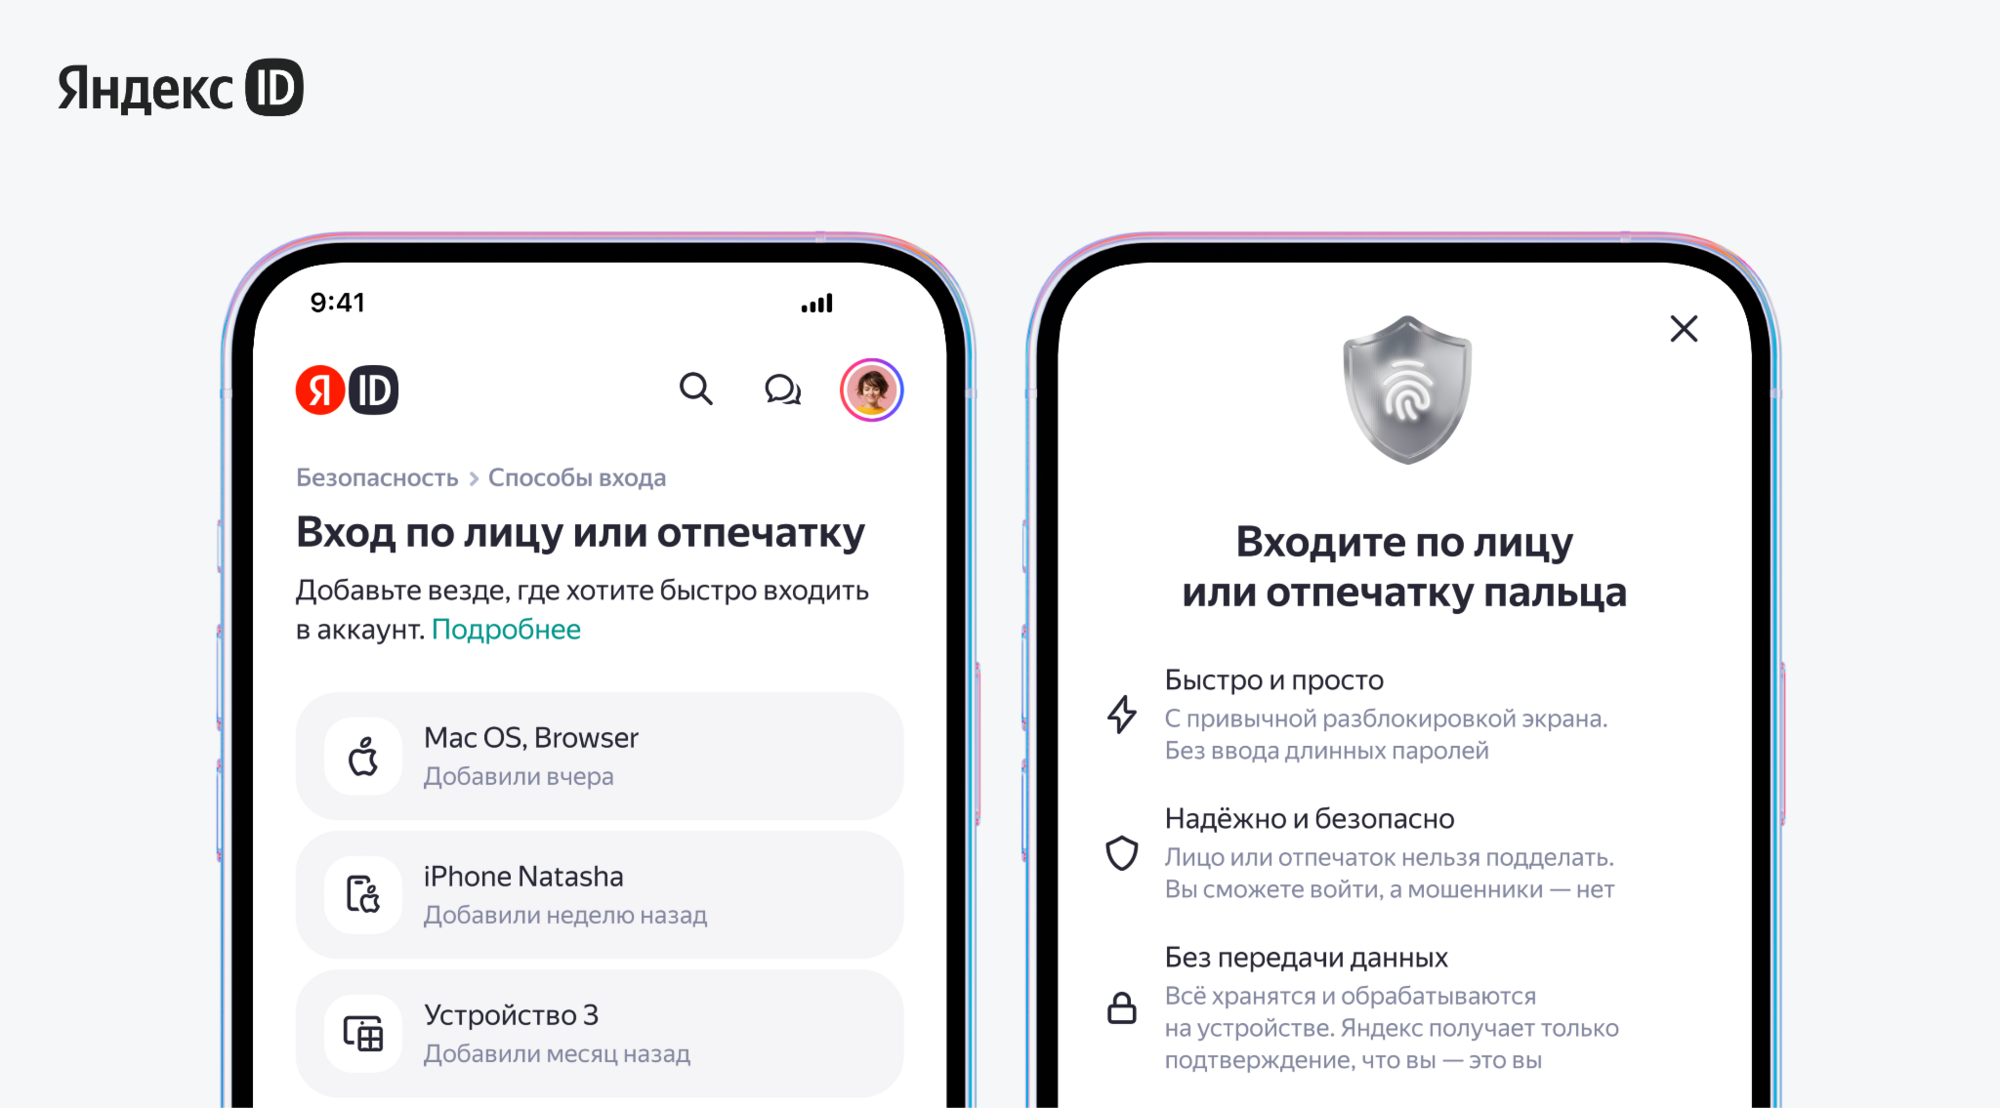
WebAuthn не позволит воспроизвести ключ со стороннего устройства, а также не даст подделать отпечаток пальца или лица конечного пользователя. Отдельно подчёркивается, что у Яндекс ID не будет доступа к данным отсканированных пальцев и лиц, они будут храниться исключительно на устройстве.

Для удобства пользователей аутентифицироваться можно не только со смартфона, подойдут и другие девайсы: «умные» часы, USB-ключи Yubikey и т. п.

Чтобы начать пользоваться новой функциональностью, нужно пройти в личный кабинет и создать ключ для конкретного устройства в разделе «Вход по лицу или отпечатку». Одна учётная запись может создать до 10 ключей на разных девайсах.


Напомним, в октябре мы писали, что войти в Яндекс ID теперь можно без пароля, с помощью картинки. А в прошлом месяце стало известно, что Яндекс ID предотвратил 50 млн подозрительных попыток входа в 2023 году.

Стоит также обратить внимание на дополнение программы bug bounty для «умных» устройств от Яндекс. Теперь за баги можно получить миллион рублей.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru