


В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

Пользователи Яндекс ID теперь могут пройти аутентификацию с помощью сканирования отпечатка пальца или лица. Таким образом, копания продолжает развивать беспарольные методы входа в аккаунт.

Как отмечают разработчики, биометрическая аутентификация стала доступна благодаря интеграции веб-стандарта WebAuthn. Считается, что последний обеспечивает довольно высокий уровень безопасности и конфиденциальности.

WebAuthn не позволит воспроизвести ключ со стороннего устройства, а также не даст подделать отпечаток пальца или лица конечного пользователя. Отдельно подчёркивается, что у Яндекс ID не будет доступа к данным отсканированных пальцев и лиц, они будут храниться исключительно на устройстве.

Для удобства пользователей аутентифицироваться можно не только со смартфона, подойдут и другие девайсы: «умные» часы, USB-ключи Yubikey и т. п.

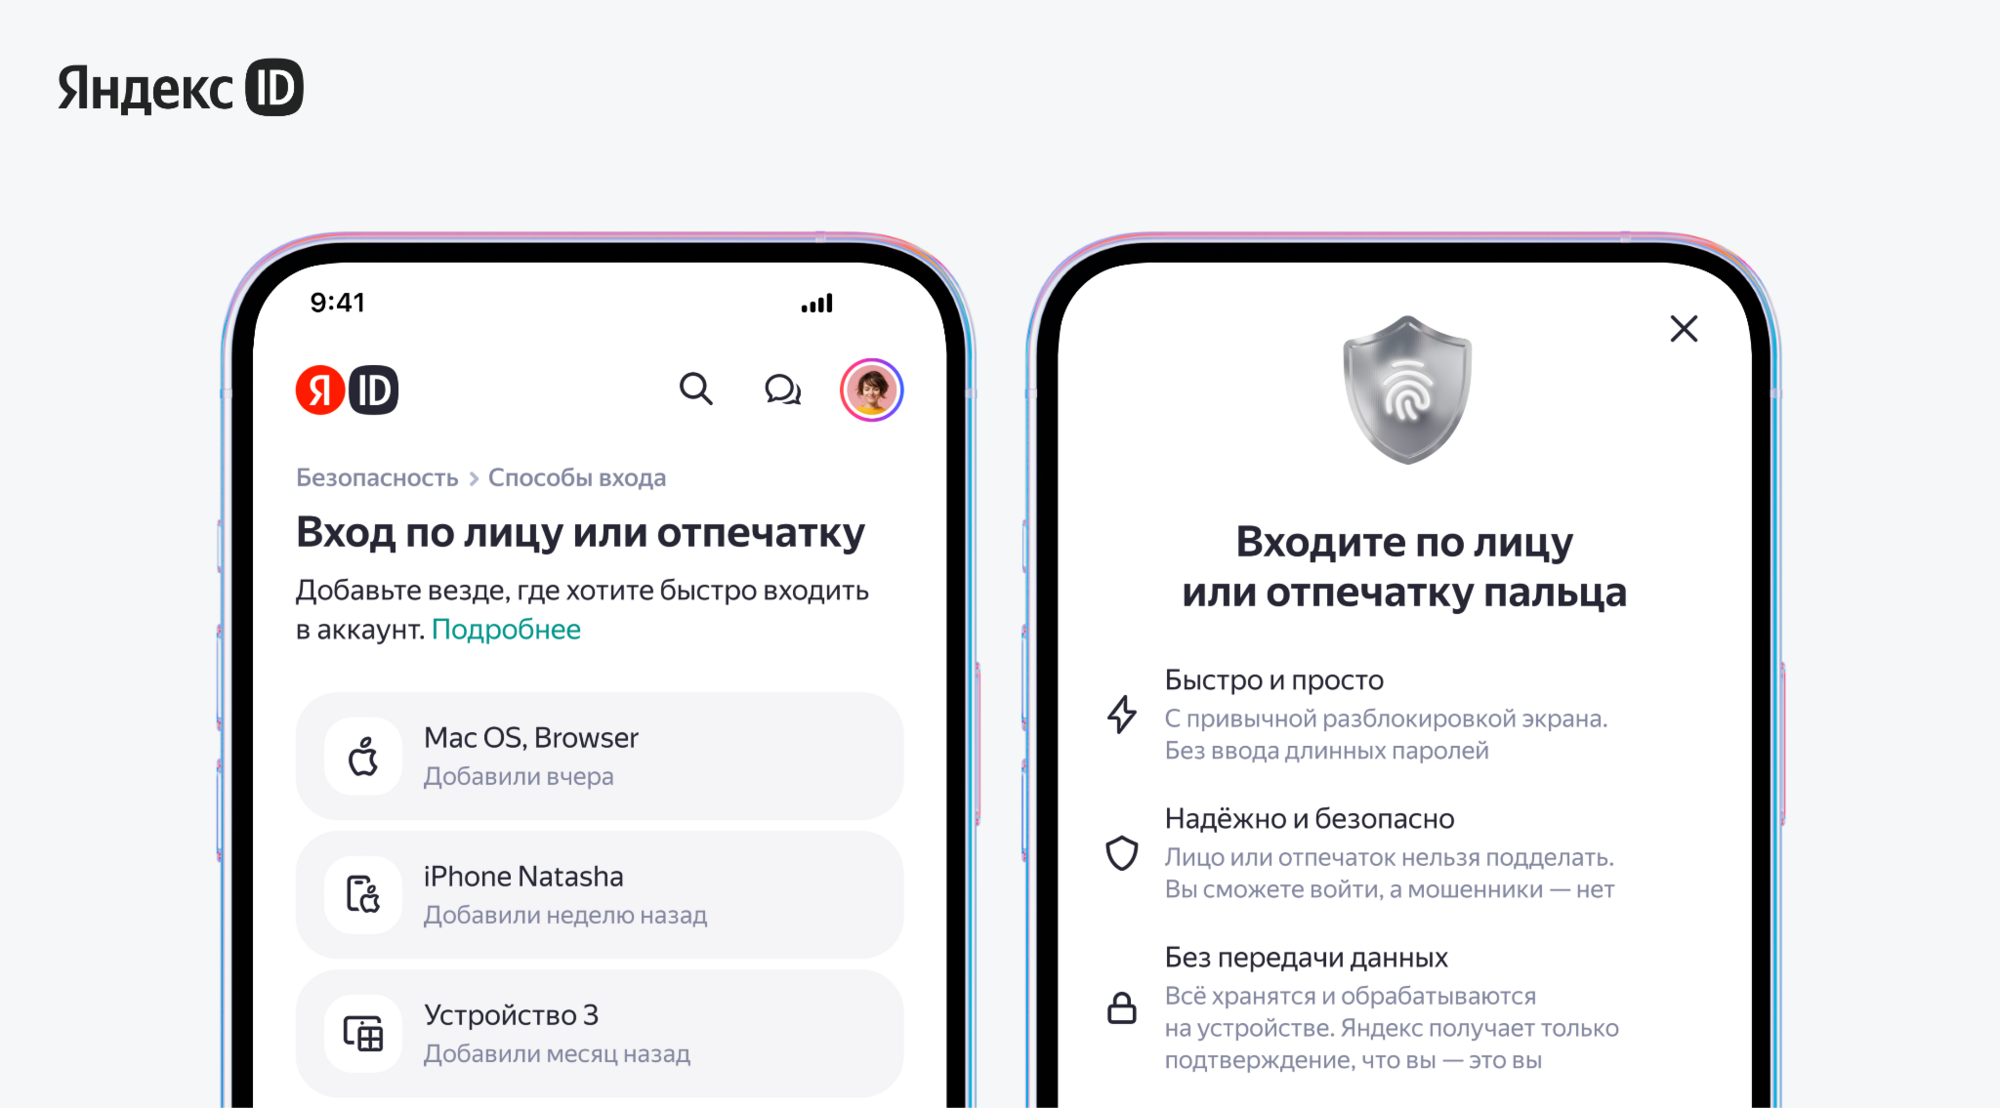
Чтобы начать пользоваться новой функциональностью, нужно пройти в личный кабинет и создать ключ для конкретного устройства в разделе «Вход по лицу или отпечатку». Одна учётная запись может создать до 10 ключей на разных девайсах.


Напомним, в октябре мы писали, что войти в Яндекс ID теперь можно без пароля, с помощью картинки. А в прошлом месяце стало известно, что Яндекс ID предотвратил 50 млн подозрительных попыток входа в 2023 году.

Стоит также обратить внимание на дополнение программы bug bounty для «умных» устройств от Яндекс. Теперь за баги можно получить миллион рублей.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru