


44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

Опрос, проведенный «СёрчИнформ» среди операторов персональных данных, показал, что 44% из них поддерживают введение оборотных штрафов за утечки. По их мнению, возможность таких санкций должна ускорить внедрение защитных решений.

Треть высказались против, опасаясь лишних проверок и непосильных штрафов (без учета размеров бизнеса), 23% респондентов сочли, что ужесточение наказаний не изменит ситуацию с утечками.

Законопроект, вводящий оборотные штрафы за утечки, сейчас находится на рассмотрении в Госдуме РФ. Документ также предусматривает уголовную ответственность за незаконный оборот ПДн. Такую меру поддерживают 56% опрошенных, считая, что это сможет остановить инсайдеров.

«По данным нашего ежегодного исследования, в 2023 году 37% российских компаний столкнулись с утечкой ПДн, это на 5% больше, чем в 2022 году, — комментирует GR-директор «СёрчИнформ» Ольга Минаева. — От утечек страдают все отрасли экономики без исключения, а главное, сами граждане. Именно поэтому большая часть самих операторов ПДн, на которых это ужесточение распространяется, подтверждают необходимость изменений».

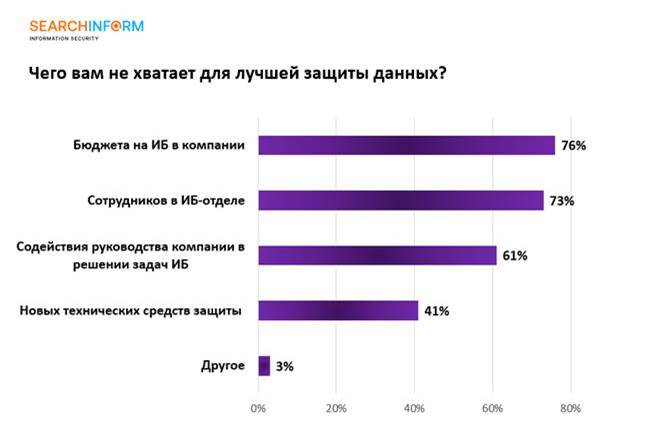
Опрос также показал, что для полноценной защиты персональных данных респондентам не хватает выделяемых средств и людских ресурсов.


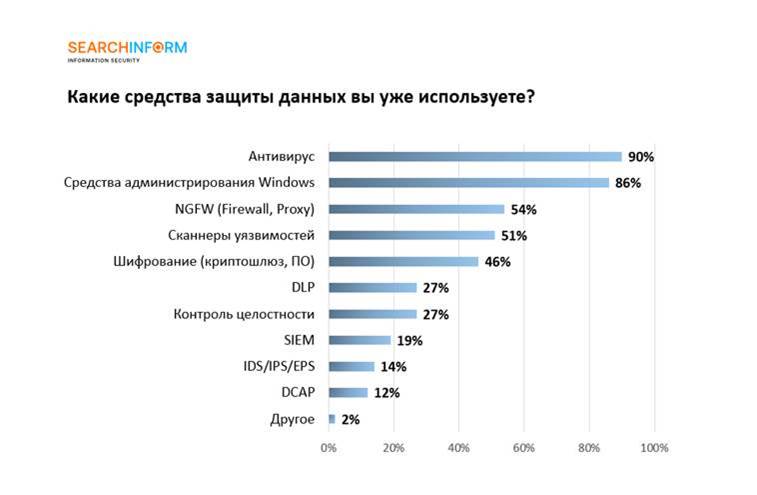
Последнее время число утечек стремительно растет, и операторам волей-неволей приходится думать об усилении защиты. Согласно результатам опроса, наличных специализированных средств явно недостаточно, притом что большинство полагается лишь на антивирусы.


Опрос был проведен в рамках вебинара «Свежая ИБ-нормативка: регулирование, правовые аспекты и штрафы в 2024 году». В нем приняли участие 170 компаний – операторов ПДн.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru