


44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

Опрос, проведенный «СёрчИнформ» среди операторов персональных данных, показал, что 44% из них поддерживают введение оборотных штрафов за утечки. По их мнению, возможность таких санкций должна ускорить внедрение защитных решений.

Треть высказались против, опасаясь лишних проверок и непосильных штрафов (без учета размеров бизнеса), 23% респондентов сочли, что ужесточение наказаний не изменит ситуацию с утечками.

Законопроект, вводящий оборотные штрафы за утечки, сейчас находится на рассмотрении в Госдуме РФ. Документ также предусматривает уголовную ответственность за незаконный оборот ПДн. Такую меру поддерживают 56% опрошенных, считая, что это сможет остановить инсайдеров.

«По данным нашего ежегодного исследования, в 2023 году 37% российских компаний столкнулись с утечкой ПДн, это на 5% больше, чем в 2022 году, — комментирует GR-директор «СёрчИнформ» Ольга Минаева. — От утечек страдают все отрасли экономики без исключения, а главное, сами граждане. Именно поэтому большая часть самих операторов ПДн, на которых это ужесточение распространяется, подтверждают необходимость изменений».

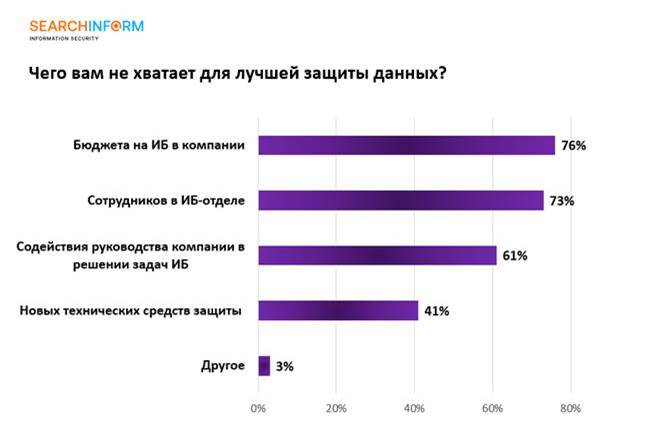
Опрос также показал, что для полноценной защиты персональных данных респондентам не хватает выделяемых средств и людских ресурсов.


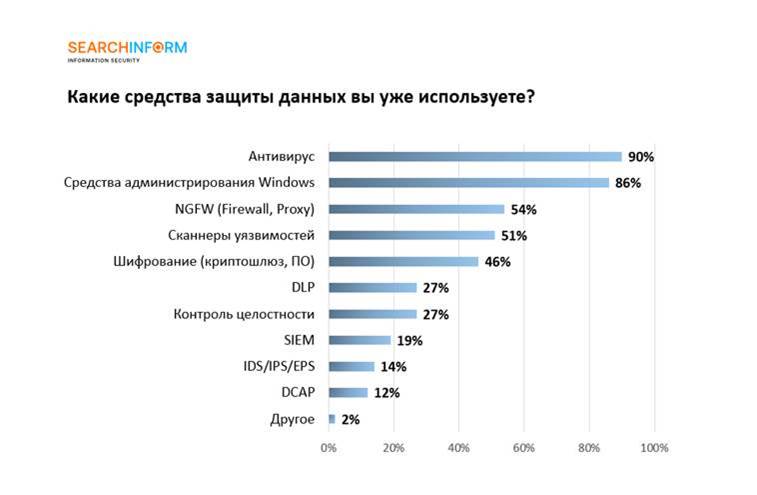
Последнее время число утечек стремительно растет, и операторам волей-неволей приходится думать об усилении защиты. Согласно результатам опроса, наличных специализированных средств явно недостаточно, притом что большинство полагается лишь на антивирусы.


Опрос был проведен в рамках вебинара «Свежая ИБ-нормативка: регулирование, правовые аспекты и штрафы в 2024 году». В нем приняли участие 170 компаний – операторов ПДн.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru