


Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Разбор новейшего образца SpyNote показал, что реализованный в Android 13 новый охранник — Restricted Settings — не мешает шпиону с функциями RAT-трояна получить доступ к спецвозможностям (Accessibility Services) для выполнения своих задач.

Как оказалось, для обхода нового защитного механизма SpyNote, как и Anatsa, использует сеансовый инсталлятор, который вытаскивает из ресурсов другой, вредоносный APK, и тот уже внедряет в систему целевую полезную нагрузку.

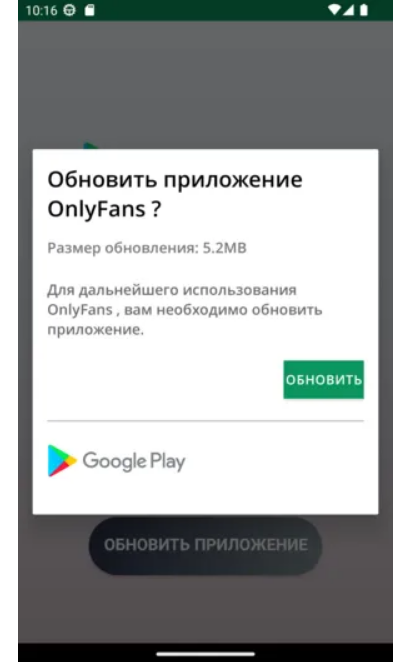
Обнаруженный в минувший уикенд семпл вредоноса был замаскирован под приложение OnlyFans (для контента 18+). При запуске он сымитировал процесс загрузки обновления и занялся установкой assets/child.apk.


Вредоносный APK представлял собой ZIP-архив и использовал упаковщик JsonPacker. Попытки распаковать его автоматизированными средствами (с помощью Apktool, DroidLysis, JADX, Kavanoz и т. п.) окончились неудачей, пейлоад пришлось извлекать почти вручную.

Код SpyNote оказался обфусцированным — был щедро дополнен мусором. При запуске зловред прежде всего проводит проверки на наличие эмуляторов (обычных для Android и ряда других), а затем просит включить Accessibility, получает с сервера (голландский 95[.]174.67.245 на порту 7744) конфигурационный файл и приступает к выполнению основных задач.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru