


Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Разбор новейшего образца SpyNote показал, что реализованный в Android 13 новый охранник — Restricted Settings — не мешает шпиону с функциями RAT-трояна получить доступ к спецвозможностям (Accessibility Services) для выполнения своих задач.

Как оказалось, для обхода нового защитного механизма SpyNote, как и Anatsa, использует сеансовый инсталлятор, который вытаскивает из ресурсов другой, вредоносный APK, и тот уже внедряет в систему целевую полезную нагрузку.

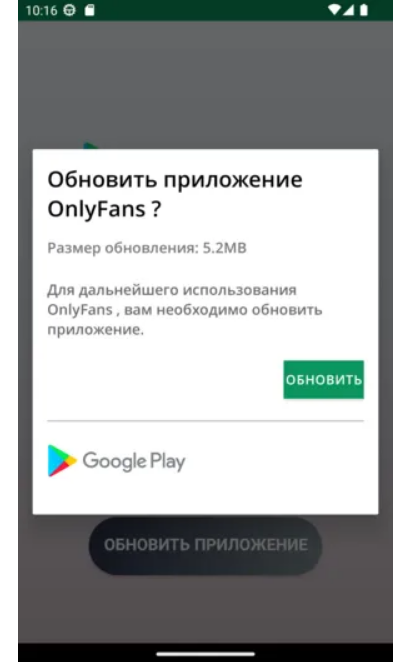
Обнаруженный в минувший уикенд семпл вредоноса был замаскирован под приложение OnlyFans (для контента 18+). При запуске он сымитировал процесс загрузки обновления и занялся установкой assets/child.apk.


Вредоносный APK представлял собой ZIP-архив и использовал упаковщик JsonPacker. Попытки распаковать его автоматизированными средствами (с помощью Apktool, DroidLysis, JADX, Kavanoz и т. п.) окончились неудачей, пейлоад пришлось извлекать почти вручную.

Код SpyNote оказался обфусцированным — был щедро дополнен мусором. При запуске зловред прежде всего проводит проверки на наличие эмуляторов (обычных для Android и ряда других), а затем просит включить Accessibility, получает с сервера (голландский 95[.]174.67.245 на порту 7744) конфигурационный файл и приступает к выполнению основных задач.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru